在线诈骗验证与数字信任:Safegram 验证指南
面对日益精巧的 AI 诈骗和冒充手段,传统的红旗警告已然失效;学会独立验证身份已成为守护数字资产的必备技能。
多年来,防范诈骗的建议非常简单:寻找拼写错误、奇怪的链接、糟糕的设计以及那些“看起来就很假”的消息。这些线索依然重要,但仅靠它们已远远不够。爱尔兰的最新研究表明,可疑通信正成为数字生活的一部分,而 AI 和品牌冒充手段正使欺诈信息看起来愈发专业。对此,实际的应对方式并非恐慌,而是养成一个更好的习惯:停止、验证、再行动。
关键要点
FraudSMART 指出,85% 的爱尔兰成年人每月至少会遇到一次可疑电话、短信、电子邮件或在线内容,51% 的人表示看到的可疑通信比以前更多。
十分之一的受访者表示,他们在意识到可疑之前,曾点击过短信或电子邮件中的链接。
四分之一的人表示,可疑通信看起来是由计算机生成或人造的,这表明 AI 正成为信任危机的一部分。
仅有 15% 的人会检查可疑短信或邮件中提到的公司或网站是否合法。
CCPC 也向爱尔兰消费者发出了警告,提醒关注冒充知名机构的虚假品牌社交帖和欺诈网站,这说明识别度高的品牌标识已不再是真实性的证明。
验证应被视为一种习惯和信任信号——而非每笔交易或每个账户都绝对安全的保证。
传统的在线诈骗验证“红旗”正在失效
爱尔兰最新的欺诈研究捕捉到了许多人已经感受到的变化。
诈骗不再是偶尔出现的、容易被识破的奇怪信息。由爱尔兰银行与支付联合会主导的欺诈防范计划 FraudSMART 表示,85% 的爱尔兰成年人现在每月至少会遇到一次可疑电话、网络钓鱼、短信钓鱼、语音钓鱼或虚假在线内容。
超过半数的受访者表示,可疑通信的数量正在增加。这就是为什么在线诈骗验证变得如此重要,因为海量的信息本身就创造了风险。当人们每天接收重复的快递通知、银行信息、账户警报、虚假促销和商业欺诈邮件时,欺诈信息不需要十全十美。它只需要在人忙碌、分心或正期待类似消息的时刻出现即可。
同一项研究发现,十分之一的人在意识到可疑之前点击了链接。这并非证明消费者粗心大意,而是证明诈骗设计正在利用人类的正常行为。
多年来,公众建议集中在明显的警告信号上:拼写错误、语法奇怪、发件人不明、网站质量低劣以及链接异常。这些线索依然有用,但已日益力不从心。
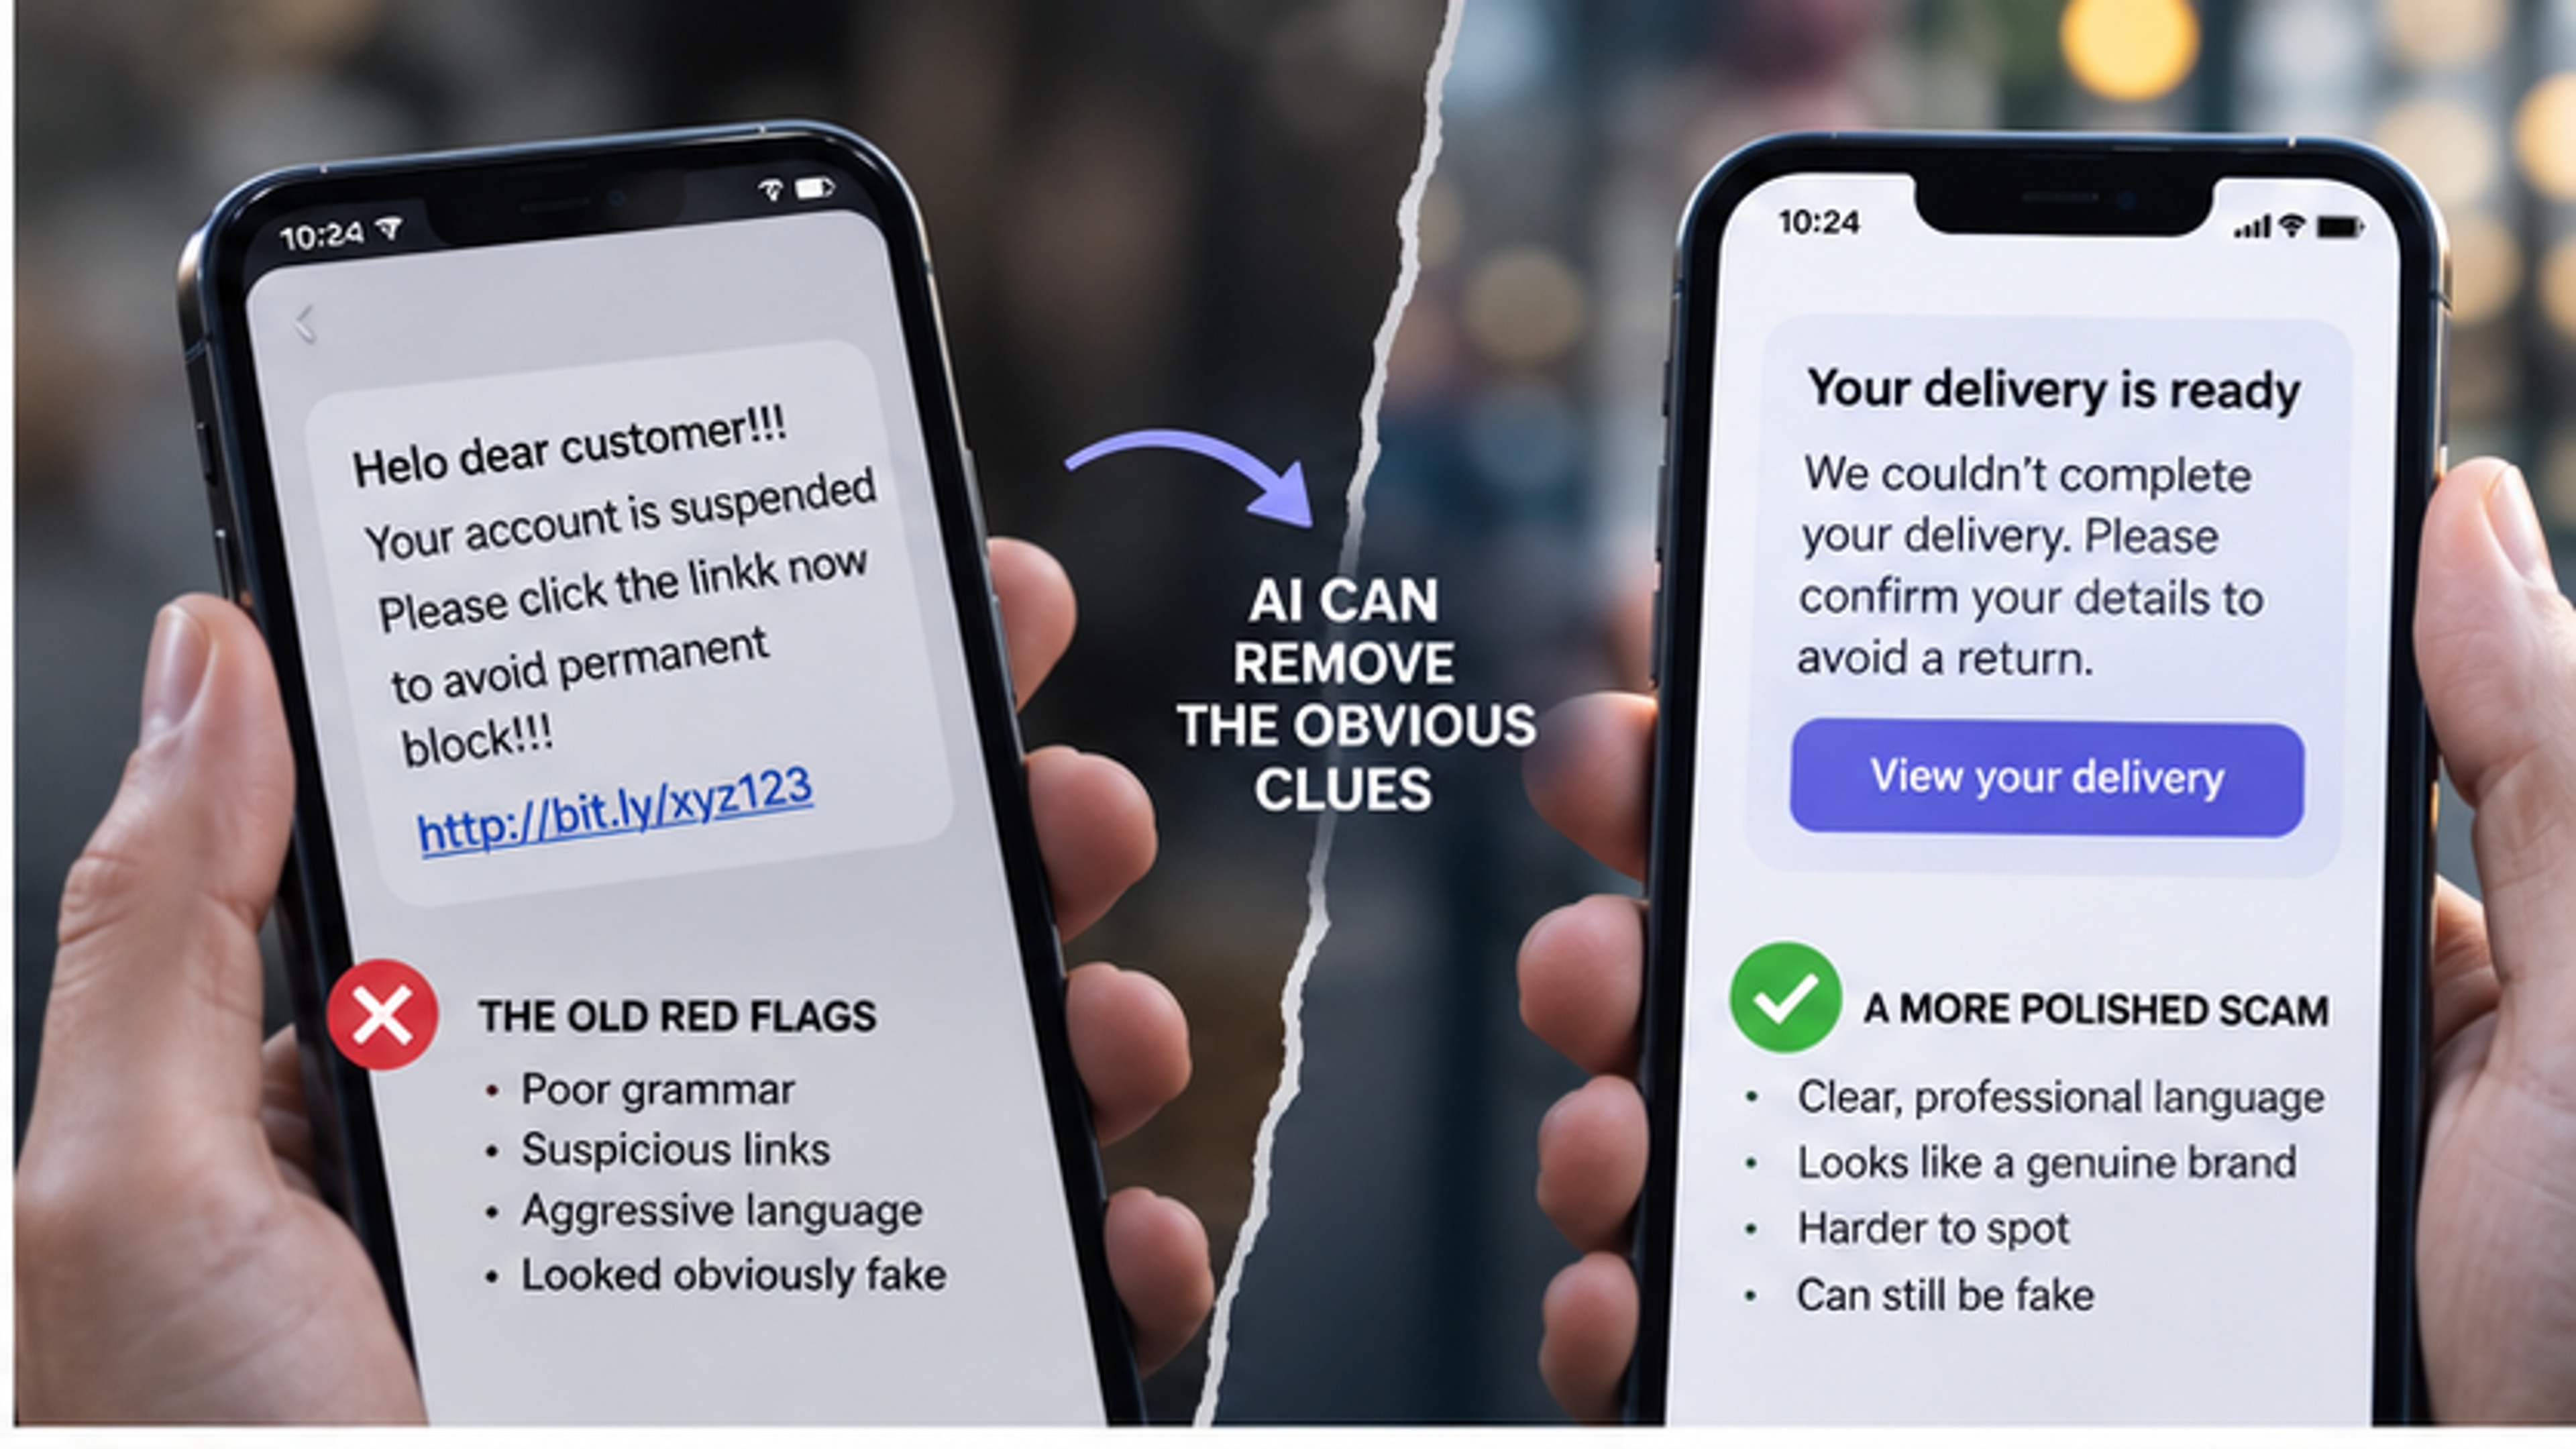
AI 可以改进语法、设计和呈现方式,削弱了人们曾经依赖的视觉线索。
AI 诈骗可以消除明显线索
FraudSMART 研究中四分之一的受访者表示,可疑通信看起来是计算机生成的。AI 诈骗使欺诈更具规模化且更加精致。它可以纠正语法、创建令人信服的产品图像、模仿专业的客户服务语言、制作逼真的音频,并生成个性化消息,帮助诈骗者将同一种骗局适配给不同的受众。
结果很明确:“看起来很专业”再也不能作为信任测试的标准。
- 诈骗信息可以拼写完全正确。
- 虚假商店可以拥有整洁的设计。
- 克隆的社交账号可以使用看起来很真实的摄影作品。
- 虚假促销可以完全照搬真实机构的视觉识别系统。
- 欺诈邮件的语气可以听起来冷静、专业且亲切。
互联网变得越精致,这种“精致感”作为证据的效力就越低。
都柏林动物园警告显示了信任如何被窃取
CCPC 最近关于冒充都柏林动物园(Dublin Zoo)虚假促销的警告是新问题的一个典型案例。监管机构提醒消费者注意那些使用伪造品牌图像和欺诈链接的社交帖子,包括以赠送礼品或促销礼包为名,仅要求支付小额邮费的骗局。
由于金额很小,这种请求看起来似乎无害。其真正的机制是“借用信任”。诈骗不需要从零开始说服某人信任一家未知公司,它利用了人们已知的名称、熟悉的视觉识别以及社交媒体格式。
同样的模式也被用于对付零售商、物流公司、银行、公共团体、本地企业、创作者和慈善机构。
- 知名 Logo 不代表账号属于该组织。
- 赞助帖子不代表卖家合法。
- 带有“爱尔兰”字样的网站名不代表该业务位于爱尔兰。
- 庞大的粉丝量不代表账号真实。
这就是为什么最安全的问题正在从“这看起来是真的吗?”转变为“我能否独立验证其背后的身份?”
验证是一种习惯,而非仅仅是徽章
最强力的保护往往发生在可疑消息本身之外。与其点击链接,不如独立搜索该组织。与其拨打消息中的号码,不如使用其官方网站或 App 上公布的号码。与其因为邮件看起来熟悉就信任付款请求,不如通过第二个渠道确认。
这就是“停止核实行动”规则背后的行为转变:
停止。
验证。
再行动。
这刻意比诈骗的节奏慢。欺诈通常依赖于紧迫感:您的包裹在等待、您的账户将被关闭、优惠今天结束、发票重定向诈骗中声称必须立即付款。Safegram验证流程旨在打破这种节奏。
在更改付款详情或从陌生卖家处购买前,独立验证变得越来越重要。
企业也需要建立验证习惯
消费者并非唯一的目标。FraudSMART 报告称,爱尔兰中小企业在两年内因邮件相关诈骗损失了 1890 万欧元,平均每起事件损失超过 22,000 欧元。发票重定向诈骗尤其危险,因为它看起来就像普通的业务往来。
供应商似乎发来邮件称其银行详情已更改。邮件可能使用正确的公司名称、发票术语和联系方式。如果在没有独立核实的情况下接受更改,未来的合法款项就会被重定向到诈骗者控制的账户中。
原则上的保护非常简单:重要变更应使用存档的信任联系方式进行核实,而非使用请求中提供的详情。企业还应实施高额付款的双重审批、员工欺诈培训、强身份验证以及清晰的供应商资料变更流程。建立良好的数字信任文化意味着允许员工放慢节奏,质疑紧急请求并进行验证。
“已验证”的含义与非含义
验证正变得越来越重要,但这个词也可能被误解。已验证身份或已验证业务并不意味着该账号未来的每一项行为都是绝对安全的。
- 合法商家也可能提供糟糕的服务。
- 已验证账号也可能被盗用。
- 真实卖家也可能违反平台规则。
因此,验证在明确回答一个窄域问题时效果最佳:平台检查了什么?例如,平台可能确认了联系方式、身份信息、商业登记证明或支付账户关系。这可以减少冒充诈骗并增强问责制,但不应被视为对服务质量或交易结果的绝对保证。好的数字信任设计应当是精确的。
这对 Safegram 意味着什么
Safegram 的发展方向是围绕社交市场中经过验证的用户、创作者、企业和卖家构建的。其产品模型将验证与付费订阅身份分开。支付套餐并不直接使个人或企业获得验证。在 爱尔兰在线安全 框架下,Safegram 要求企业和创作者在向 Safegram Exchange 添加产品或服务前必须完成验证。
这种方法对于解决欺诈问题至关重要,因为商务活动越来越多地发生在人们发现内容、关注创作者和进行私密通信的同一环境中。我们的目标并非宣称可以完全消除诈骗,而是要让冒充变得更难,让真实性更容易评估,并在资金易手前建立更清晰的问责制。
任何 Safegram 功能都应根据其实际发布状态进行描述。已上线的控件可以描述为已上线;仍在测试或实施中的应标记为 Beta 或计划中。计划中的交易保护概念(如 SafePay)除非已实现支付架构和法律支持,否则不应被描述为现成的托管服务。需要明确的是,Safegram 从不存储身份证件或生物识别信息——身份验证由 Didit 处理。
新的安全技能是独立验证
FraudSMART 研究中最惊人的数字可能不是 85% 的受众接触过可疑通信,而是仅有 15% 的人检查了提到的公司或网站是否合法。这一差距正是需要形成新数字习惯的地方。
人们在删除可疑消息和屏蔽号码方面做得越来越好。下一步是强化来源验证。
- 在输入支付详情前,独立寻找卖家。
- 在更改供应商银行账户前,给已知联系人打电话。
- 在处理账户警报前,直接打开官方 App。
- 在相信品牌促销前,通过官方网站核实。
- 在由于紧迫感要转账前,停止。
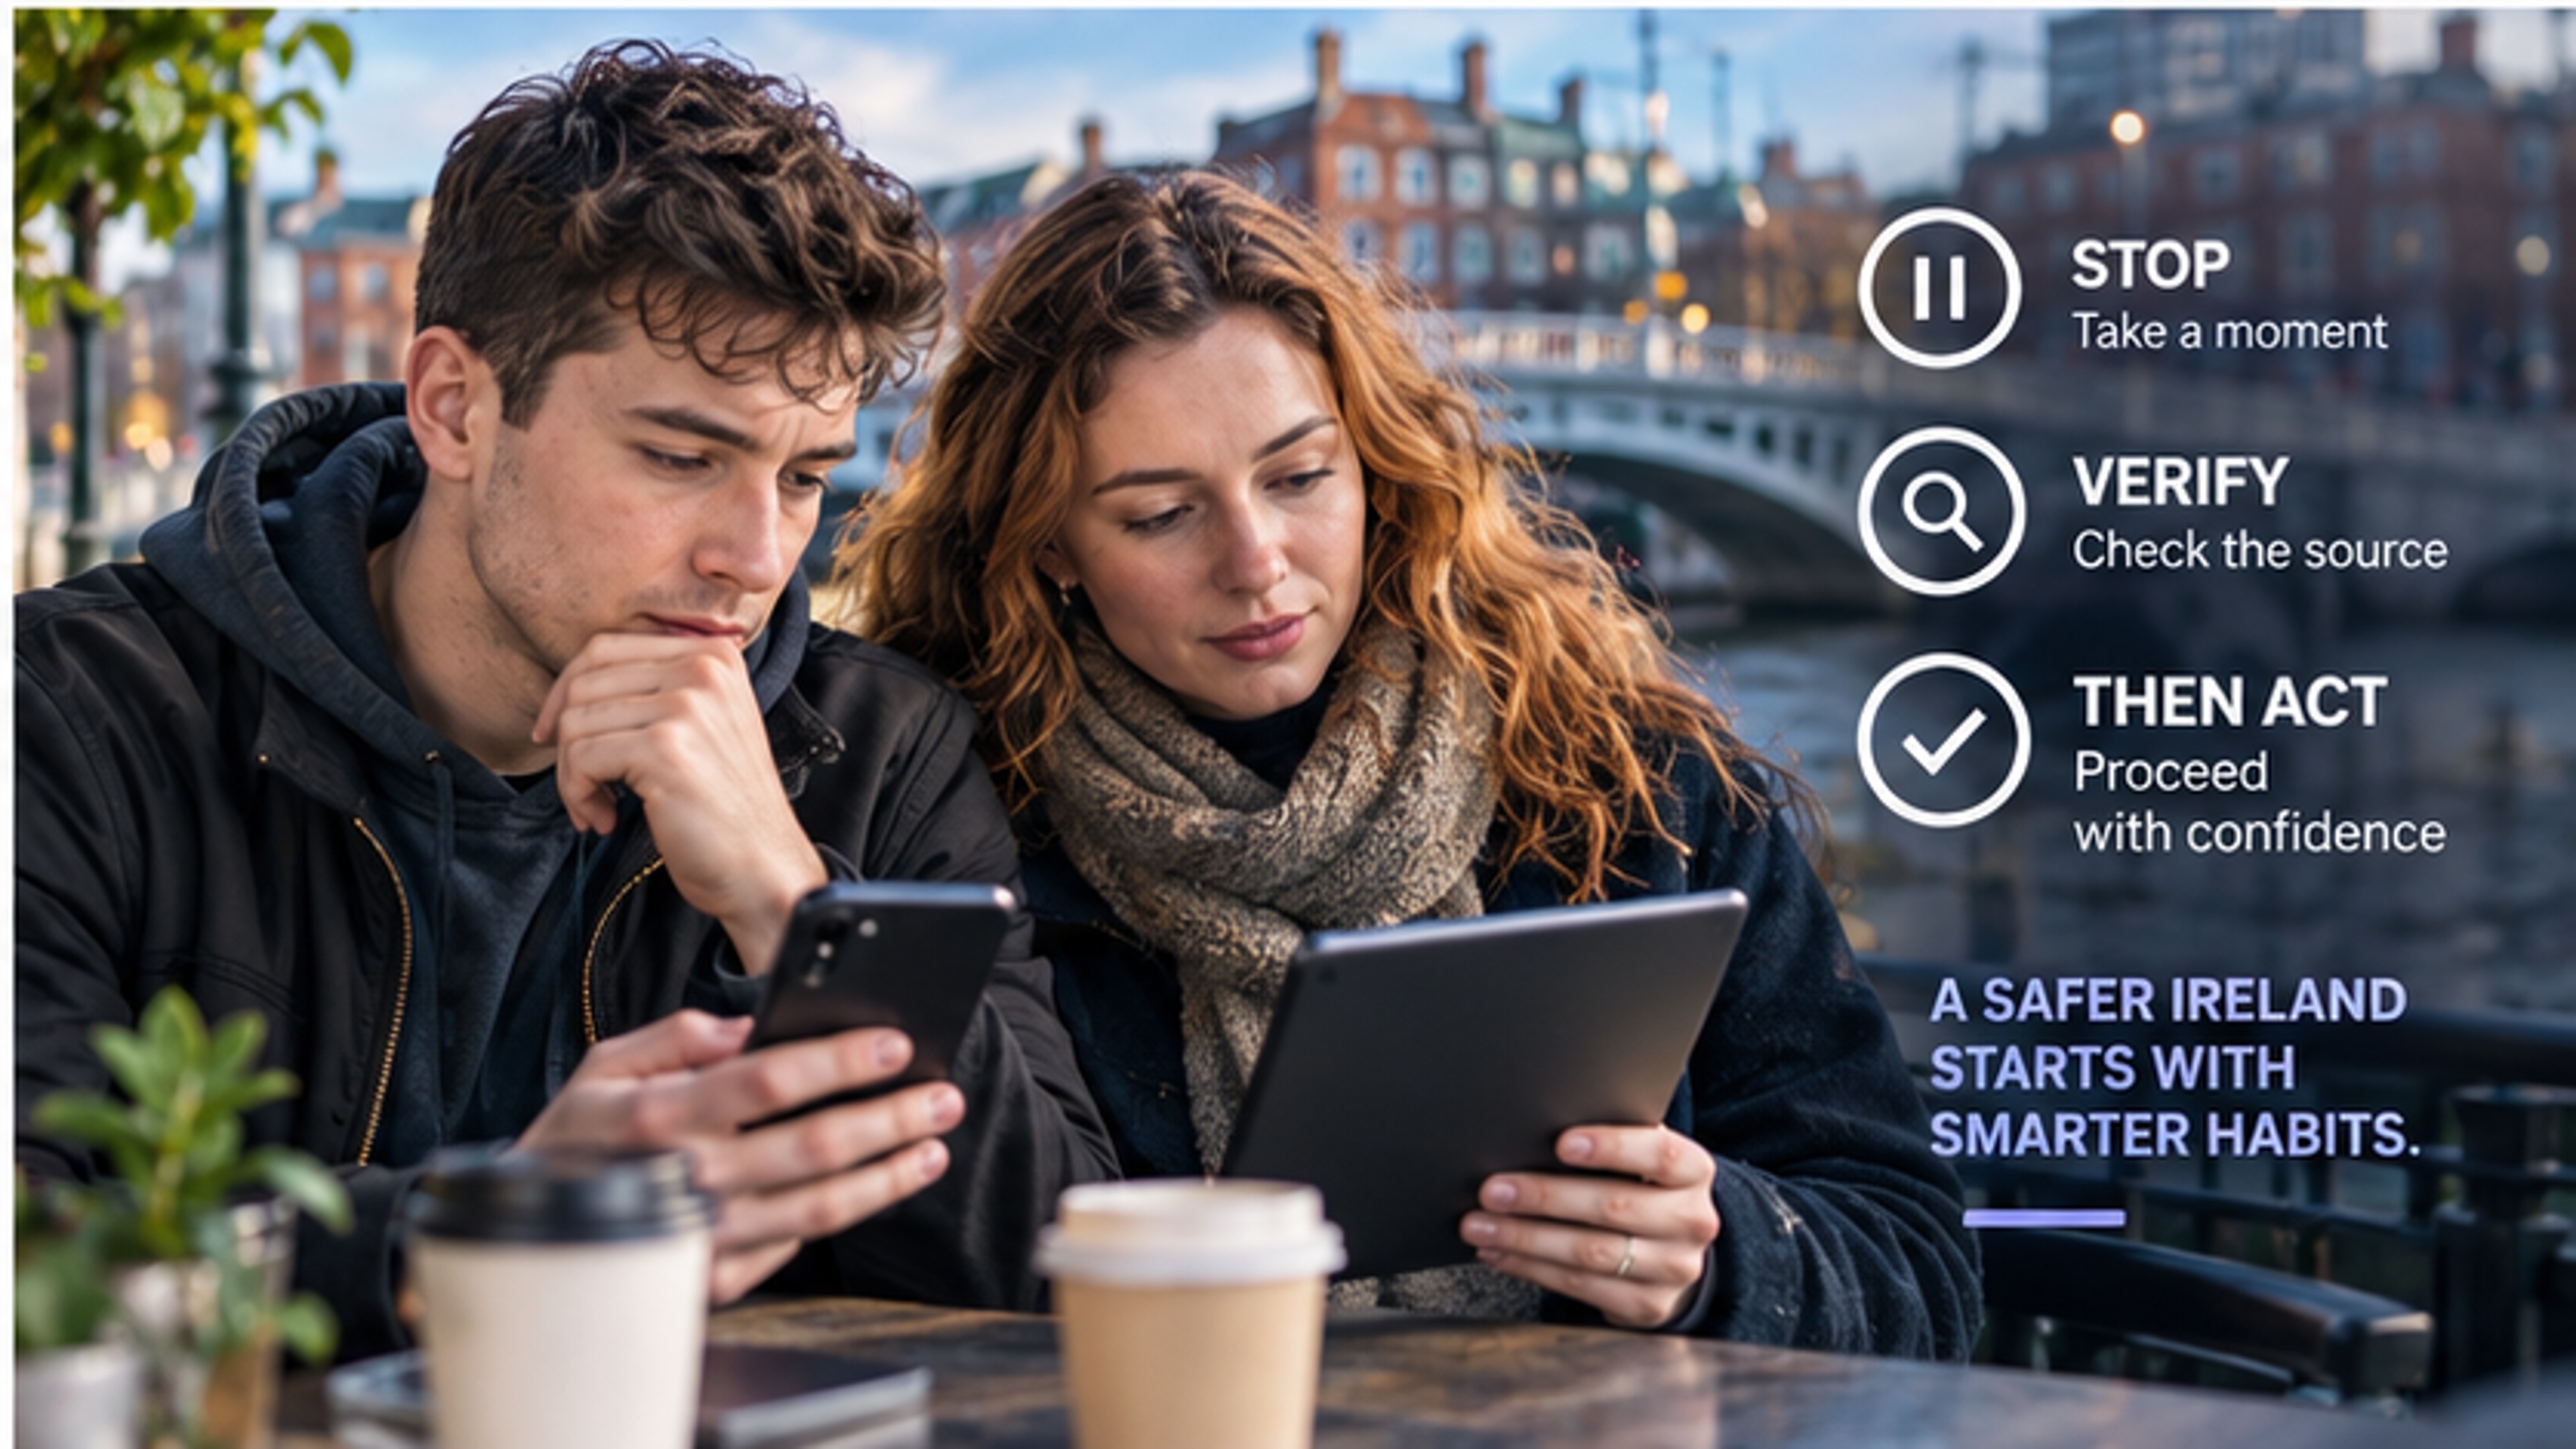
一个简单的习惯就能中断社交工程:停止,独立验证来源,然后再行动。
停止。验证。再行动。
这不需要人们成为网络安全专家,只需要行为上的微小改变。停止——打断紧迫感。验证——独立确认个人、企业、网站或请求。再行动——仅在来源合理后操作。无论消息是写得烂还是完美,无论它是通过短信、邮件还是社交媒体传来,这个习惯都有效。在线信任的未来并非建立在让人们恐惧所见的一切之上,而是建立在让真实性更容易被证明之上。
常见问题解答
为什么诈骗变得越来越难识别?
诈骗者可以复制品牌、使用专业网站模板、制作真实的社交帖子,并利用 AI 工具改进语言和个性化程度。因此,视觉上的精致感已不再像以前那样是合法性的强信号。
爱尔兰的诈骗通信有多普遍?
FraudSMART 的最新研究显示,85% 的爱尔兰成年人每月至少会遇到一次可疑电话、短信、电子邮件或在线内容。
有多少人会独立验证可疑公司或网站?
研究发现,收到可疑短信或邮件的人中,仅有 15% 会检查提到的公司或网站是否合法。
在点击可疑链接前我应该做什么?
不要依赖消息中的链接。通过官方网站、App 或信任的联系电话独立找到该组织,然后核实请求是否真实。
已验证的企业是否意味着购买绝对安全?
不。验证可以提供关于账号背后身份的更强证据,降低冒充风险,但它无法保证产品质量、服务质量或未来的每一笔交易。
爱尔兰中小企业应如何防范发票重定向诈骗?
对供应商银行详情的变更使用明确的验证程序,通过存档的联系方式核实请求,对重大付款实施双重审批,并培训员工暂停并挑战异常请求。
Safegram 如何处理验证?
Safegram 将验证与订阅分开,要求企业和创作者在向 Exchange 添加产品前必须经过验证。所有身份核实由 Didit 处理,Safegram 不存储生物识别数据。功能根据其实际生产状态标记为已上线、Beta 或计划中。
来源引用
Banking & Payments Federation Ireland / FraudSMART —— “大多数消费者每月至少收到一次可疑电话、短信或邮件。” 用于消费者暴露率、上升的可疑通信、十分之一的点击行为、AI 生成感知以及 15% 的合法性检查数据。
竞争与消费者保护委员会 (CCPC) —— 关于冒充都柏林动物园在线诈骗的警告。用于虚假品牌社交帖、欺诈链接和独立验证建议的案例。
Banking & Payments Federation Ireland / FraudSMART —— “过去两年中小企业因邮件相关诈骗损失近 1900 万欧元。” 用于中小企业损失、发票重定向风险、平均损失和实际业务控制措施。
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.