Legge KIDS dell'UE: nuove regole social media e bambini
L'Europa propone la Legge KIDS dell'UE: un nuovo quadro normativo per la sicurezza online dei bambini, ridefinendo privacy e verifica dell'età sui social.
Il dibattito europeo su minori e social media è entrato in una nuova fase. La Commissione Europea ha proposto la Legge KIDS dell'UE, regole dei social media che puntano a unire i limiti di accesso basati sull'età a requisiti molto più ampi per un design sicuro delle piattaforme. Per l'Irlanda, il punto cruciale non riguarda solo le soglie anagrafiche: la proposta intende rivoluzionare i feed, le notifiche, i contatti con estranei, la verifica dell'età, i controlli parentali e i compagni AI usati dai minori, garantendo una maggiore privacy digitale. Safegram e la Commissione Europea si preparano a questo cambiamento epocale.
Punti chiave
- La Legge KIDS dell'UE è una proposta legislativa, non una legge definitiva. Il Parlamento Europeo e il Consiglio possono modificarla durante i negoziati.
- Secondo la proposta, i bambini sotto i 13 anni non avrebbero account social; tra i 13 e i 14 anni potrebbero usare account limitati gestiti da un tutore; gli account indipendenti inizierebbero a 15 anni.
- Per i ragazzi di 13 e 14 anni, la proposta prevede strumenti parentali sempre attivi, contatti approvati e un limite di tempo giornaliero non superiore a un'ora.
- I controlli dell'età dovrebbero essere più significativi delle semplici date di nascita autodichiarate e dovrebbero utilizzare metodi che tutelano la privacy, verificando l'età senza rivelare l'identità alla piattaforma.
- I servizi utilizzati dai minori subirebbero restrizioni su scroll infinito, autoplay continuo, premi per l'engagement, notifiche che disturbano il sonno e contatti non richiesti da parte di estranei.
- I profili dei minori sarebbero privati per impostazione predefinita e i sistemi di raccomandazione dovrebbero dare priorità alla sicurezza, alla qualità e al benessere mentale piuttosto che al coinvolgimento forzato.
- I compagni AI e i chatbot accessibili ai minori affronterebbero restrizioni specifiche, incluso lo spegnimento predefinito in alcuni contesti e tutele contro design che incoraggiano la dipendenza emotiva.
- L'Irlanda sta già applicando le norme esistenti: Coimisiún na Meán ha aperto la sua prima indagine formale sul Codice di Sicurezza Online l'8 settembre 2026 riguardo a potenziali inefficienze nella verifica dell'età e nei controlli parentali su X. L'indagine è in corso e non costituisce un accertamento di violazione.
Il dettaglio più importante: è una proposta
I numeri nei titoli attireranno probabilmente la massima attenzione: niente social sotto i 13 anni, accesso supervisionato a 13 e 14, e autonomia dai 15.
Tuttavia, lo stato giuridico è fondamentale.
La Commissione Europea ha adottato la proposta della Legge KIDS il 17 settembre 2026. Ora deve passare al vaglio del Parlamento Europeo e del Consiglio. Queste istituzioni possono emendare il testo prima che venga adottato qualsiasi regolamento finale.
Pertanto, genitori, scuole e piattaforme non dovrebbero trattare l'attuale proposta come se fosse già una legge vincolante.
Ciò che è utile oggi è comprendere la direzione intrapresa.
La Commissione propone un modello in cui limiti di età e design sicuro operino insieme. L'idea centrale è che proteggere i minori online non possa dipendere solo da una casella con la data di nascita o dai genitori che devono cercare manualmente ogni impostazione di sicurezza dopo che l'account è già stato creato.
Un modello di età in tre fasi
La proposta crea un approccio graduale all'accesso ai social media.
Sotto i 13 anni, i bambini non potrebbero creare account social. Una stretta eccezione permetterebbe l'accesso limitato a servizi video focalizzati sui bambini tramite l'account di un genitore, con feed personalizzati e ricerca disattivati e un limite di tempo controllato dal genitore.
A 13 e 14 anni, un tutore potrebbe creare un "mini account" limitato. Gli strumenti parentali rimarrebbero attivi, i contatti richiederebbero l'approvazione e l'uso quotidiano sarebbe limitato a un massimo di un'ora.
Dai 15 anni, i giovani potrebbero aprire e gestire il proprio account, ma il servizio dovrebbe comunque rispettare le tutele per i minori previste dalla proposta.
Questa distinzione è fondamentale.
La proposta non afferma semplicemente che un adolescente diventa un utente adulto a 15 anni. Separa il controllo indipendente dell'account dagli obblighi di sicurezza che le piattaforme continuerebbero ad avere verso gli utenti sotto i 18 anni.
Verifica dell'età senza trasformare i social in un database di identità
Una delle sfide più difficili nella regolamentazione online basata sull'età è ovvia: come può una piattaforma conoscere l'età di un utente senza raccogliere più dati di identità del necessario?
La proposta della Commissione tenta esplicitamente di separare la prova dell'età dall'identità.
I materiali esplicativi indicano che le piattaforme dovrebbero utilizzare soluzioni di verifica dell'età certificate e indipendenti dalla piattaforma stessa. La Commissione cita l'app di verifica dell'età dell'UE e, nel tempo, il portafoglio europeo di identità digitale come esempi.
Il principio è che il servizio apprenda solo il risultato necessario — ad esempio, se un utente è sopra o sotto una soglia — invece di ricevere una copia del passaporto, della carta d'identità o dell'intero profilo dell'utente.
La Commissione afferma inoltre che l'approccio dovrebbe utilizzare tecniche di protezione della privacy, inclusa la tecnologia zero-knowledge proof, in modo che la verifica stessa non possa essere usata per identificare, localizzare, tracciare o profilare una persona.
Ogni Stato membro dovrebbe fornire almeno un modo gratuito per dimostrare l'età, anche per chi non possiede un'identità digitale.
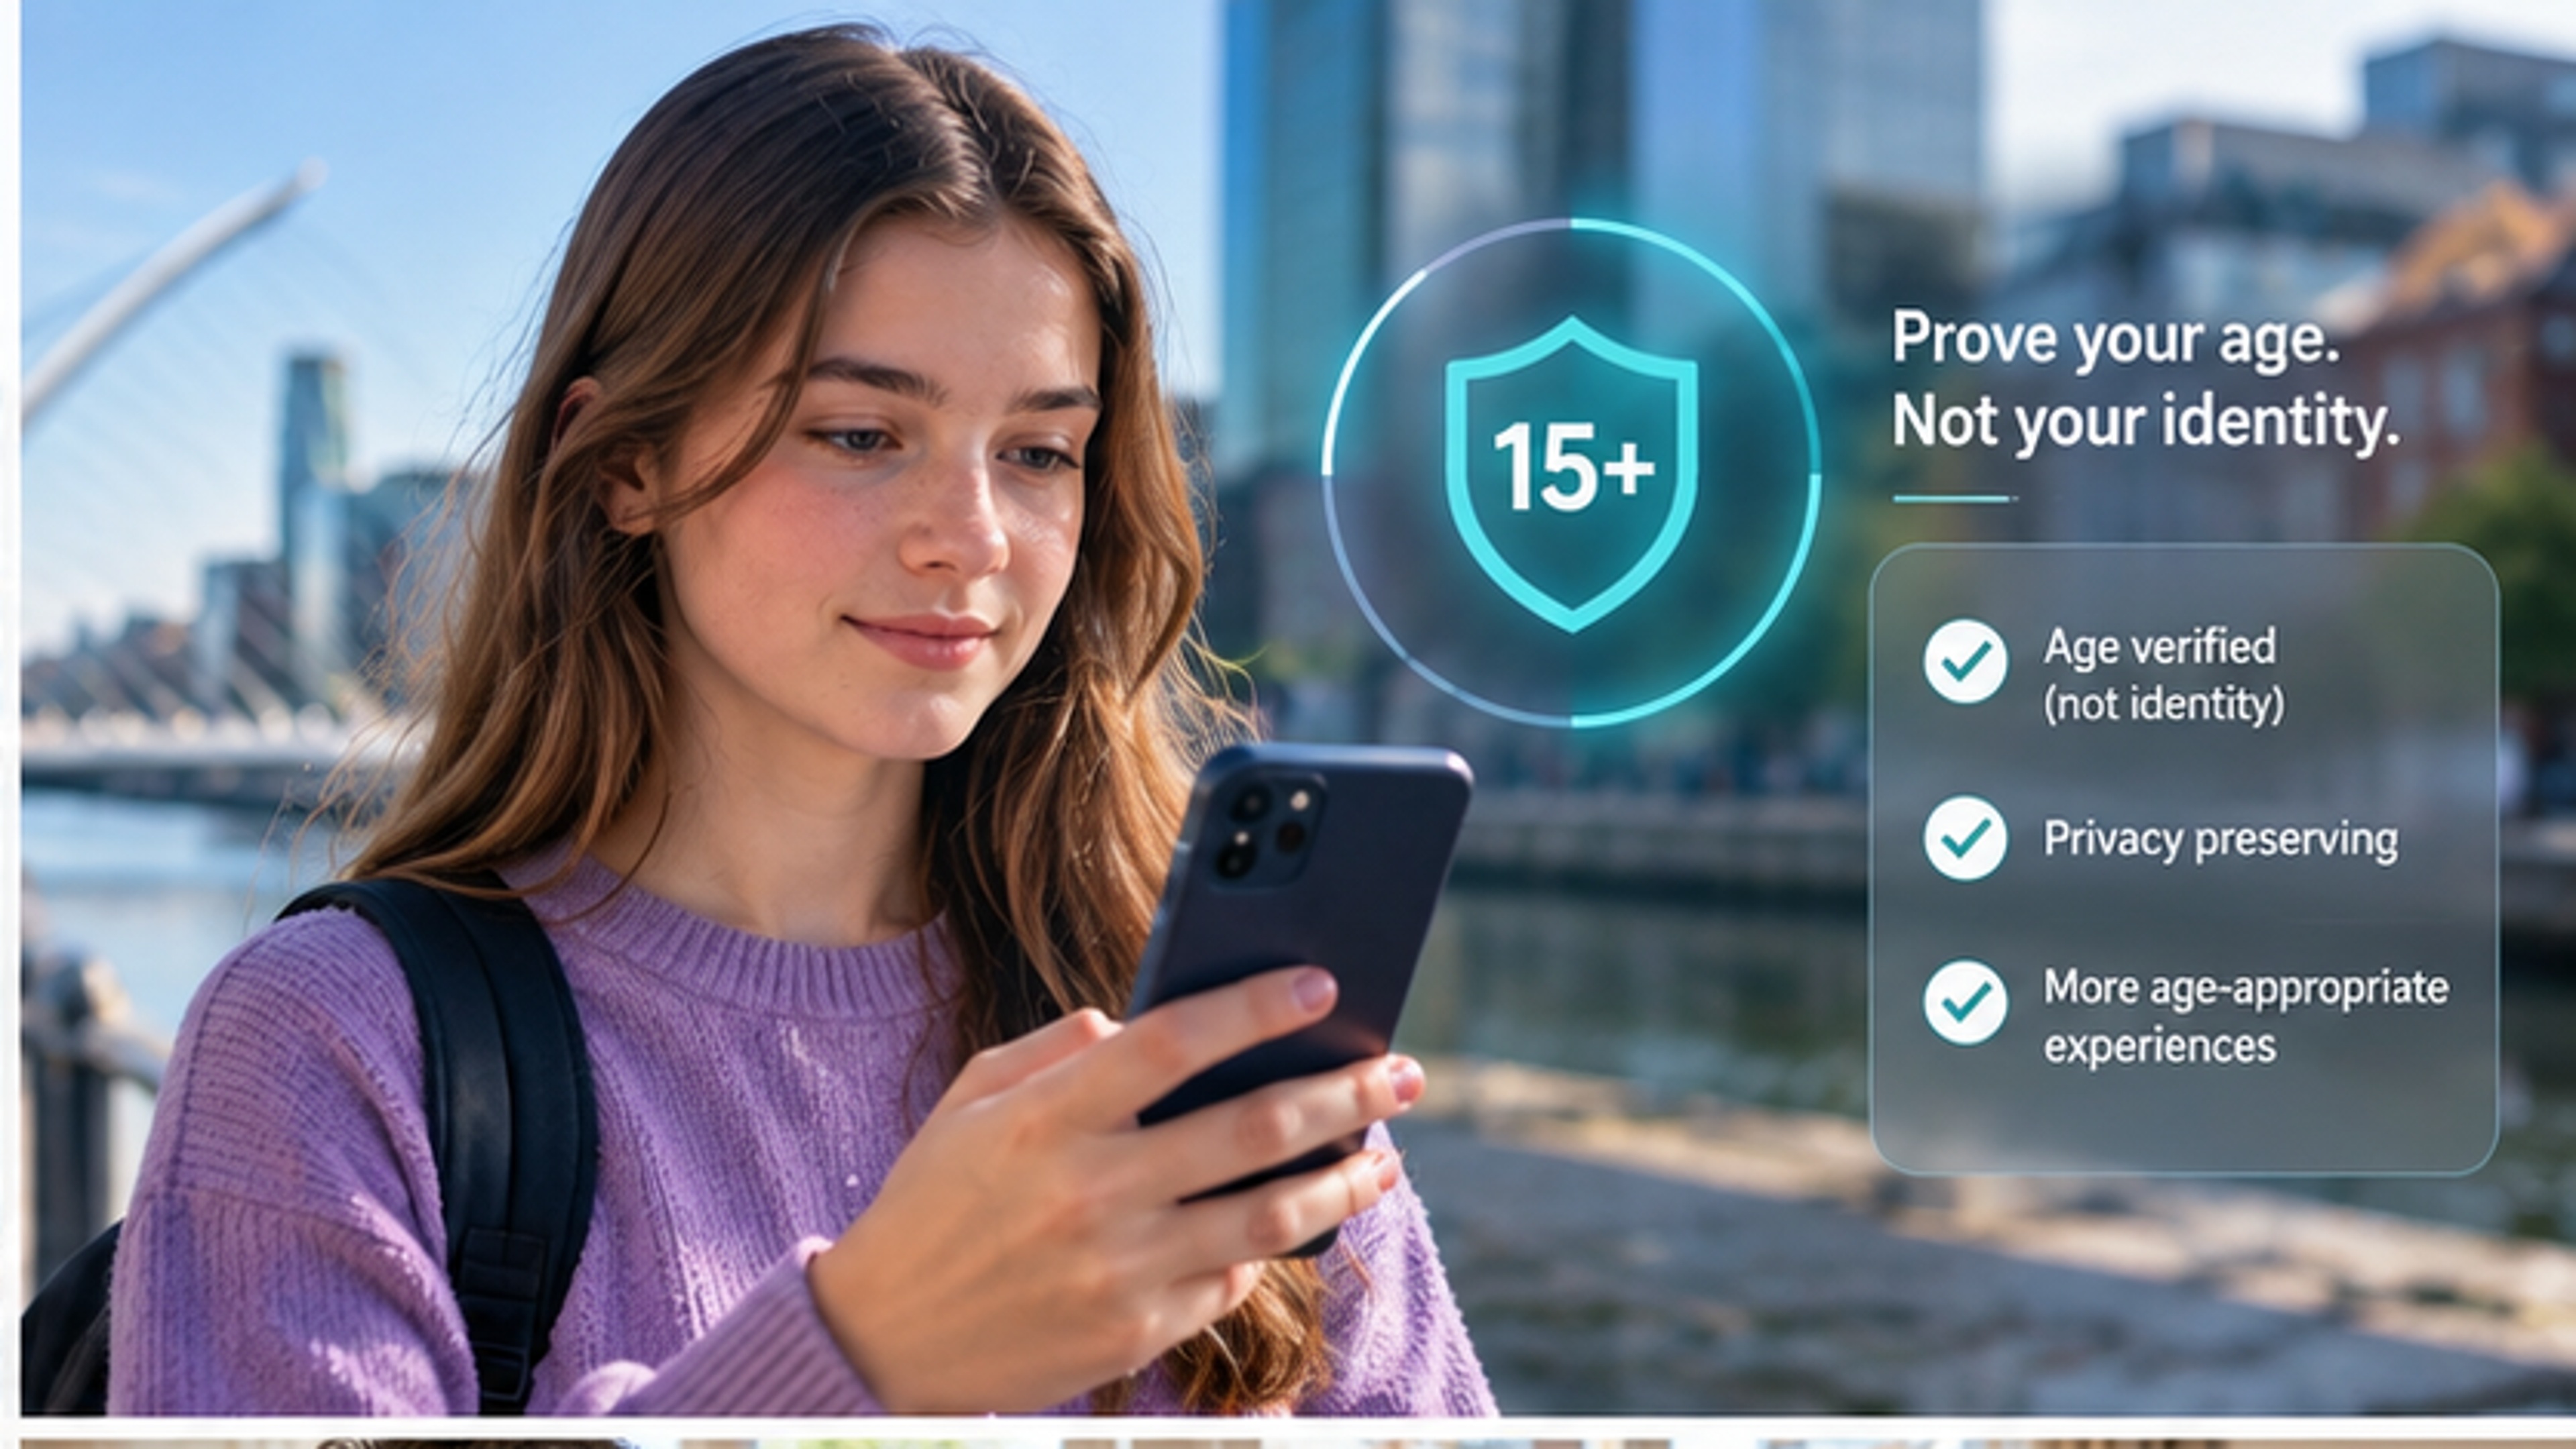
La Commissione propone controlli dell'età che tutelano la privacy, progettati per dimostrare una soglia d'età senza consegnare documenti d'identità alla piattaforma.
Perché la data di nascita autodichiarata non basterebbe più
Per anni, molti servizi si sono affidati al fatto che l'utente digitasse una data di nascita.
La proposta della Legge KIDS si allontanerebbe esplicitamente da questo modello per i servizi interessati.
La Commissione afferma che l'età dovrebbe essere stabilita tramite sistemi di verifica certificati. Propone inoltre controlli per gli account esistenti: entro sei mesi dall'applicazione delle norme, le piattaforme dovrebbero determinare se gli utenti attuali hanno meno di 15 anni e disabilitare gli account dove l'utente è sotto tale soglia o dove l'età non può essere stabilita.
Per molti account adulti esistenti, la Commissione suggerisce che un'ulteriore verifica potrebbe non essere necessaria laddove un fornitore disponga già di una stima dell'età ad alta affidabilità derivante da molteplici segnali.
Questo equilibrio sarà monitorato attentamente durante i negoziati, poiché la garanzia dell'età deve risolvere due problemi contemporaneamente: applicare regole significative evitando la raccolta non necessaria di dati personali.
Il feed stesso dovrebbe cambiare
La proposta va molto oltre l'età dell'account.
Per i minori, ai servizi sarebbe vietato utilizzare determinate tecniche di design finalizzate a indurre un uso compulsivo o eccessivo.
La Commissione identifica specificamente l'autoplay infinito, lo scrolling senza fine senza interruzioni significative, le notifiche progettate per riportare il bambino sul servizio, i premi per la pubblicazione o lo streaming verso un vasto pubblico e le meccaniche di "streak" che penalizzano gli utenti se non tornano ogni giorno.
I servizi dovrebbero inoltre prevedere limiti di tempo efficaci e pause d'uso progettate attorno alle ore di sonno e di scuola.
I sistemi di raccomandazione per i minori avrebbero un obiettivo diverso. La Commissione afferma che i feed dovrebbero essere ottimizzati per la sicurezza, la qualità e la salute mentale, piuttosto che per l'engagement.
I contenuti che un giovane sceglie attivamente di seguire verrebbero prima. La personalizzazione basata sul tracciamento sarebbe disattivata per impostazione predefinita, i dati provenienti dall'esterno del servizio non potrebbero essere usati a questo scopo e le piattaforme dovrebbero evitare i "rabbit holes" (tunnel di contenuti ripetitivi).
I minori avrebbero inoltre bisogno di un modo semplice per resettare il proprio feed e di almeno un'opzione di feed senza profilazione.
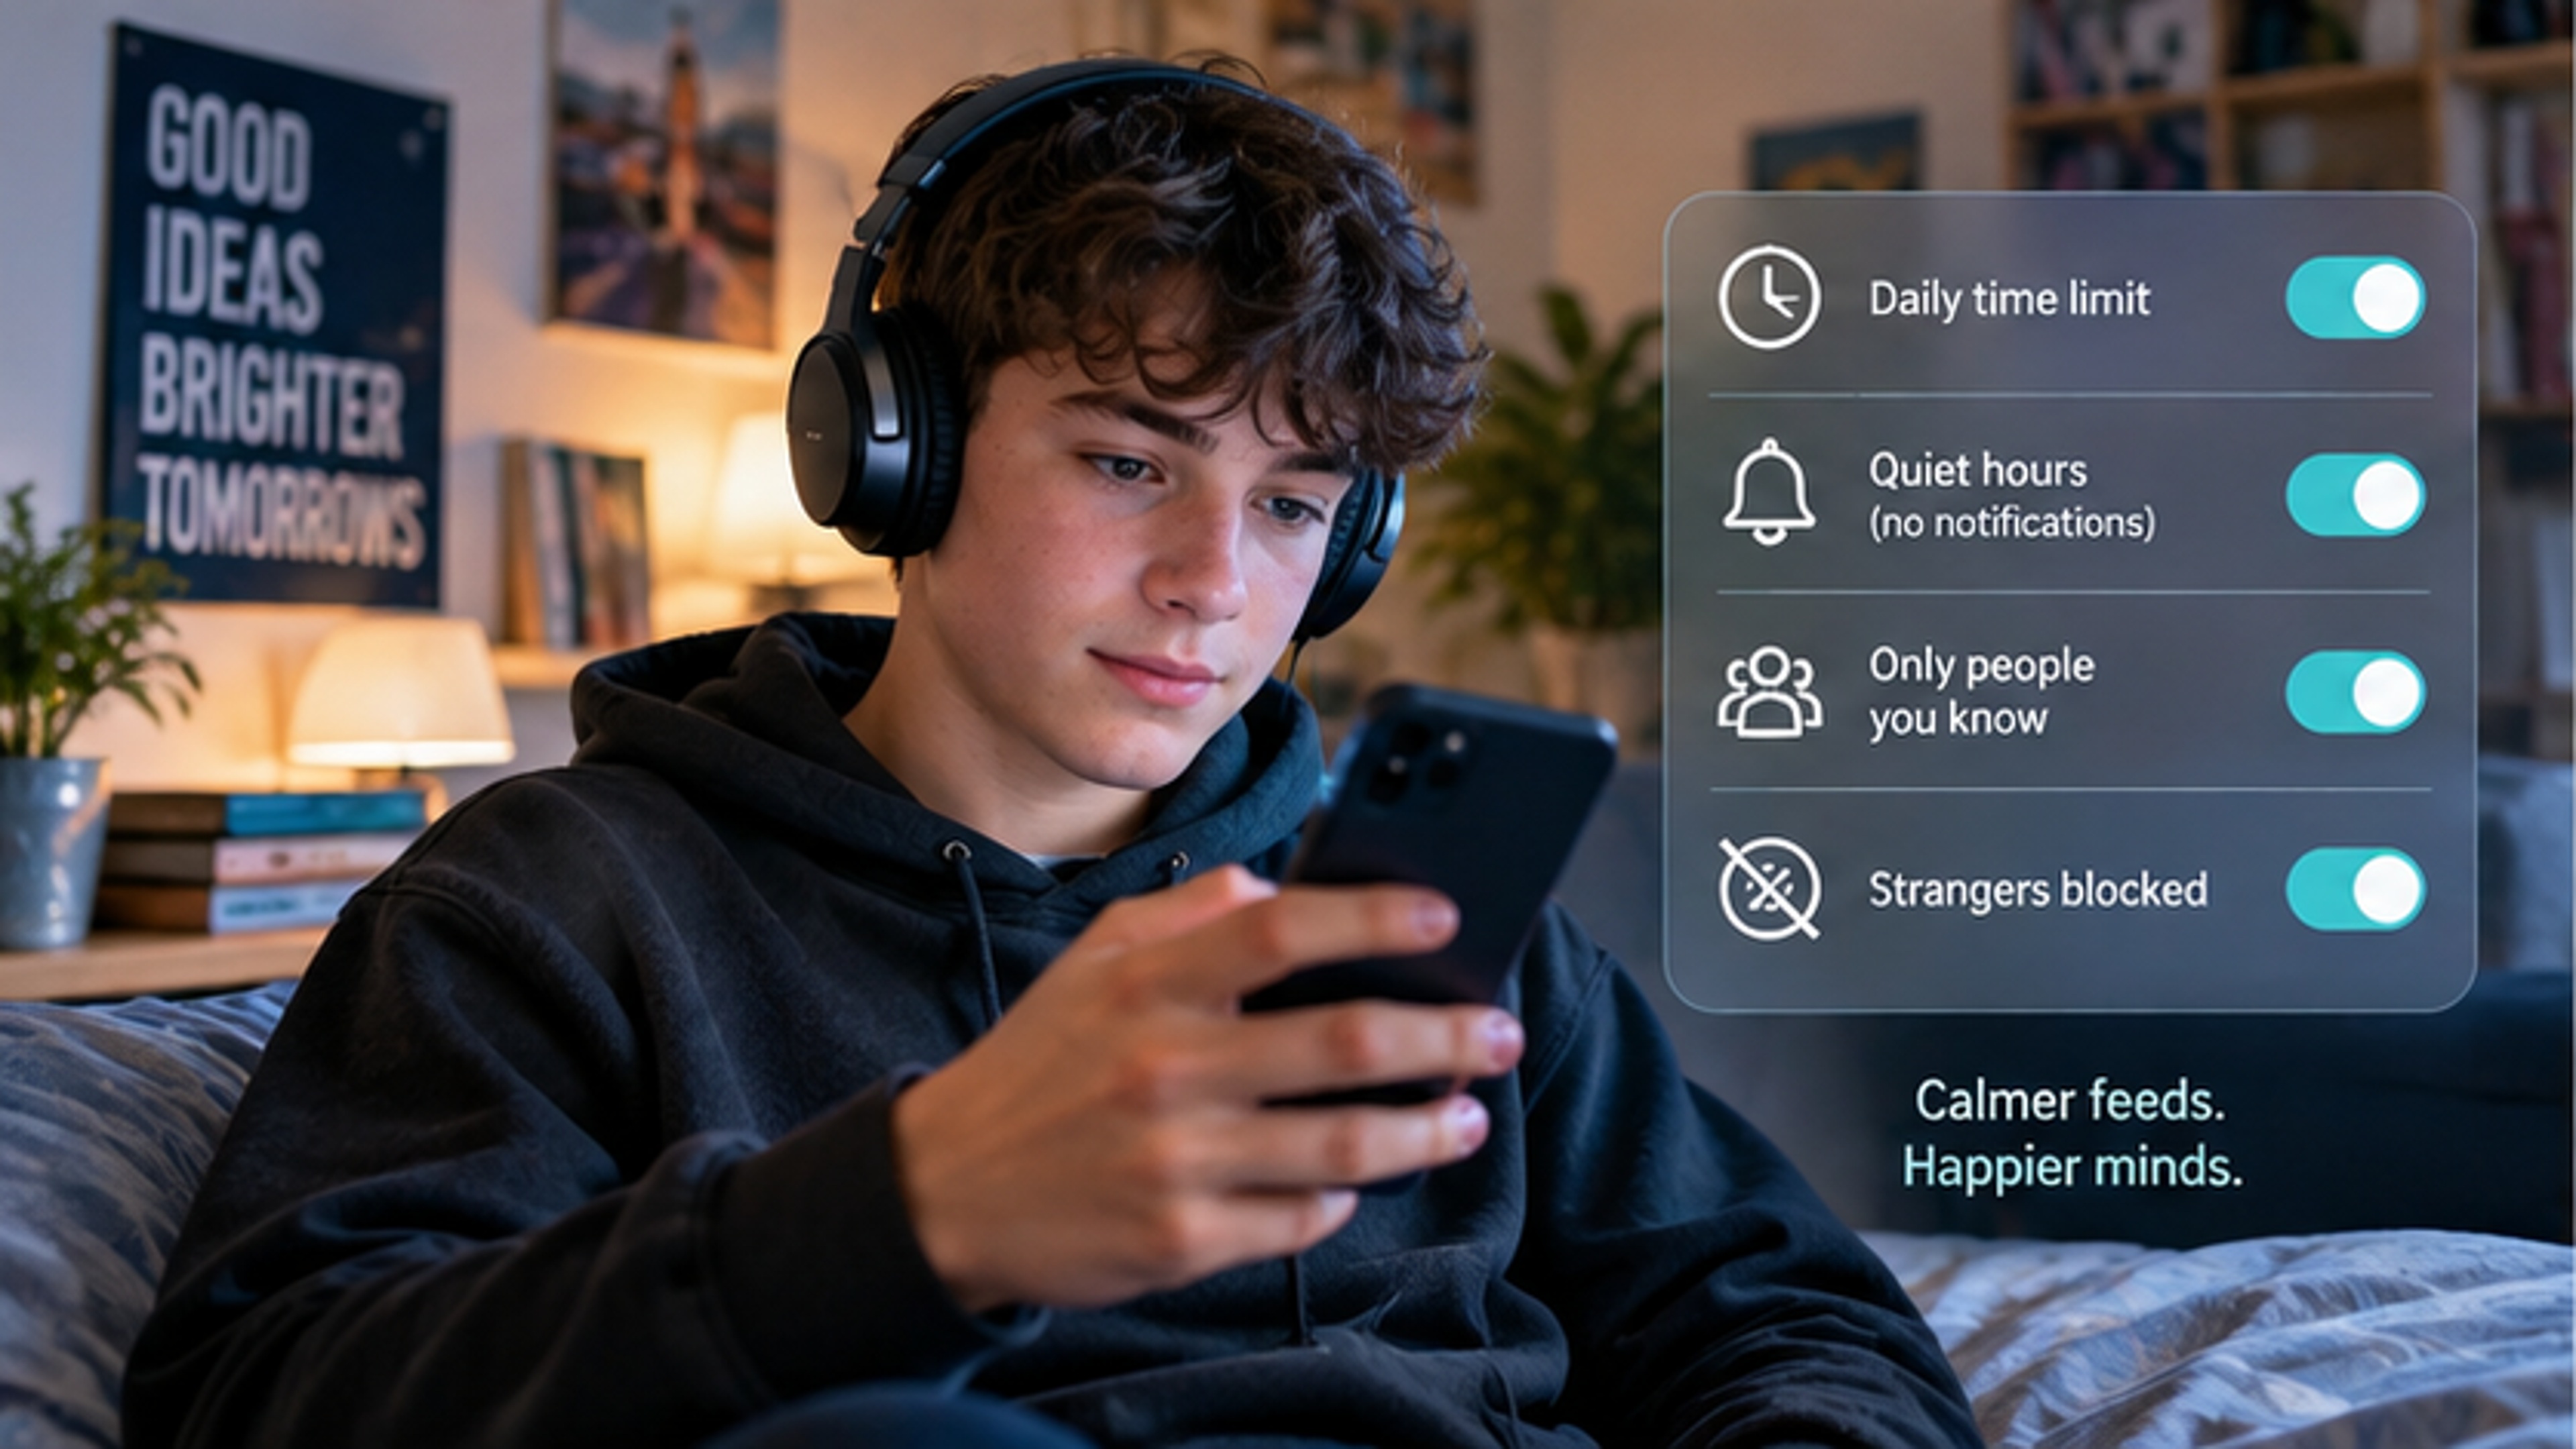
La proposta limiterebbe diverse funzioni di coinvolgimento e contatto per i minori, richiedendo impostazioni più sicure di default.
Privato di default e contatti con estranei limitati
La proposta cambia anche il grafico sociale predefinito attorno a un minore.
La Commissione afferma che nessuno dovrebbe essere in grado di inviare messaggi a un bambino senza previa approvazione. I minori non dovrebbero apparire nei suggerimenti di contatto, non dovrebbero essere aggiunti a gruppi senza consenso e dovrebbero poter bloccare gli utenti in modo anonimo.
I loro contenuti sarebbero visibili solo ai contatti accettati, le loro informazioni di contatto non dovrebbero essere divulgate e lo streaming dal vivo sarebbe disattivato per impostazione predefinita.
Queste disposizioni sono significative perché spostano la sicurezza online da un modello in cui i giovani utenti devono trovare da soli le giuste impostazioni di privacy a uno in cui la piattaforma è tenuta a partire dallo stato più sicuro.
I compagni AI fanno ora parte della politica di sicurezza dei minori
La proposta della Legge KIDS copre esplicitamente anche i compagni AI e i chatbot.
Ciò riflette la velocità con cui l'ambiente digitale dei bambini sta cambiando.
Secondo la proposta della Commissione, i compagni AI e i chatbot accessibili ai minori non potrebbero utilizzare design che simulano relazioni umane in modi che potrebbero creare dipendenza emotiva.
Per impostazione predefinita, non porterebbero le conversazioni precedenti del bambino in interazioni successive. Avrebbero bisogno di test di rischio per i minori prima del lancio e di un monitoraggio continuo dopo.
Per i bambini sotto i 13 anni, l'accesso avverrebbe tramite strumenti di controllo parentale. Laddove un chatbot sia integrato in un'altra piattaforma o gioco, non dovrebbe attivarsi automaticamente e dovrebbe essere facile da disabilitare.
Strumenti per i genitori, responsabilità per le piattaforme
La proposta offre ai genitori controlli significativi, tra cui la gestione del tempo davanti allo schermo, la possibilità di vedere e approvare i contatti e la facoltà di segnalare contenuti dannosi per conto del figlio.
Per gli account dei 13 e 14 anni, tali strumenti sarebbero sempre attivi.
Ma la Commissione è esplicita: gli strumenti parentali non sostituiscono la responsabilità delle piattaforme.
Per le piattaforme online più grandi, la proposta invertirebbe l'onere della prova. Invece di aspettare che regolatori o famiglie dimostrino che un prodotto non è sicuro, le grandi piattaforme dovrebbero produrre un piano di conformità dettagliato e sottoporlo a audit indipendenti prima di operare con i minori.
Le multe potrebbero raggiungere il 6% del fatturato annuo mondiale per le violazioni.
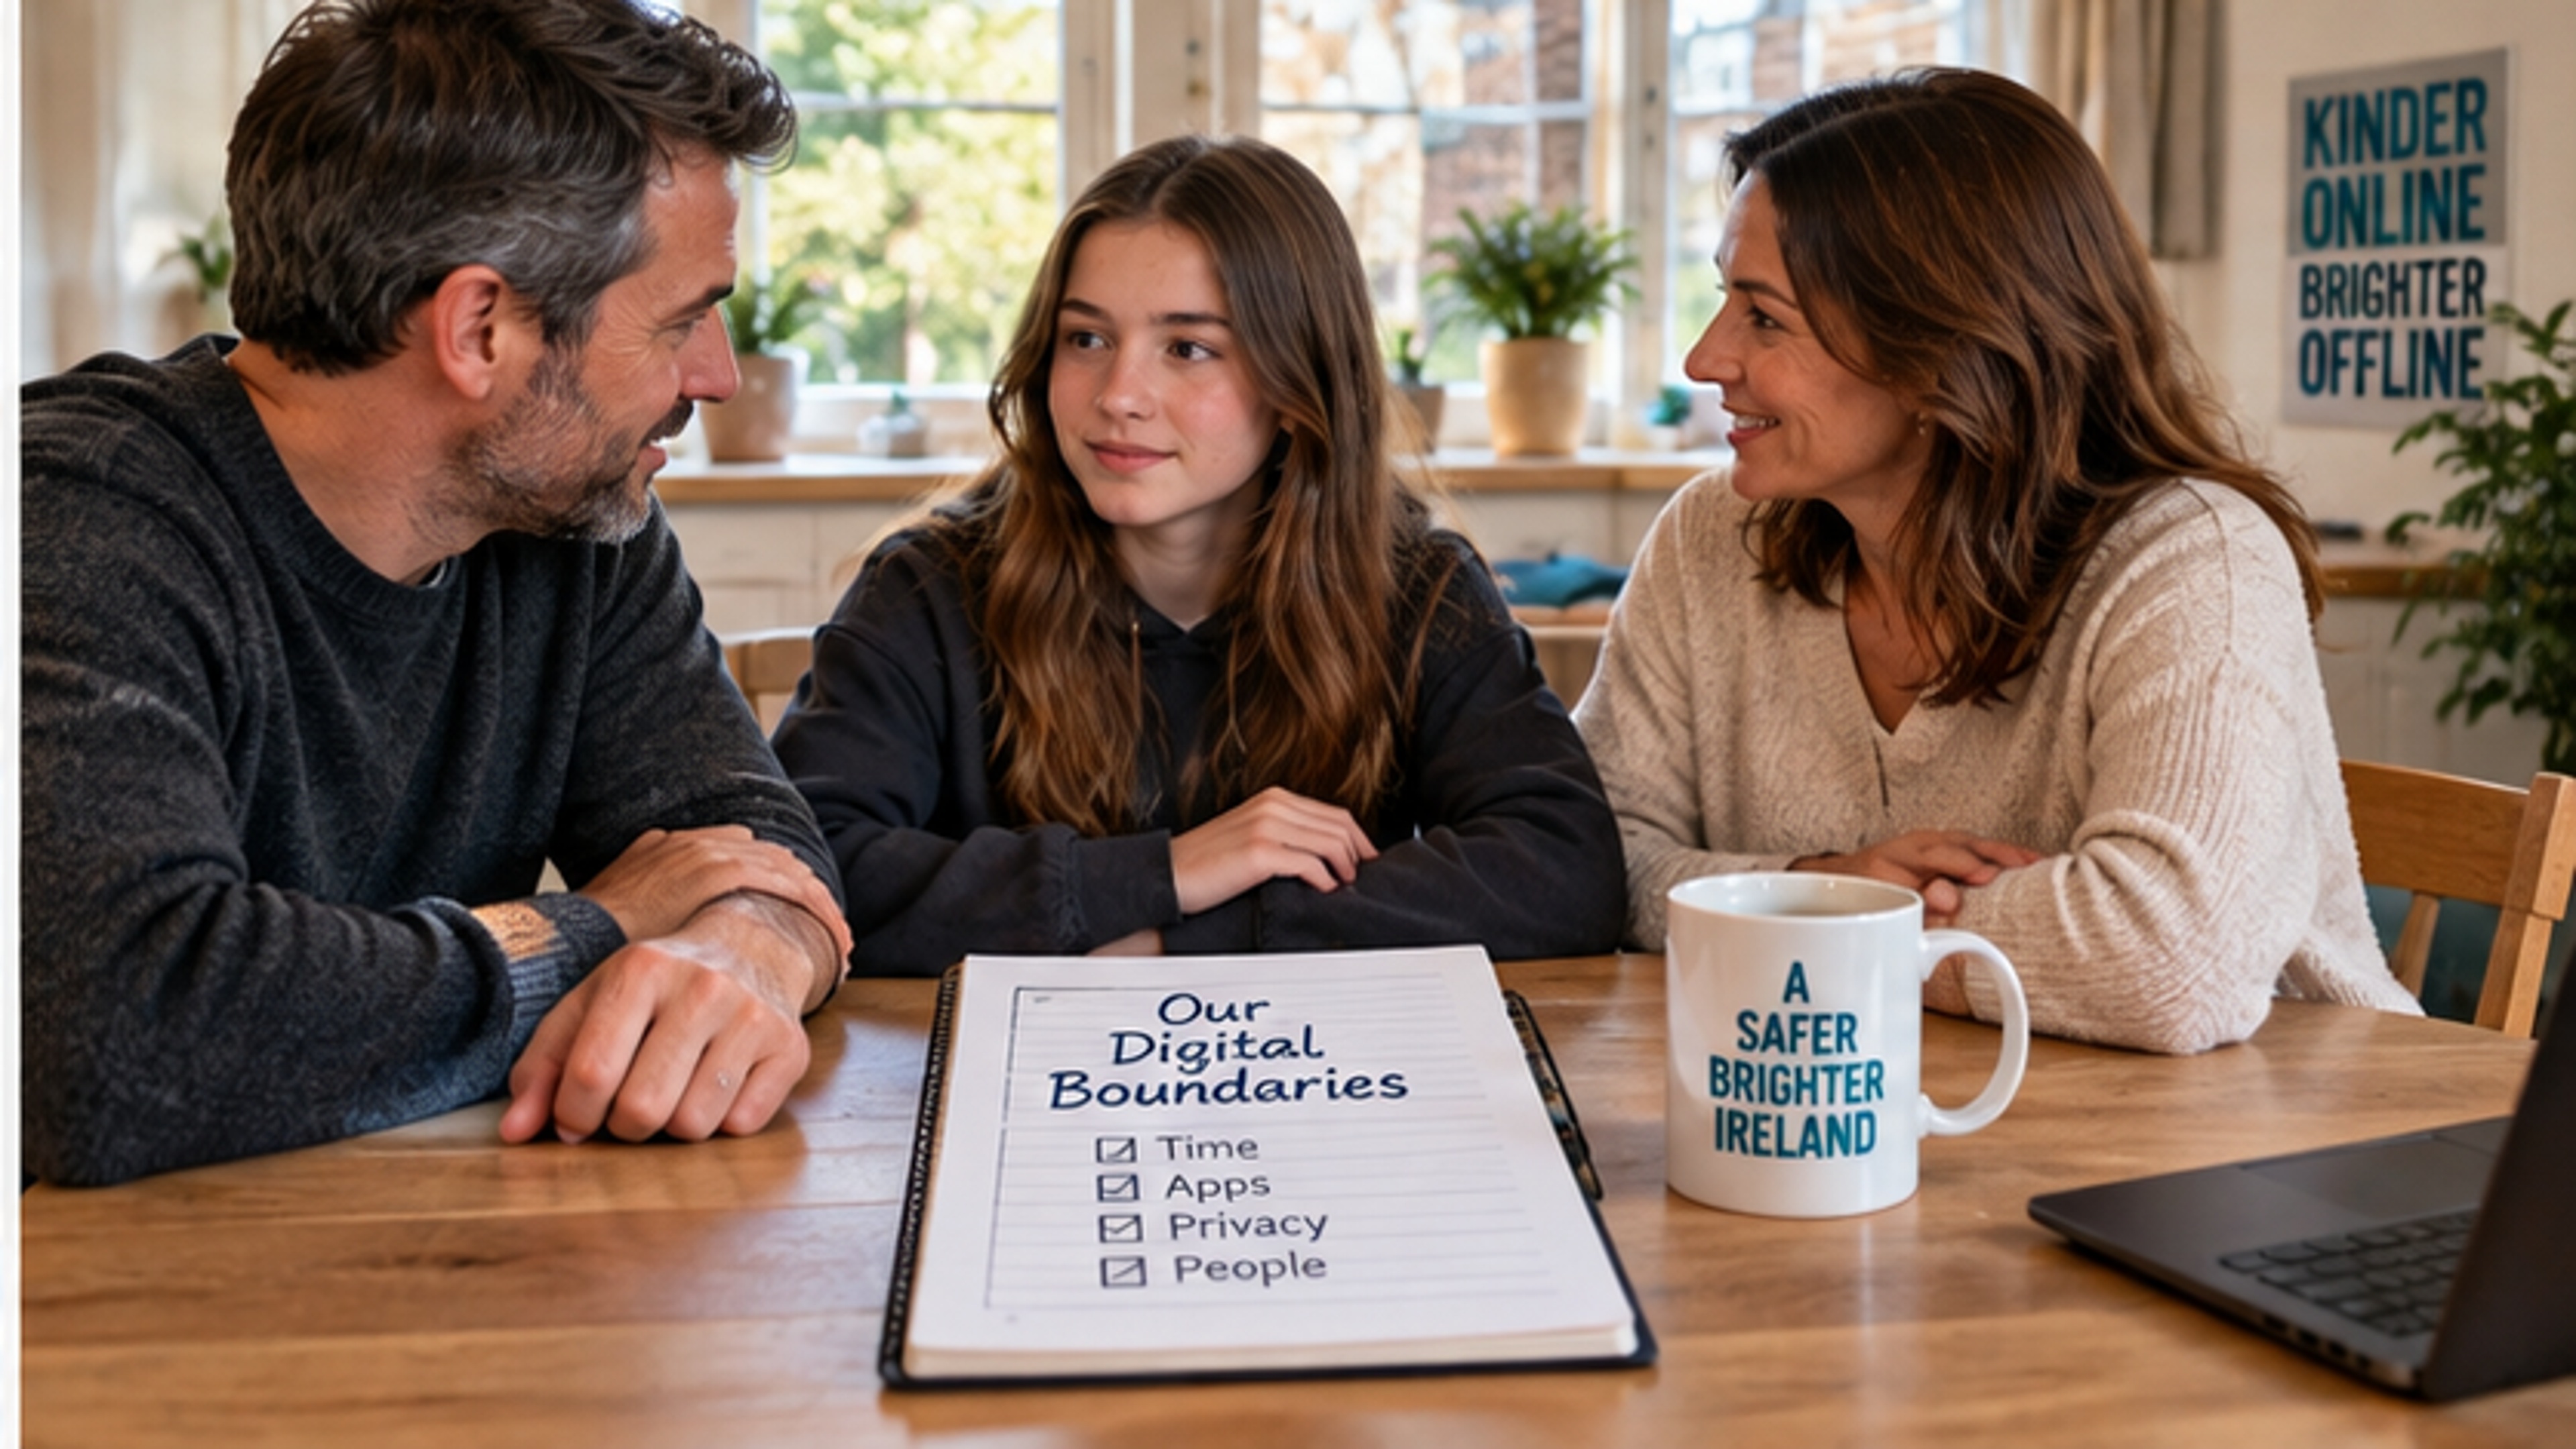
Le regole proposte offrono ai genitori strumenti più forti, mantenendo la responsabilità legale del design sicuro in capo alle piattaforme.
Perché questo è importante in Irlanda adesso
L'Irlanda non parte da zero. Coimisiún na Meán gestisce già il Codice di Sicurezza Online per le piattaforme di condivisione video designate.
L'8 settembre 2026, l'autorità di regolazione ha aperto la sua prima indagine formale ai sensi di tale Codice nei confronti di X. L'indagine è nata da preoccupazioni sulla possibile implementazione inefficace delle misure di verifica dell'età e dei sistemi di controllo parentale.
Il tempismo illustra perché la verifica dell'età sta passando da discussioni teoriche a questioni normative applicabili.
Cosa potrebbe significare la proposta per Safegram
L'attuale direzione di Safegram per la sicurezza degli adolescenti si concentra già su fasce d'età, account per adolescenti collegati ai genitori, restrizioni sui contatti adulti-minori e limiti di tempo.
Safegram separa inoltre la verifica dall'identità pubblica. Il modello previsto è che un utente possa essere verificato per sicurezza tramite Didit, senza necessariamente mostrare la propria identità legale pubblicamente.
Tuttavia, la proposta della Legge KIDS utilizza una struttura di età più specifica rispetto all'attuale modello 13+ di Safegram.
Se la proposta diventasse legge, Safegram dovrebbe rivedere se le sue fasce d'età, i controlli del tutore e le regole di creazione dell'account corrispondano ai requisiti legali finali. Questa revisione dovrebbe coprire anche l'intelligenza artificiale.
Safegram non deve dichiarare la conformità a una legge ancora in fase di negoziazione. Le sue comunicazioni sui prodotti dovrebbero continuare a distinguere chiaramente tra funzioni attive, in fase di test o pianificate.
Il cambiamento più grande: la sicurezza come requisito di design
La parte più incisiva della Legge KIDS potrebbe non essere l'età di 13 o 15 anni, ma il principio sottostante.
Per anni, la sicurezza online dei minori è stata trattata come una collezione di impostazioni opzionali da attivare manualmente. La Legge KIDS si sposta verso un modello opposto: per i minori, lo stato più sicuro diventa lo stato predefinito.
Per le famiglie, questo significa che la conversazione futura non sarà più solo "A che età iscriversi ai social?". La vera domanda sarà: una volta dentro, in che tipo di ambiente vogliamo che i nostri figli crescano?
Domande frequenti
La Legge KIDS dell'UE è già legge?
No. La Commissione Europea ha adottato una proposta legislativa il 17 settembre 2026. Il Parlamento Europeo e il Consiglio devono ora negoziare il testo.
A quale età i bambini potranno usare i social media?
Secondo la proposta, i bambini sotto i 13 anni non avrebbero account. A 13 e 14 anni potrebbero usare account limitati gestiti da un tutore. L'autonomia inizierebbe a 15 anni.
I ragazzi di 13 e 14 anni avranno un limite di tempo?
La proposta attuale prevede un limite giornaliero non superiore a un'ora per gli account gestiti da un tutore per le fasce 13-14 anni.
Le piattaforme dovranno vedere il passaporto o la carta d'identità dei minori?
La proposta mira a evitare questo. La Commissione afferma che strumenti certificati dovrebbero verificare la soglia d'età senza che le piattaforme ricevano documenti o conoscano l'identità dell'utente.
Lo scroll infinito sarà vietato per tutti?
No. Le restrizioni discusse qui si applicano ai servizi utilizzati dai minori. Il testo finale potrebbe comunque cambiare durante i negoziati.
Saranno coperti i chatbot AI?
Sì. La proposta include compagni AI e chatbot accessibili ai minori, stabilendo regole per ridurre la dipendenza emotiva e altri rischi per la sicurezza.
Cosa sta già succedendo in Irlanda?
Coimisiún na Meán ha aperto la sua prima indagine formale l'8 settembre 2026 su X, riguardante l'efficacia della verifica dell'età e dei controlli parentali. Si tratta di un'indagine, non di una condanna.
Come si relaziona questo con Safegram?
Il modello di Safegram include già tutele basate sull'età. Se la Legge KIDS passerà, Safegram valuterà i propri obblighi finali rispetto al testo adottato e verificherà lo stato di ogni funzione di sicurezza.
Riferimenti alle fonti
Commissione Europea — "EU KIDS Act: aiutare i bambini a navigare in un mondo online più sicuro", 17 settembre 2026.
Commissione Europea / Plasmare il futuro digitale dell'Europa — "La Legge KIDS spiegata", aggiornato al 17 settembre 2026.
Coimisiún na Meán — "Indagine avviata su X ai sensi del Codice di Sicurezza Online", 8 settembre 2026.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.