Lei KIDS da UE: novas regras de redes sociais e crianças
A Comissão Europeia propôs a Lei KIDS da UE, um novo regulamento que promete transformar a segurança online, a privacidade digital e o design das redes sociais para menores.
O debate na Europa sobre a proteção de menores nas plataformas digitais entrou numa nova fase. A Comissão Europeia propôs a Lei KIDS da UE, regras de redes sociais desenhadas para proteger crianças através de uma combinação de limites de idade e requisitos rigorosos de design seguro. Para a Irlanda, o ponto crucial não são apenas as idades propostas; a proposta visa reformular feeds, notificações, contactos com estranhos, controlos parentais, verificação de idade e a privacidade digital face a companheiros de IA. Neste contexto, a Safegram e a Comissão Europeia procuram definir novos padrões de confiança.
Pontos-chave
- A Lei KIDS da UE é uma proposta legislativa e não uma lei final. O Parlamento Europeu e o Conselho podem alterá-la durante as negociações.
- Segundo a proposta, crianças com menos de 13 anos não poderiam ter contas; jovens de 13 e 14 anos usariam contas limitadas geridas por tutores; contas independentes começariam aos 15 anos.
- Para os 13 e 14 anos, a proposta prevê ferramentas parentais sempre ativas, contactos aprovados e um limite diário de utilização de no máximo uma hora.
- As verificações de idade teriam de ser mais eficazes do que a simples autodeclaração, utilizando métodos que protejam a privacidade sem revelar a identidade à plataforma.
- Os serviços usados por menores enfrentariam restrições ao scroll infinito, reprodução automática contínua, recompensas de engagement, notificações que perturbam o sono e contactos não solicitados de estranhos.
- Os perfis de menores seriam privados por defeito e os sistemas de recomendação teriam de priorizar a segurança e o bem-estar mental em vez do engagement.
- Companheiros de IA e chatbots acessíveis a menores teriam restrições específicas, incluindo estarem desligados por defeito em certos contextos e salvaguardas contra designs que promovam dependência emocional.
- A Irlanda já está a aplicar regras de segurança online: a Coimisiún na Meán abriu a sua primeira investigação formal ao abrigo do Código de Segurança Online a 8 de setembro de 2026, sobre potenciais falhas na verificação de idade e controlos parentais no X. Esta investigação está em curso e não constitui uma condenação.
O detalhe mais importante: isto é uma proposta
Os números em destaque são os que atraem mais atenção: proibição de contas abaixo dos 13 anos, acesso supervisionado aos 13 e 14, e autonomia a partir dos 15.
Contudo, o estatuto jurídico é o que realmente importa.
A Comissão Europeia adotou a proposta da Lei KIDS a 17 de setembro de 2026. Deve agora ser analisada pelo Parlamento Europeu e pelo Conselho, que podem emendar o texto antes da adoção final.
Por isso, pais, escolas e plataformas não devem tratar a proposta atual como se fosse já uma lei vinculativa. O que é útil hoje é compreender a direção que a regulação está a tomar.
A Comissão propõe um modelo onde os limites de idade e o design seguro operam em conjunto. A ideia central é que proteger crianças online não pode depender apenas de uma caixa de data de nascimento ou de os pais terem de encontrar manualmente cada definição de segurança após a criação da conta.
Um modelo de idade em três etapas
A proposta cria uma abordagem faseada ao acesso às redes sociais.
Abaixo dos 13 anos, as crianças não poderiam criar contas. Uma exceção estreita permitiria acesso limitado a serviços de vídeo para crianças através da conta de um progenitor, com feeds personalizados e pesquisa desativados e um limite de tempo controlado.
Aos 13 e 14 anos, um tutor poderia criar uma "miniconta" limitada. As ferramentas parentais permaneceriam ativas, os contactos exigiriam aprovação e o uso diário seria limitado a uma hora.
A partir dos 15 anos, os jovens poderiam abrir e gerir a sua própria conta — mas o serviço ainda teria de cumprir as proteções da proposta para menores.
Esta distinção é vital. A proposta não diz apenas que um adolescente se torna um adulto aos 15; ela separa o controlo independente da conta das obrigações de segurança que as plataformas continuam a dever a utilizadores com menos de 18 anos.
Verificação de idade sem transformar as redes sociais numa base de dados de IDs
Uma das questões mais difíceis na regulação online é: como pode uma plataforma saber a idade de um utilizador sem recolher mais dados de identidade do que o necessário?
A proposta da Comissão tenta explicitamente separar a prova de idade da identidade.
Os materiais explicativos indicam que as plataformas devem usar soluções de verificação certificadas e independentes. A Comissão aponta a app de verificação de idade da UE e, futuramente, a Carteira Europeia de Identidade Digital como exemplos.
O princípio pretendido é que o serviço receba apenas o resultado necessário — por exemplo, se o utilizador está acima ou abaixo do limite — em vez de receber uma cópia do passaporte, documento de identificação ou perfil completo. A Comissão defende o uso de técnicas de preservação de privacidade, incluindo tecnologia de zero-knowledge proof (prova de conhecimento zero), para que a verificação não possa ser usada para rastrear ou perfilar a pessoa.
Cada Estado-Membro teria de fornecer pelo menos um método gratuito para provar a idade, inclusive para quem não possui identidade digital.
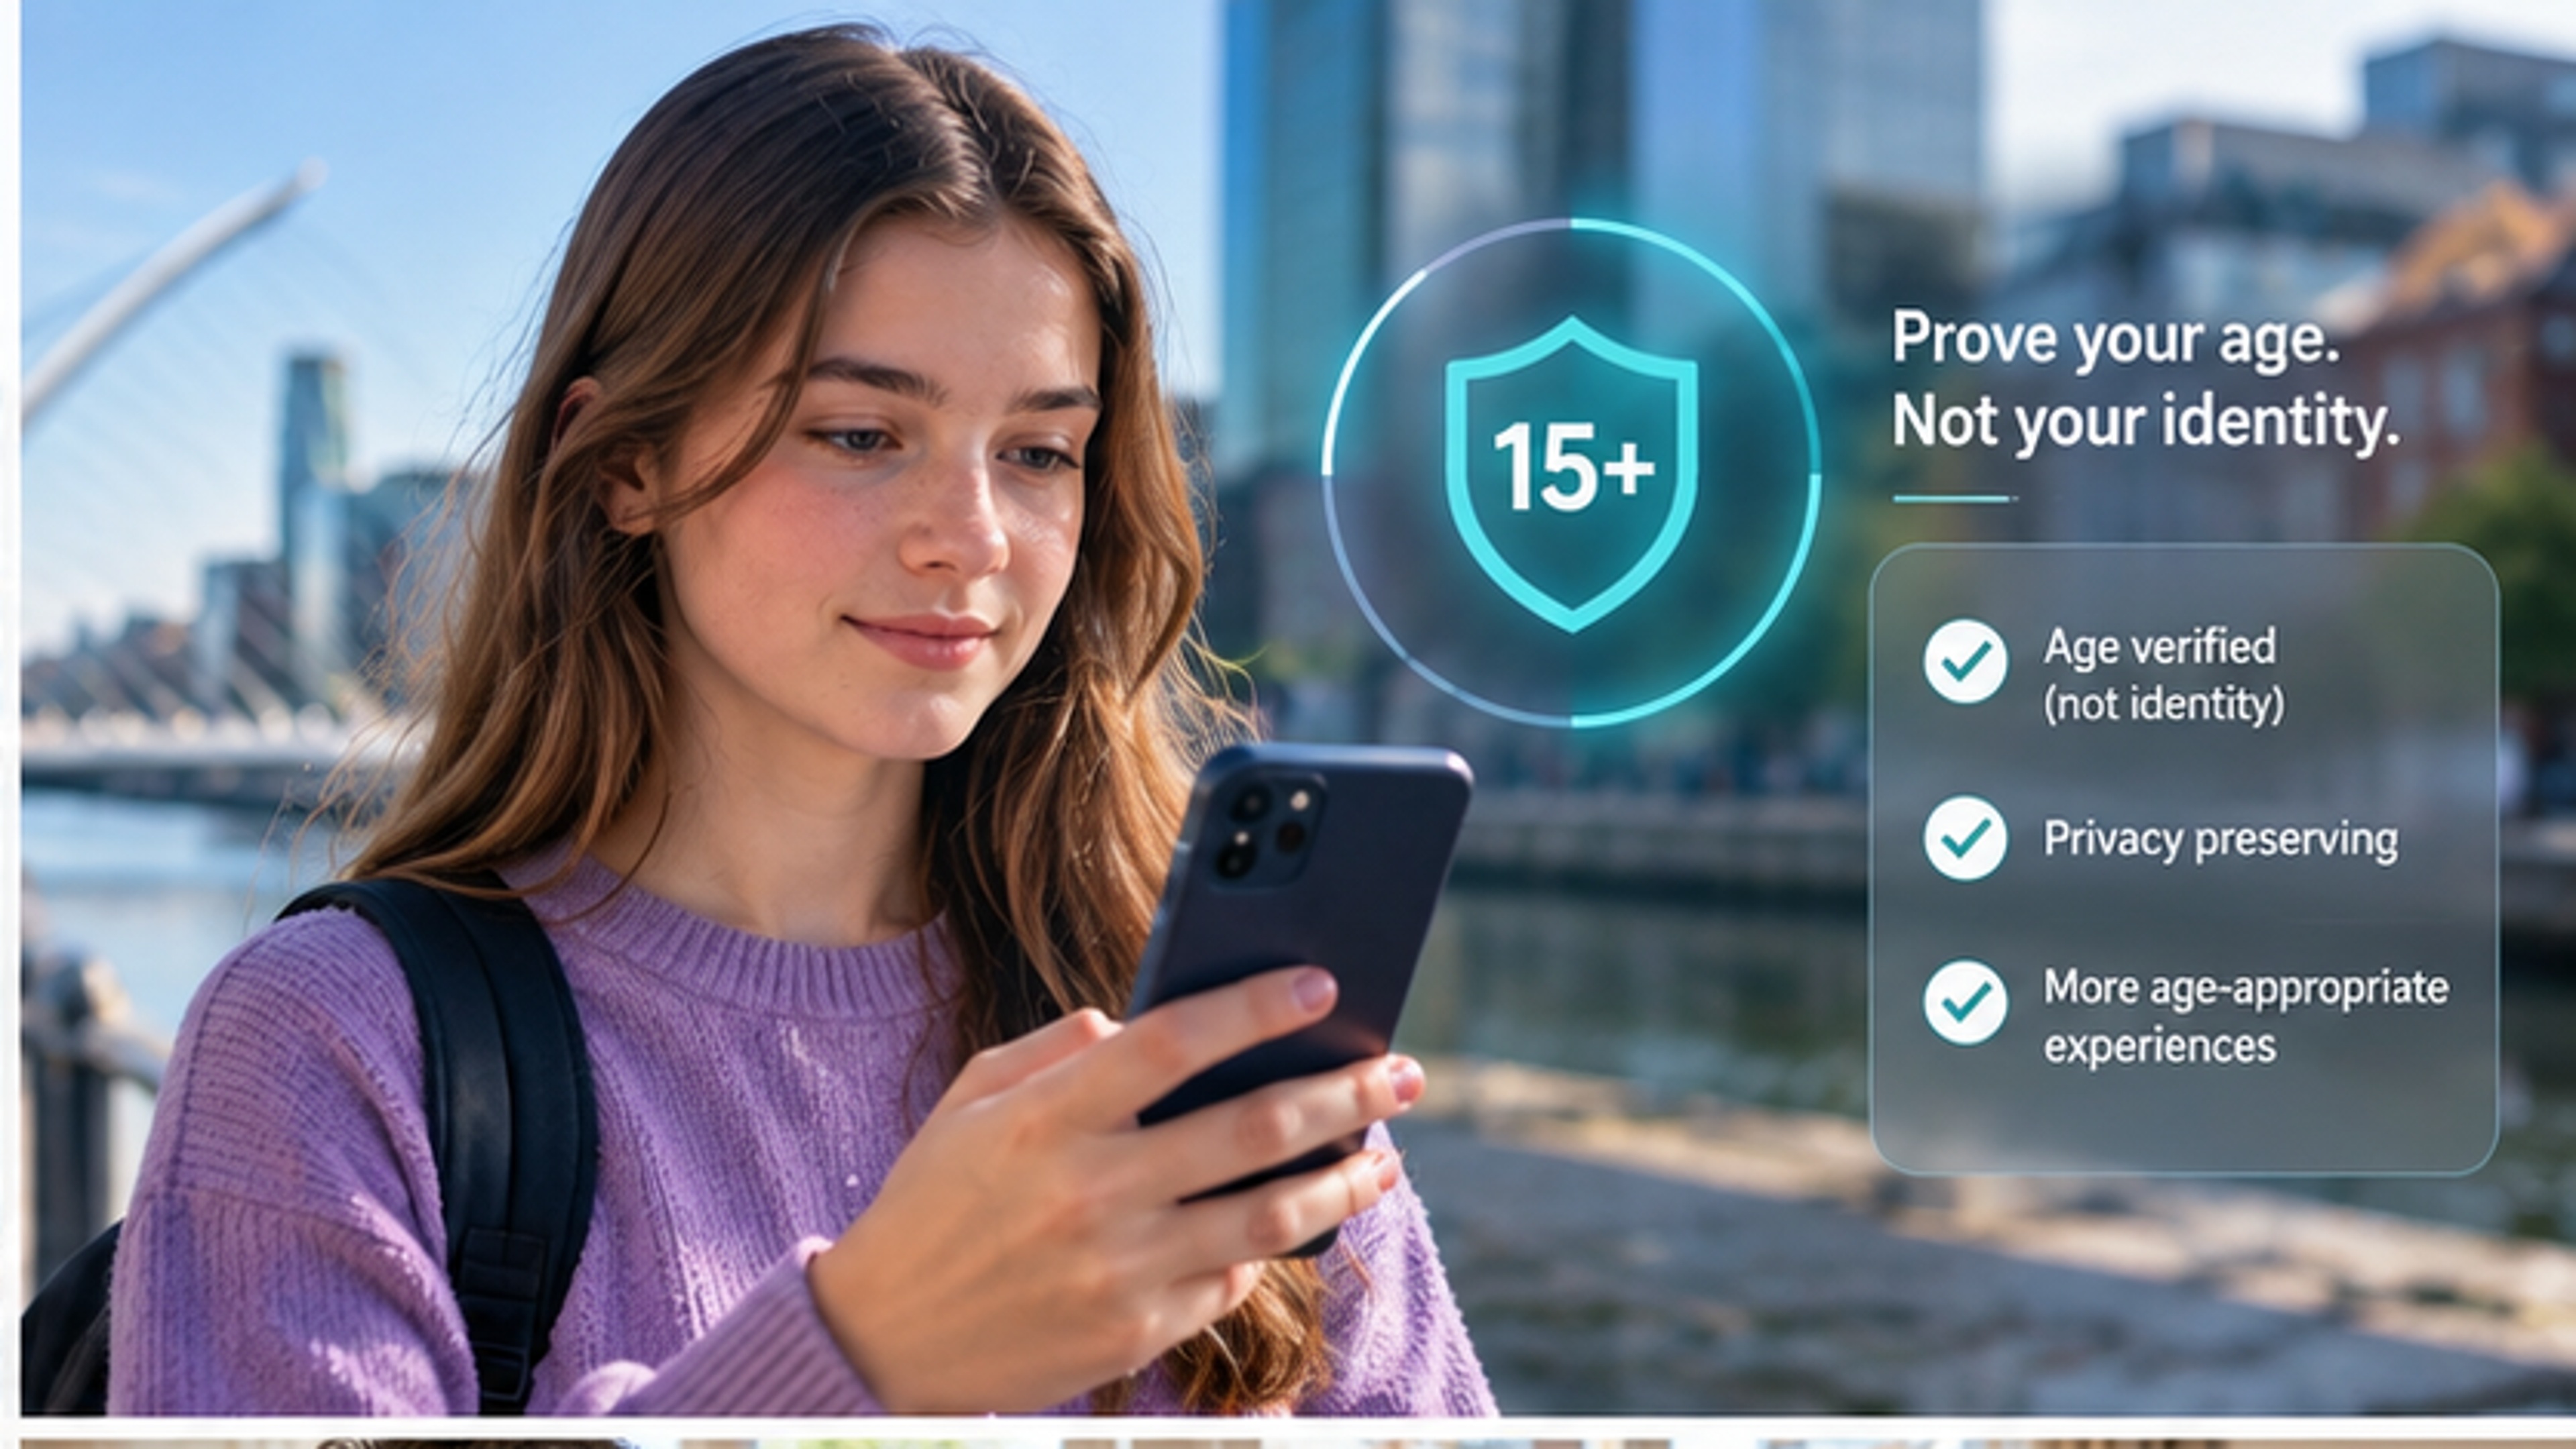
A Comissão propõe verificações de idade que preservem a privacidade, desenhadas para provar um patamar etário sem entregar documentos de identidade à plataforma.
Por que as autodeclarações de data de nascimento deixariam de bastar
Durante anos, muitos serviços basearam-se no facto de o utilizador digitar uma data de nascimento. A proposta da Lei KIDS afasta-se explicitamente desse modelo para os serviços abrangidos.
A idade precisaria de ser estabelecida através de sistemas certificados. Propõe-se também uma verificação para contas existentes: num prazo de seis meses após a aplicação das regras, as plataformas teriam de determinar se os utilizadores atuais têm menos de 15 anos e desativar contas onde o utilizador esteja abaixo desse limite ou a idade não possa ser comprovada.
Para muitas contas de adultos já existentes, a Comissão refere que verificações adicionais podem não ser necessárias se o fornecedor já tiver uma estimativa de idade de alta confiança baseada em múltiplos sinais.
O próprio feed teria de mudar
A proposta vai muito além da idade da conta. Para menores, os serviços seriam proibidos de usar técnicas de design destinadas a impulsionar o uso compulsivo ou excessivo.
A Comissão identifica especificamente o autoplay infinito, o scroll infinito sem pausas, notificações desenhadas para atrair a criança de volta, recompensas por publicações para grandes audiências e mecânicas de "streak" que penalizam o utilizador por não regressar todos os dias.
Os sistemas de recomendação teriam um objetivo diferente para menores: otimização para segurança, qualidade e saúde mental, em vez de engagement. O conteúdo que o jovem escolheu seguir ativamente teria prioridade. A personalização baseada em rastreamento estaria desligada por defeito e as plataformas teriam de evitar "túneis de recomendação" viciantes.
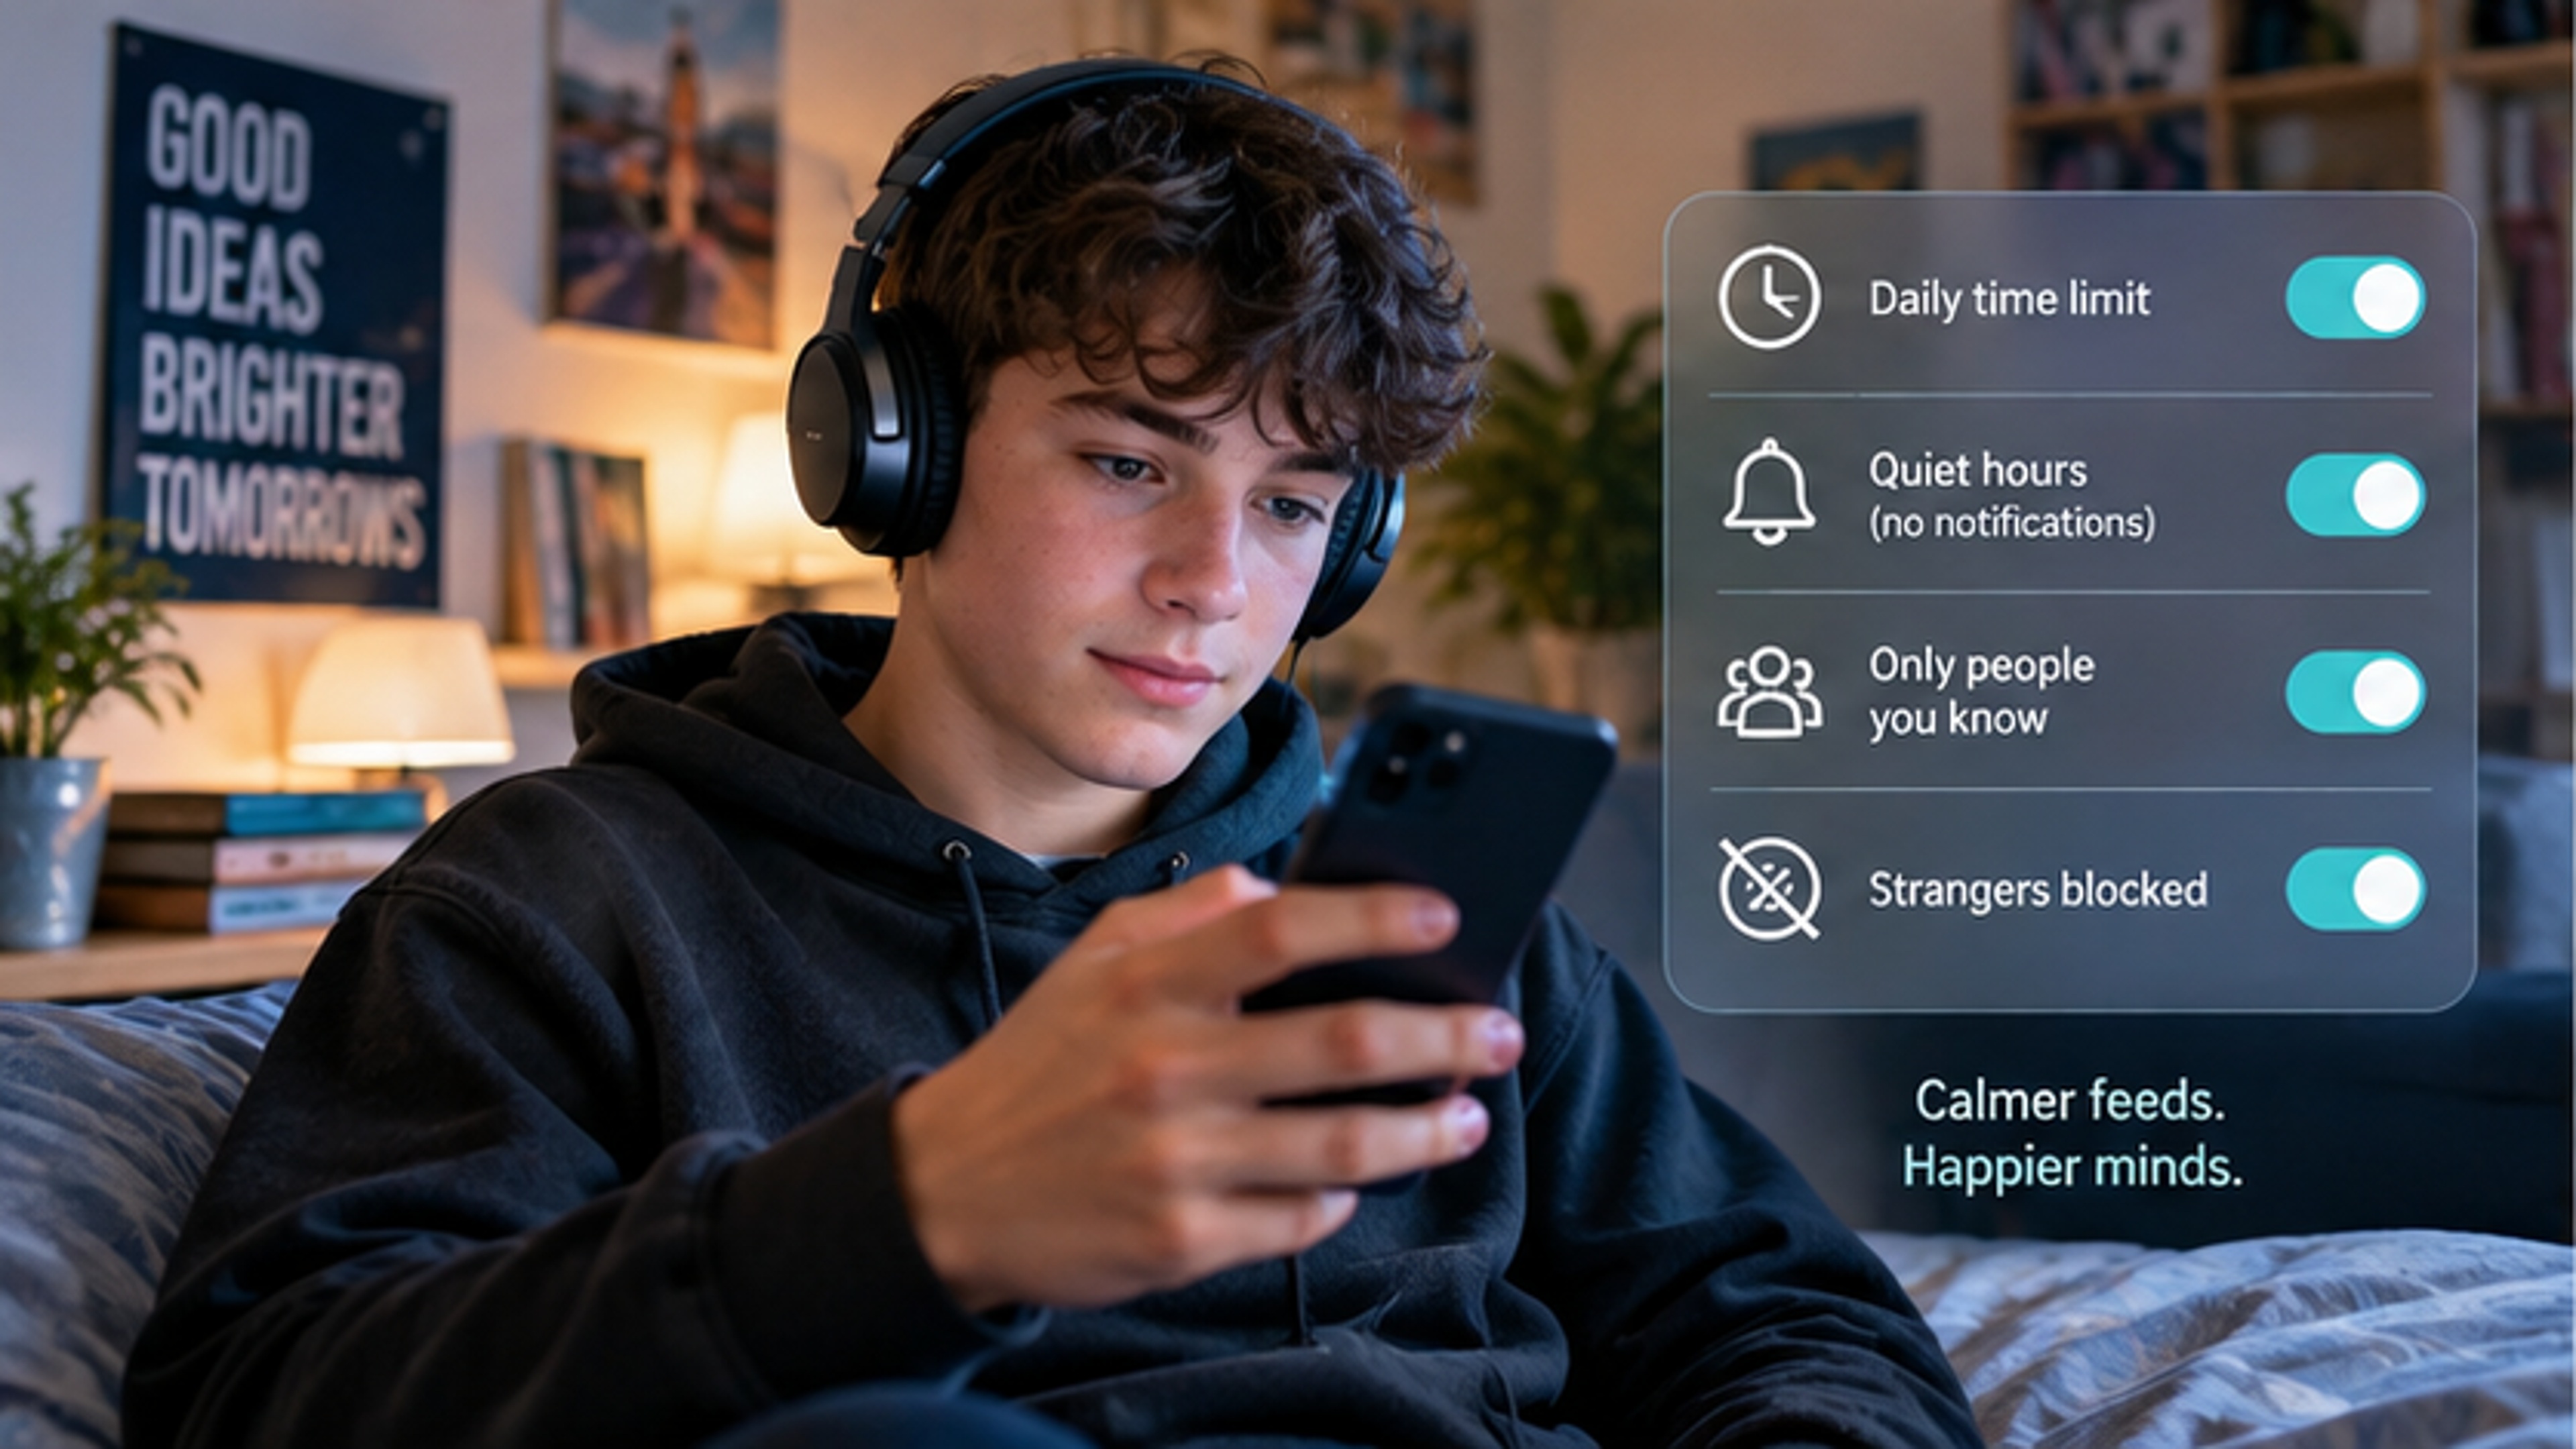
A proposta restringiria várias funcionalidades de engagement e contacto para menores, exigindo definições mais seguras por defeito.
Privado por defeito, com contactos de estranhos restringidos
A proposta altera o grafo social predefinido em torno do menor. Ninguém deveria poder enviar mensagens a uma criança sem aprovação prévia. Menores não devem aparecer em sugestões de contactos nem ser adicionados a grupos sem consentimento.
O seu conteúdo seria visível apenas para contactos aceites e as transmissões em direto (livestreaming) estariam desativadas por defeito. Estas disposições são significativas porque transferem a responsabilidade da segurança online do utilizador para a plataforma.
Companheiros de IA agora fazem parte da política de segurança infantil
A Lei KIDS abrange explicitamente companheiros de IA e chatbots. Estes não poderiam usar designs que simulem relações humanas de forma a criar dependência emocional. Por defeito, não transportariam conversas anteriores para interações futuras e precisariam de testes de risco antes do lançamento.
Pais com ferramentas — mas plataformas com a responsabilidade
A proposta dá aos pais controlos significativos, como gestão de tempo de ecrã e aprovação de contactos. Contudo, a Comissão é clara: as ferramentas parentais não substituem a responsabilidade da plataforma.
Para as maiores plataformas, o ónus da prova inverte-se. Em vez de esperar que reguladores provem que um produto é inseguro, as plataformas teriam de apresentar um plano de conformidade detalhado e auditado independentemente. As multas podem chegar a 6% do volume de negócios anual global.
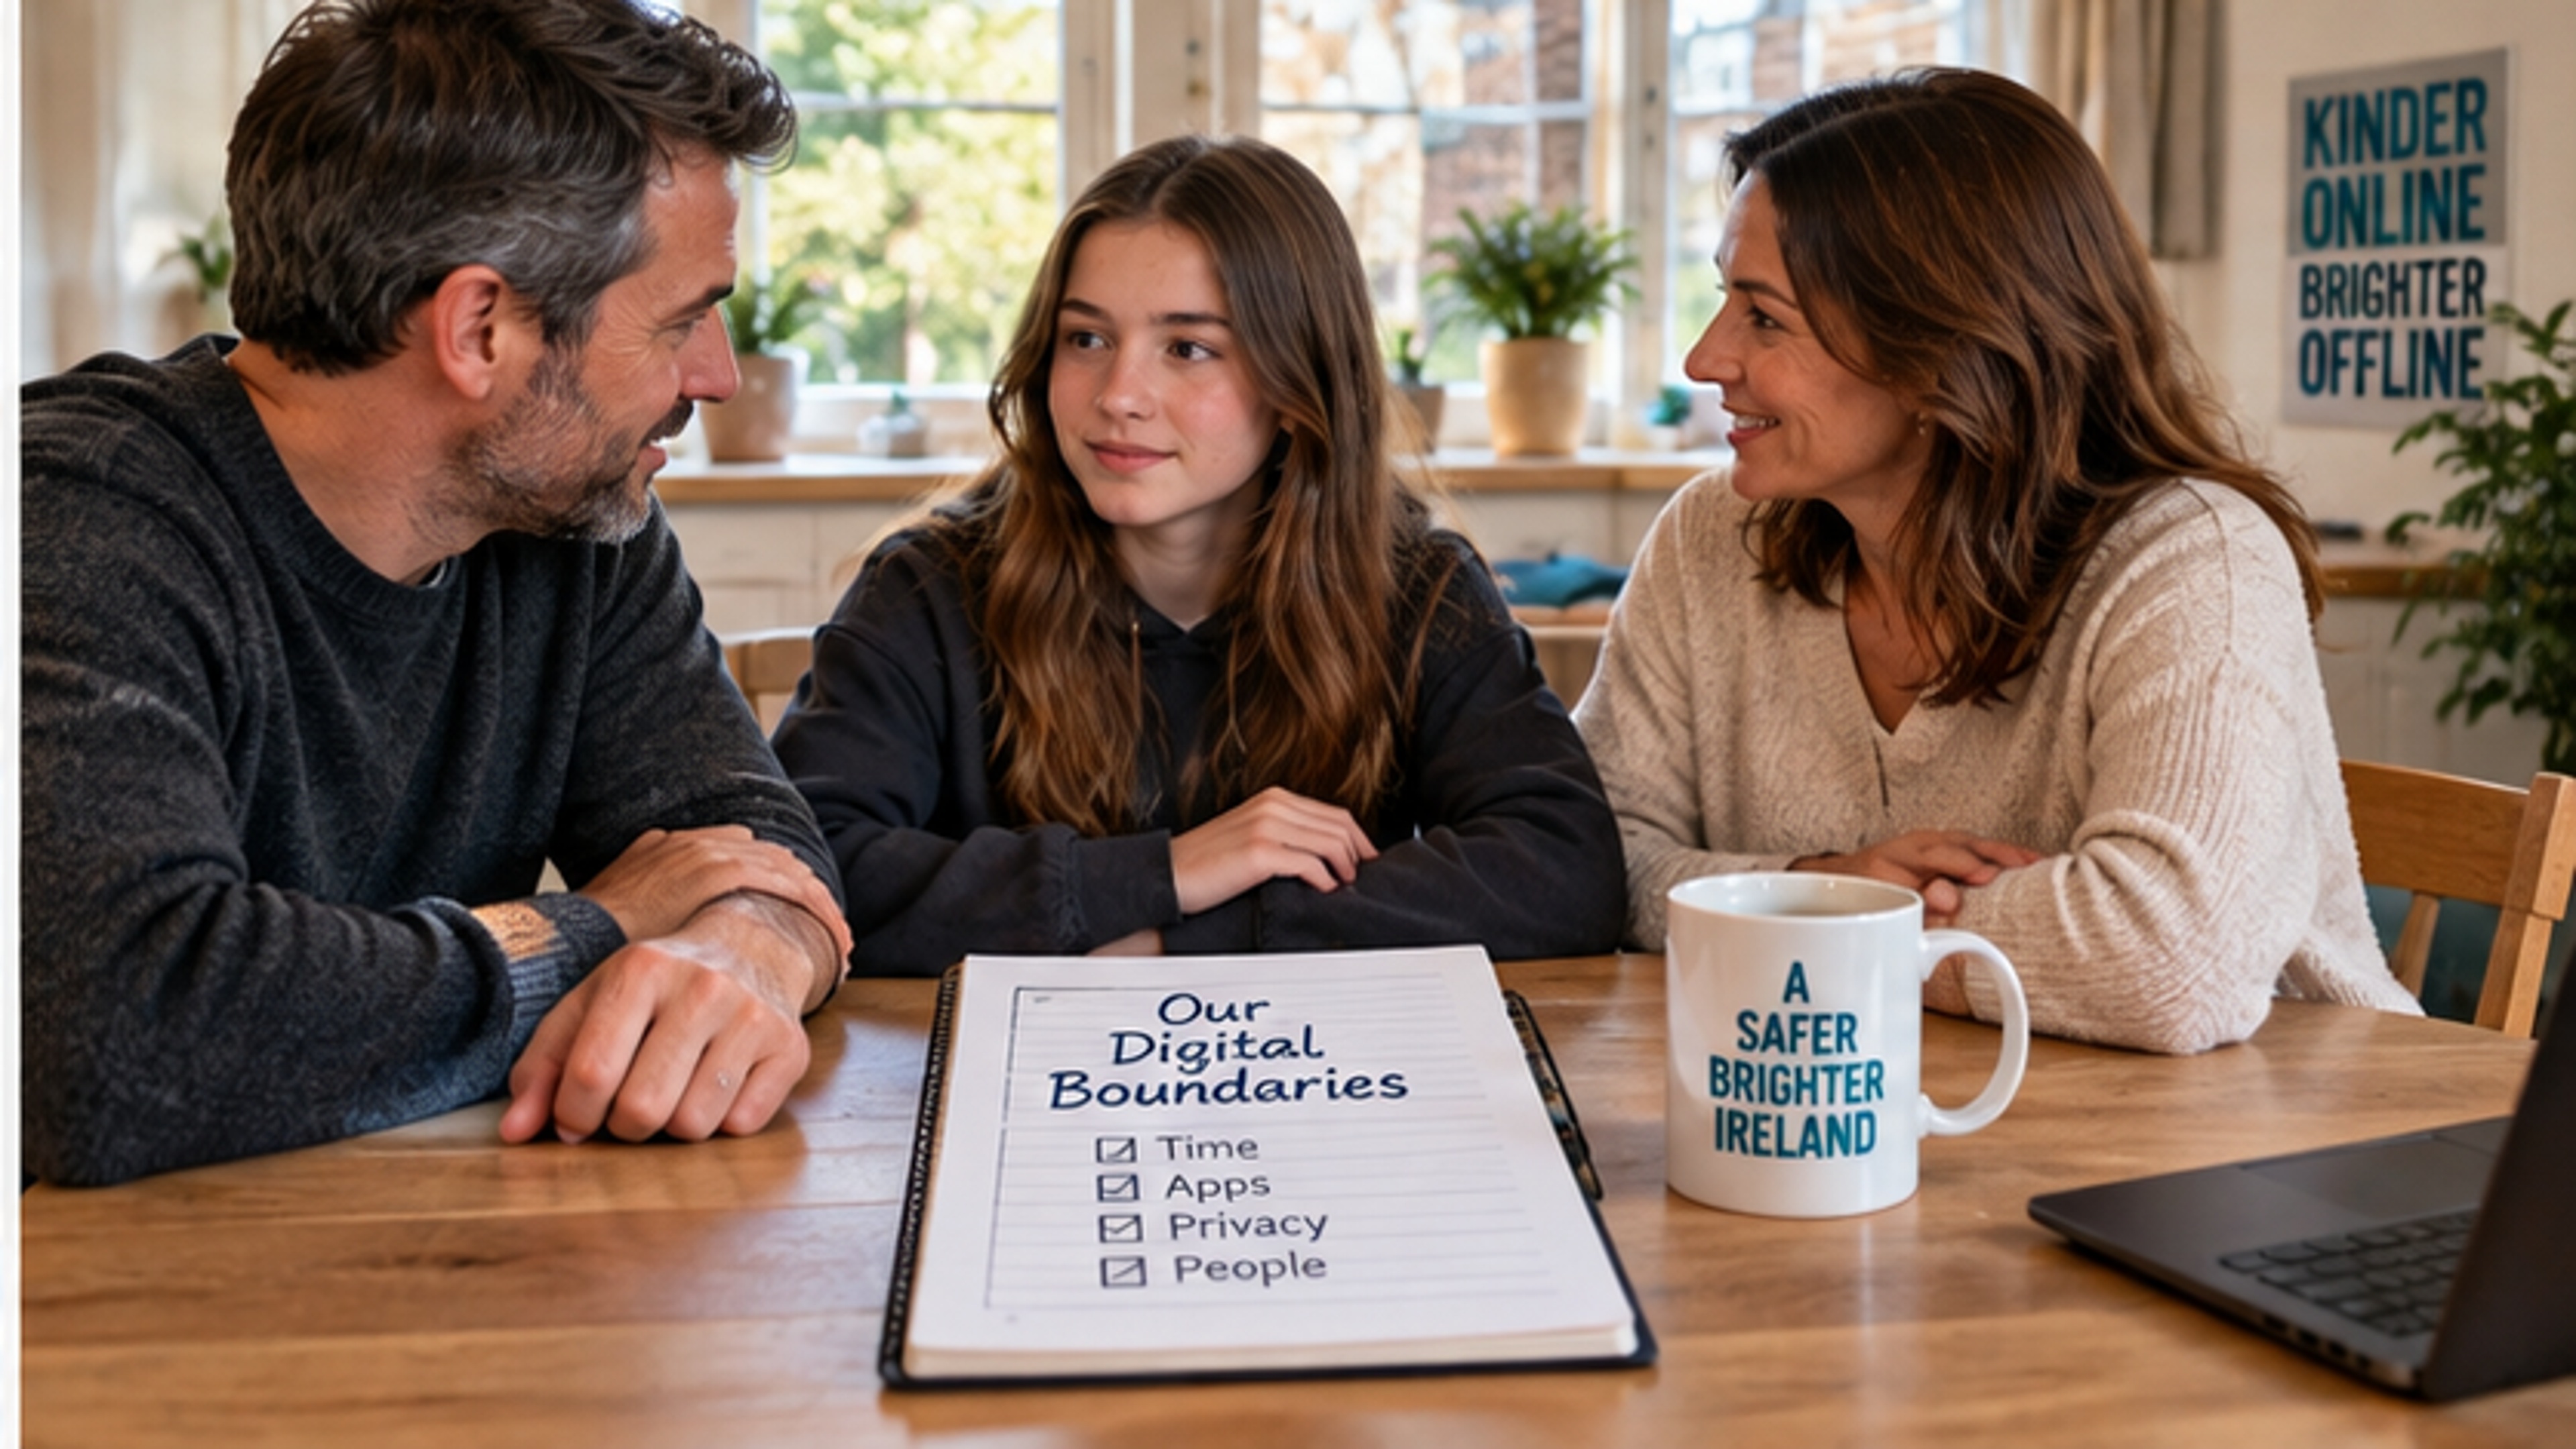
As regras propostas dão aos pais ferramentas mais fortes, mantendo a responsabilidade legal pelo design seguro nas plataformas.
Por que isto importa na Irlanda agora
A Irlanda não está a começar do zero. A Coimisiún na Meán já opera o Código de Segurança Online para plataformas de partilha de vídeos.
A 8 de setembro de 2026, o regulador abriu a sua primeira investigação formal ao abrigo deste Código contra o X, focada na possível ineficácia das medidas de verificação de idade e sistemas de controlo parental. O timing ilustra como estes temas passaram de discussões de produto para questões regulatórias vinculativas.
O que a proposta pode significar para a Safegram
A direção atual da Safegram para a segurança de adolescentes já se foca em faixas etárias, contas ligadas a pais e restrições de contacto entre adultos e menores. A Safegram também separa a verificação da identidade pública, utilizando a Didit para garantir que a identidade real nunca é armazenada na rede social.
Contudo, a Lei KIDS utiliza uma estrutura de idades mais específica do que o modelo atual de 13+ da Safegram. Se a proposta se tornar lei, a Safegram teria de rever se as suas faixas etárias, controlos de tutores e limites de tempo correspondem aos requisitos finais, incluindo a avaliação de qualquer assistente de IA.
A Safegram não deve reivindicar conformidade com uma lei ainda em negociação. As suas comunicações devem distinguir claramente entre funcionalidades ativas, em teste e planeadas.
A grande mudança: a segurança torna-se um requisito de design
A parte mais consequente da Lei KIDS pode não ser a idade de 13 ou 15 anos, mas sim o princípio subjacente: para menores, o estado seguro torna-se o estado predefinido.
A plataforma terá de justificar o seu design, em vez de exigir que a criança ou o progenitor descubram cada proteção manualmente. Para as famílias irlandesas, a questão passará de "Com que idade podem entrar?" para "Em que tipo de redes sociais estamos a permitir que entrem?".
Perguntas Frequentes
A Lei KIDS da UE já é lei?
Não. A Comissão Europeia adotou a proposta a 17 de setembro de 2026. O Parlamento Europeu e o Conselho têm agora de negociar o texto.
Com que idade as crianças podem usar redes sociais?
Na proposta atual, menores de 13 anos não teriam conta. Aos 13 e 14 usariam contas limitadas geridas por tutores. A gestão independente começaria aos 15 anos.
Os jovens de 13 e 14 anos teriam limite de tempo?
A proposta sugere um limite diário de no máximo uma hora para contas geridas por tutores nestas idades.
As plataformas precisariam de ver o passaporte da criança?
O objetivo é evitar isso. A Comissão defende ferramentas de verificação certificadas que confirmem o escalão etário sem que a plataforma receba documentos ou saiba a identidade real.
O scroll infinito seria proibido para todos?
Não. As restrições discutidas aplicam-se a serviços e experiências utilizados por menores.
Os chatbots de IA estariam cobertos?
Sim. A proposta inclui regras para IAs acessíveis a menores para reduzir riscos de dependência emocional e ativação automática.
O que está a acontecer já na Irlanda?
A Coimisiún na Meán iniciou uma investigação formal ao X a 8 de setembro de 2026 por preocupações com a eficácia da verificação de idade e controlos parentais.
Como é que isto se relaciona com a Safegram?
A Safegram já aplica proteções por idade e controlos parentais. Caso a Lei KIDS seja aprovada, a Safegram avaliará as obrigações finais e verificará o estado de cada funcionalidade antes de declarar conformidade.
Referências
Comissão Europeia — “EU KIDS Act: helping children navigate a safer online world”, 17 de setembro de 2026.
Comissão Europeia / Shaping Europe’s Digital Future — “The KIDS Act explained”, atualizado a 17 de setembro de 2026.
Coimisiún na Meán — “Investigation commenced into X under Online Safety Code”, 8 de setembro de 2026.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.