Ley KIDS de la UE: Nuevas normas de redes sociales en Irlanda
La Comisión Europea propone la Ley KIDS: un nuevo marco regulador que transformará la seguridad en línea y las normas de redes sociales para niños en Irlanda.
El debate europeo sobre la infancia y las redes sociales ha entrado en una nueva fase. La Comisión Europea ha propuesto la Ley KIDS de la UE, una normativa que combinaría reglas de acceso basadas en la edad con un requisito mucho más amplio de diseño de plataformas seguras. Para Irlanda, el punto clave no son solo los límites de edad propuestos. La propuesta también rediseñaría los feeds, las notificaciones, el contacto con desconocidos, los controles parentales, la verificación de edad y los compañeros de IA utilizados por niños y adolescentes, reforzando la privacidad digital global. En Safegram, analizamos cómo este marco se alinea con nuestra visión de seguridad.
Puntos clave
- La Ley KIDS de la UE es una propuesta legislativa, no una ley definitiva. El Parlamento Europeo y el Consejo pueden modificarla durante las negociaciones.
- Según la propuesta, los menores de 13 años no tendrían cuentas en redes sociales; entre los 13 y 14 años podrían usar cuentas limitadas gestionadas por tutores; las cuentas independientes comenzarían a los 15 años.
- Para los jóvenes de 13 y 14 años, la propuesta describe herramientas parentales siempre activas, contactos aprobados y un límite de tiempo diario de no más de una hora.
- Los controles de edad deberían ser más significativos que las fechas de nacimiento declaradas y tendrían que utilizar métodos que preserven la privacidad, verificando la edad sin revelar la identidad a la plataforma.
- Los servicios utilizados por menores enfrentarían restricciones al scroll infinito, la reproducción automática sin fin, ciertas recompensas por interacción, notificaciones que interrumpan el sueño y el contacto no solicitado con desconocidos.
- Los perfiles de menores serían privados por defecto, y los sistemas de recomendación deberían priorizar la seguridad, la calidad y el bienestar mental en lugar del "engagement".
- Los compañeros de IA y chatbots accesibles para menores enfrentarían restricciones específicas, incluyendo el comportamiento desactivado por defecto en algunos contextos y salvaguardas contra diseños que fomenten la dependencia emocional.
- Irlanda ya está aplicando las normas de seguridad en línea existentes: Coimisiún na Meán abrió su primera investigación formal bajo el Código de Seguridad en Línea el 8 de septiembre de 2026 sobre X. Dicha investigación está en curso y no constituye una declaración de infracción.
El detalle más importante: es una propuesta
Las cifras de los titulares son las que más atención atraerán: nada de redes sociales antes de los 13, acceso supervisado a los 13 y 14, y cuentas autónomas a partir de los 15 años.
Pero el estatus legal es fundamental.
La Comisión Europea adoptó la propuesta de la Ley KIDS el 17 de septiembre de 2026. Ahora debe ser examinada por el Parlamento Europeo y el Consejo. Estas instituciones pueden enmendar el texto antes de que se adopte cualquier reglamento final.
Por tanto, padres, escuelas y plataformas no deben tratar la propuesta actual como si ya fuera una ley vinculante.
Lo que es útil hoy es entender el rumbo que se está tomando.
La Comisión propone un modelo en el que los límites de edad y el diseño más seguro operen juntos. La idea central es que la protección de los niños en internet no puede depender solo de una casilla de fecha de nacimiento o de que los padres busquen manualmente cada ajuste de seguridad después de que la cuenta ya ha sido creada.
Un modelo de edad en tres pasos
La propuesta crea un enfoque escalonado para el acceso a las redes sociales.
Menores de 13 años: los niños no podrían crear cuentas en redes sociales. Una excepción estrecha permitiría el acceso limitado a servicios de vídeo enfocados a niños a través de la cuenta de un progenitor, con los feeds personalizados y la búsqueda desactivados, y un límite de tiempo controlado por el padre o la madre.
A los 13 y 14 años: un tutor podría crear una "minicuenta" limitada. Las herramientas parentales permanecerían activas, los contactos requerirían aprobación y el uso diario estaría limitado a no más de una hora.
A partir de los 15 años: los jóvenes podrían abrir y gestionar su propia cuenta, pero el servicio seguiría teniendo que cumplir con las protecciones de la propuesta para menores.
Esa distinción es importante.
La propuesta no dice simplemente que un adolescente se convierte en un usuario adulto a los 15 años. Separa el control independiente de la cuenta de las obligaciones de seguridad que las plataformas seguirían teniendo con los usuarios menores de 18 años.
Verificación de edad sin convertir las redes sociales en una base de datos de identidades
Una de las preguntas más difíciles en la regulación digital basada en la edad es obvia: ¿cómo puede una plataforma saber la edad de un usuario sin recopilar más datos de identidad de los necesarios?
La propuesta de la Comisión intenta explícitamente separar la prueba de edad de la identidad.
Sus materiales explicativos dicen que las plataformas deberían utilizar soluciones de verificación de edad certificadas e independientes de la plataforma. La Comisión señala la aplicación de verificación de edad de la UE y, con el tiempo, la Cartera de Identidad Digital Europea como ejemplos.
El principio pretendido es que el servicio reciba el resultado de edad que necesita (por ejemplo, si un usuario está por encima o por debajo de un umbral) en lugar de recibir una copia del pasaporte, el documento de identidad o el perfil de identidad completo de la persona.
La Comisión también afirma que el enfoque debe utilizar técnicas de preservación de la privacidad, incluida la tecnología de prueba de conocimiento cero (zero-knowledge proof), para que la propia verificación no pueda utilizarse para identificar, localizar, rastrear o perfilar a una persona.
Cada Estado miembro tendría que proporcionar al menos una forma gratuita de demostrar la edad, incluso para personas sin identidad digital.
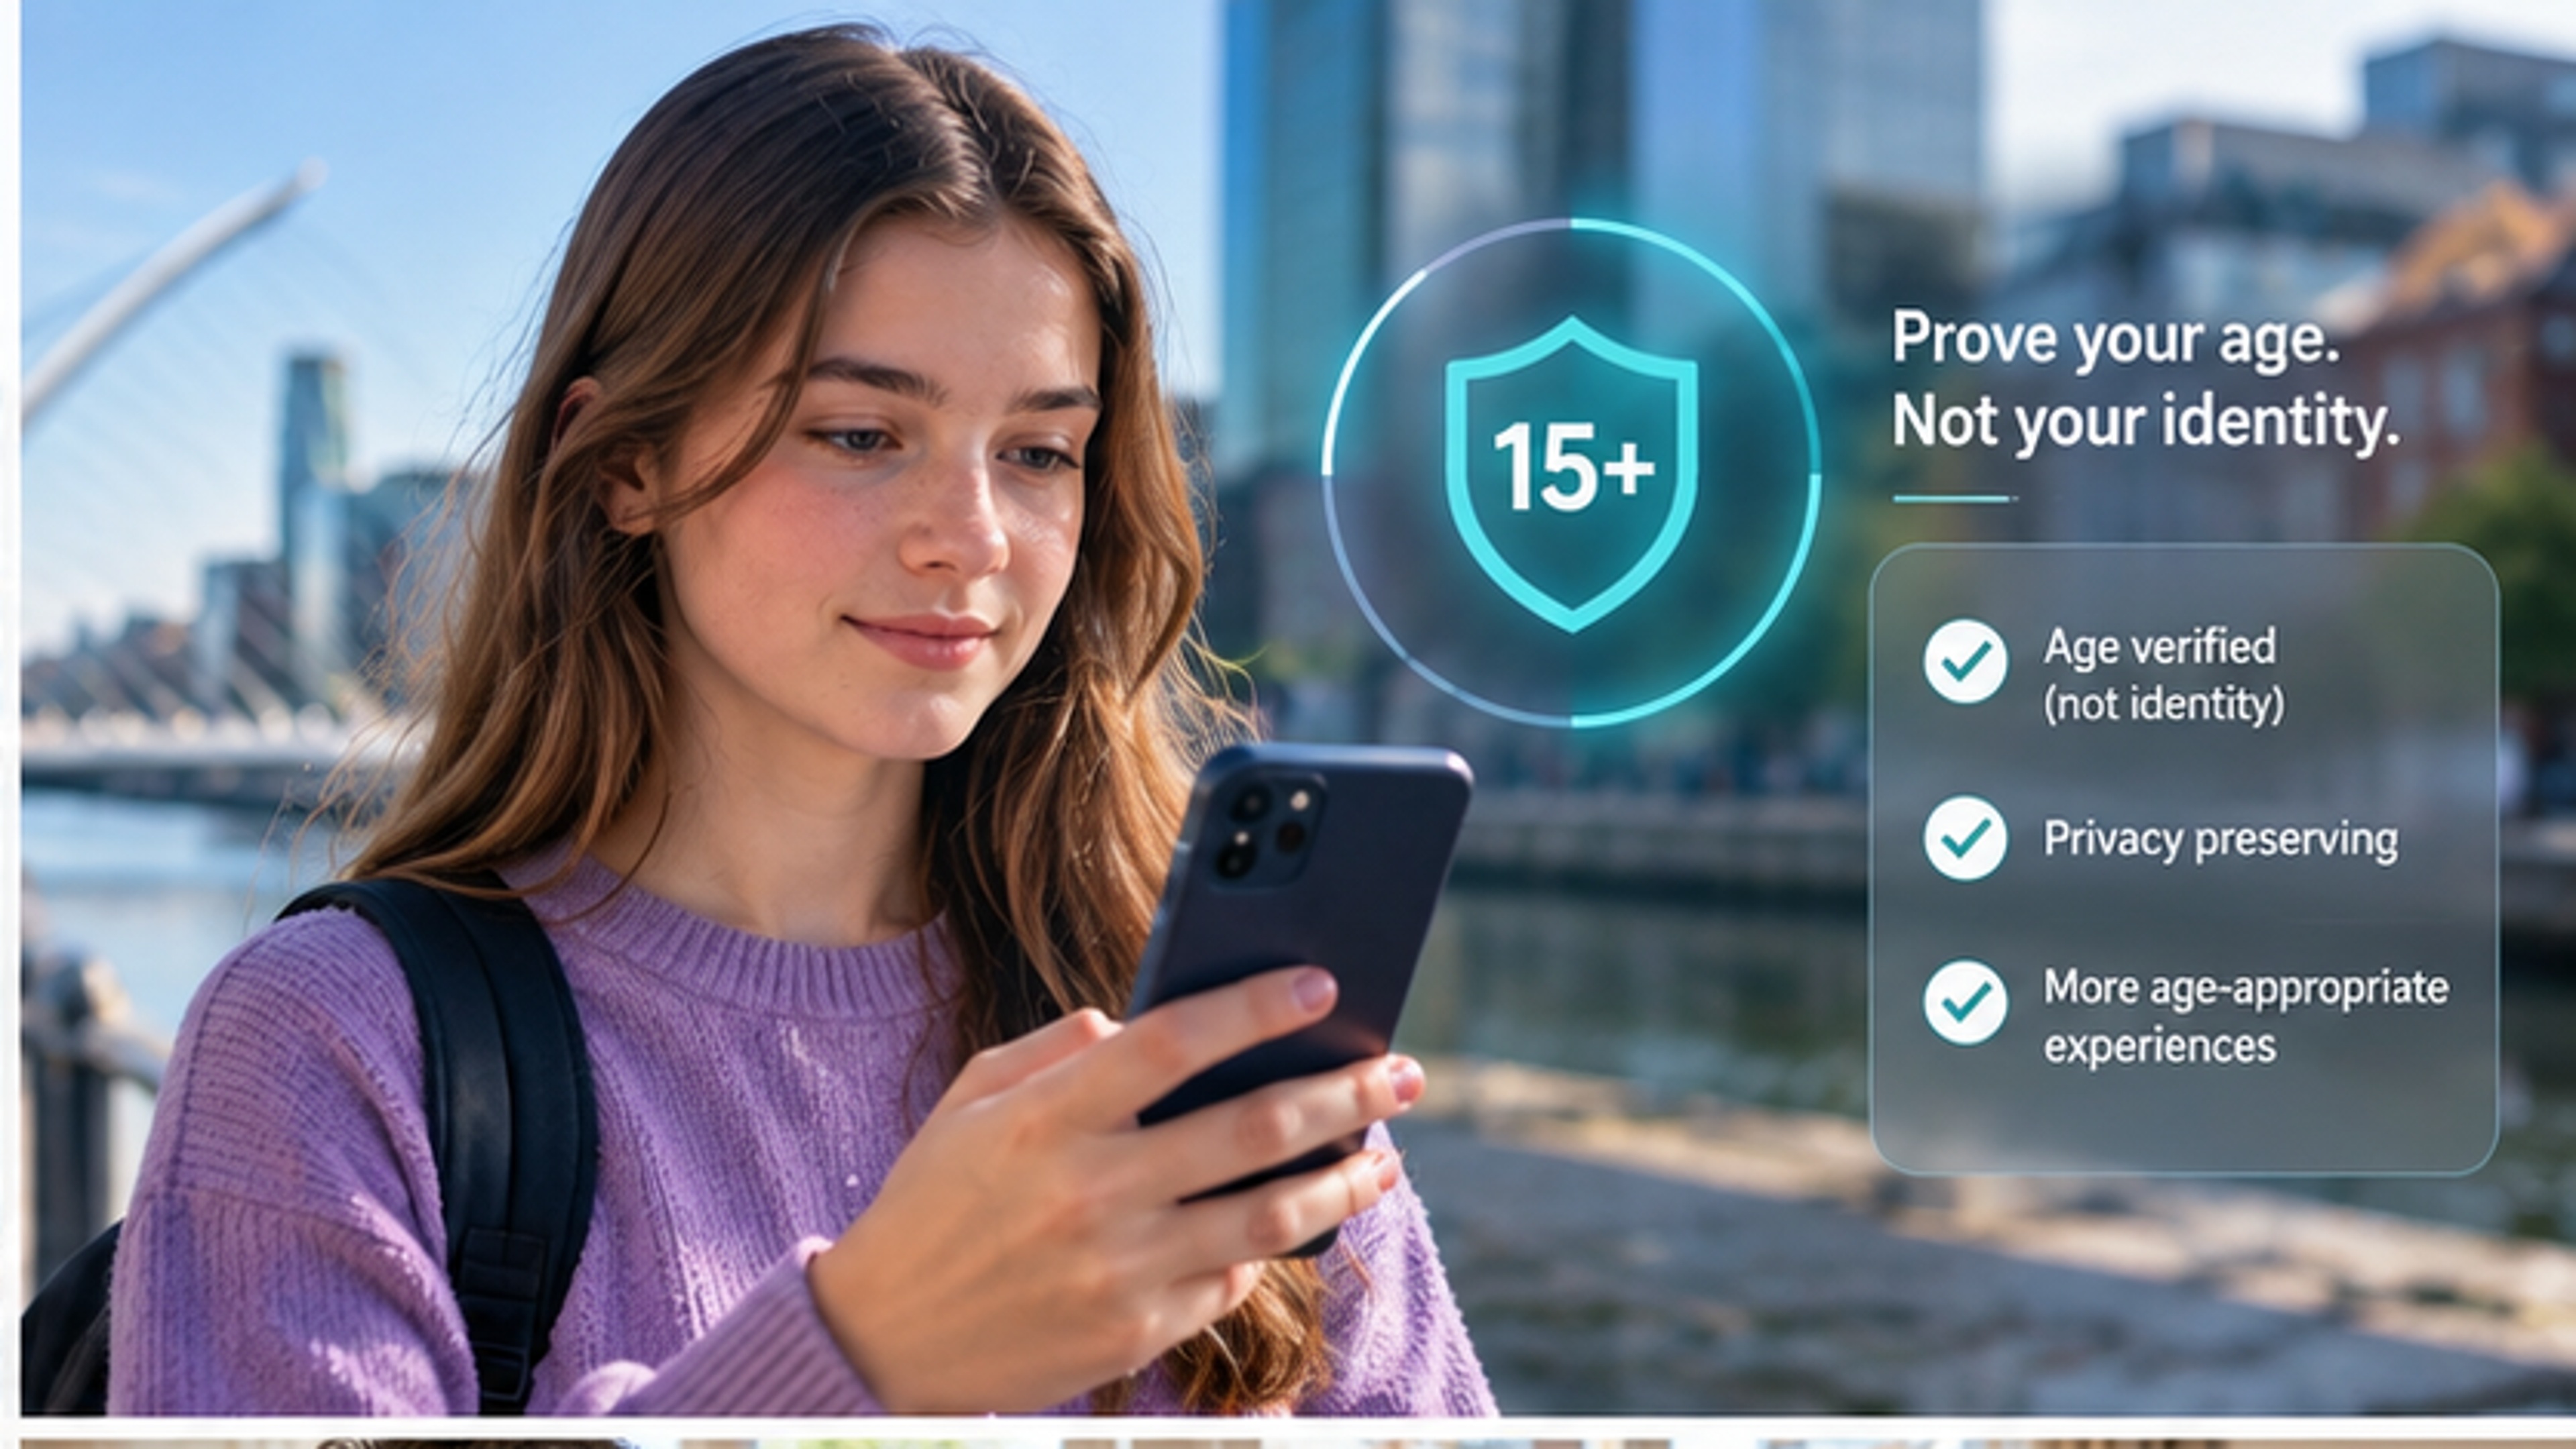
La Comisión propone controles de edad que preserven la privacidad, diseñados para demostrar un umbral de edad sin entregar documentos de identidad a la plataforma.
Por qué las fechas de nacimiento autodeclaradas ya no serían suficientes
Durante años, muchos servicios han confiado efectivamente en que el usuario escriba una fecha de nacimiento.
La propuesta de la Ley KIDS se alejaría explícitamente de ese modelo para los servicios dentro de su ámbito de aplicación.
La Comisión afirma que la edad debería establecerse a través de sistemas certificados de verificación de edad. También propone controles para las cuentas existentes: a los seis meses de la aplicación de las normas, las plataformas tendrían que determinar si los usuarios actuales son menores de 15 años y desactivar las cuentas cuando el usuario esté por debajo de ese umbral o no se pueda establecer la edad.
Para muchas cuentas de adultos existentes, la Comisión dice que la verificación adicional podría no ser necesaria cuando un proveedor ya tenga una estimación de edad de alta confianza a partir de múltiples señales.
Ese equilibrio se observará de cerca durante las negociaciones, porque la garantía de edad tiene que resolver dos problemas a la vez: aplicar normas de edad significativas evitando al mismo tiempo la recopilación innecesaria de identidades.
El propio feed tendría que cambiar
La propuesta va mucho más allá de la edad de la cuenta.
Para los menores, se prohibiría a los servicios utilizar ciertas técnicas de diseño destinadas a fomentar un uso compulsivo o excesivo.
La Comisión identifica específicamente la reproducción automática infinita, el scroll infinito sin pausas significativas, ciertas notificaciones diseñadas para atraer de nuevo al niño al servicio, las recompensas por publicar o transmitir ante grandes audiencias y las mecánicas de "rachas" que penalizan a los usuarios por no volver cada día.
Los servicios también necesitarían límites de tiempo efectivos y pausas de uso diseñadas en torno a las horas de sueño y de escuela.
Los sistemas de recomendación tendrían un objetivo diferente para los menores. La Comisión afirma que los feeds deberían optimizarse para la seguridad, la calidad y la salud mental, en lugar de para la interacción.
El contenido que el joven haya elegido seguir activamente aparecería primero. La personalización basada en el rastreo estaría desactivada por defecto, no se podrían utilizar datos ajenos al servicio para este fin y las plataformas tendrían que evitar las "madrigueras de conejo" (rabbit holes) de recomendaciones.
Los niños también necesitarían una forma fácil de restablecer su feed y al menos una opción de feed sin creación de perfiles.
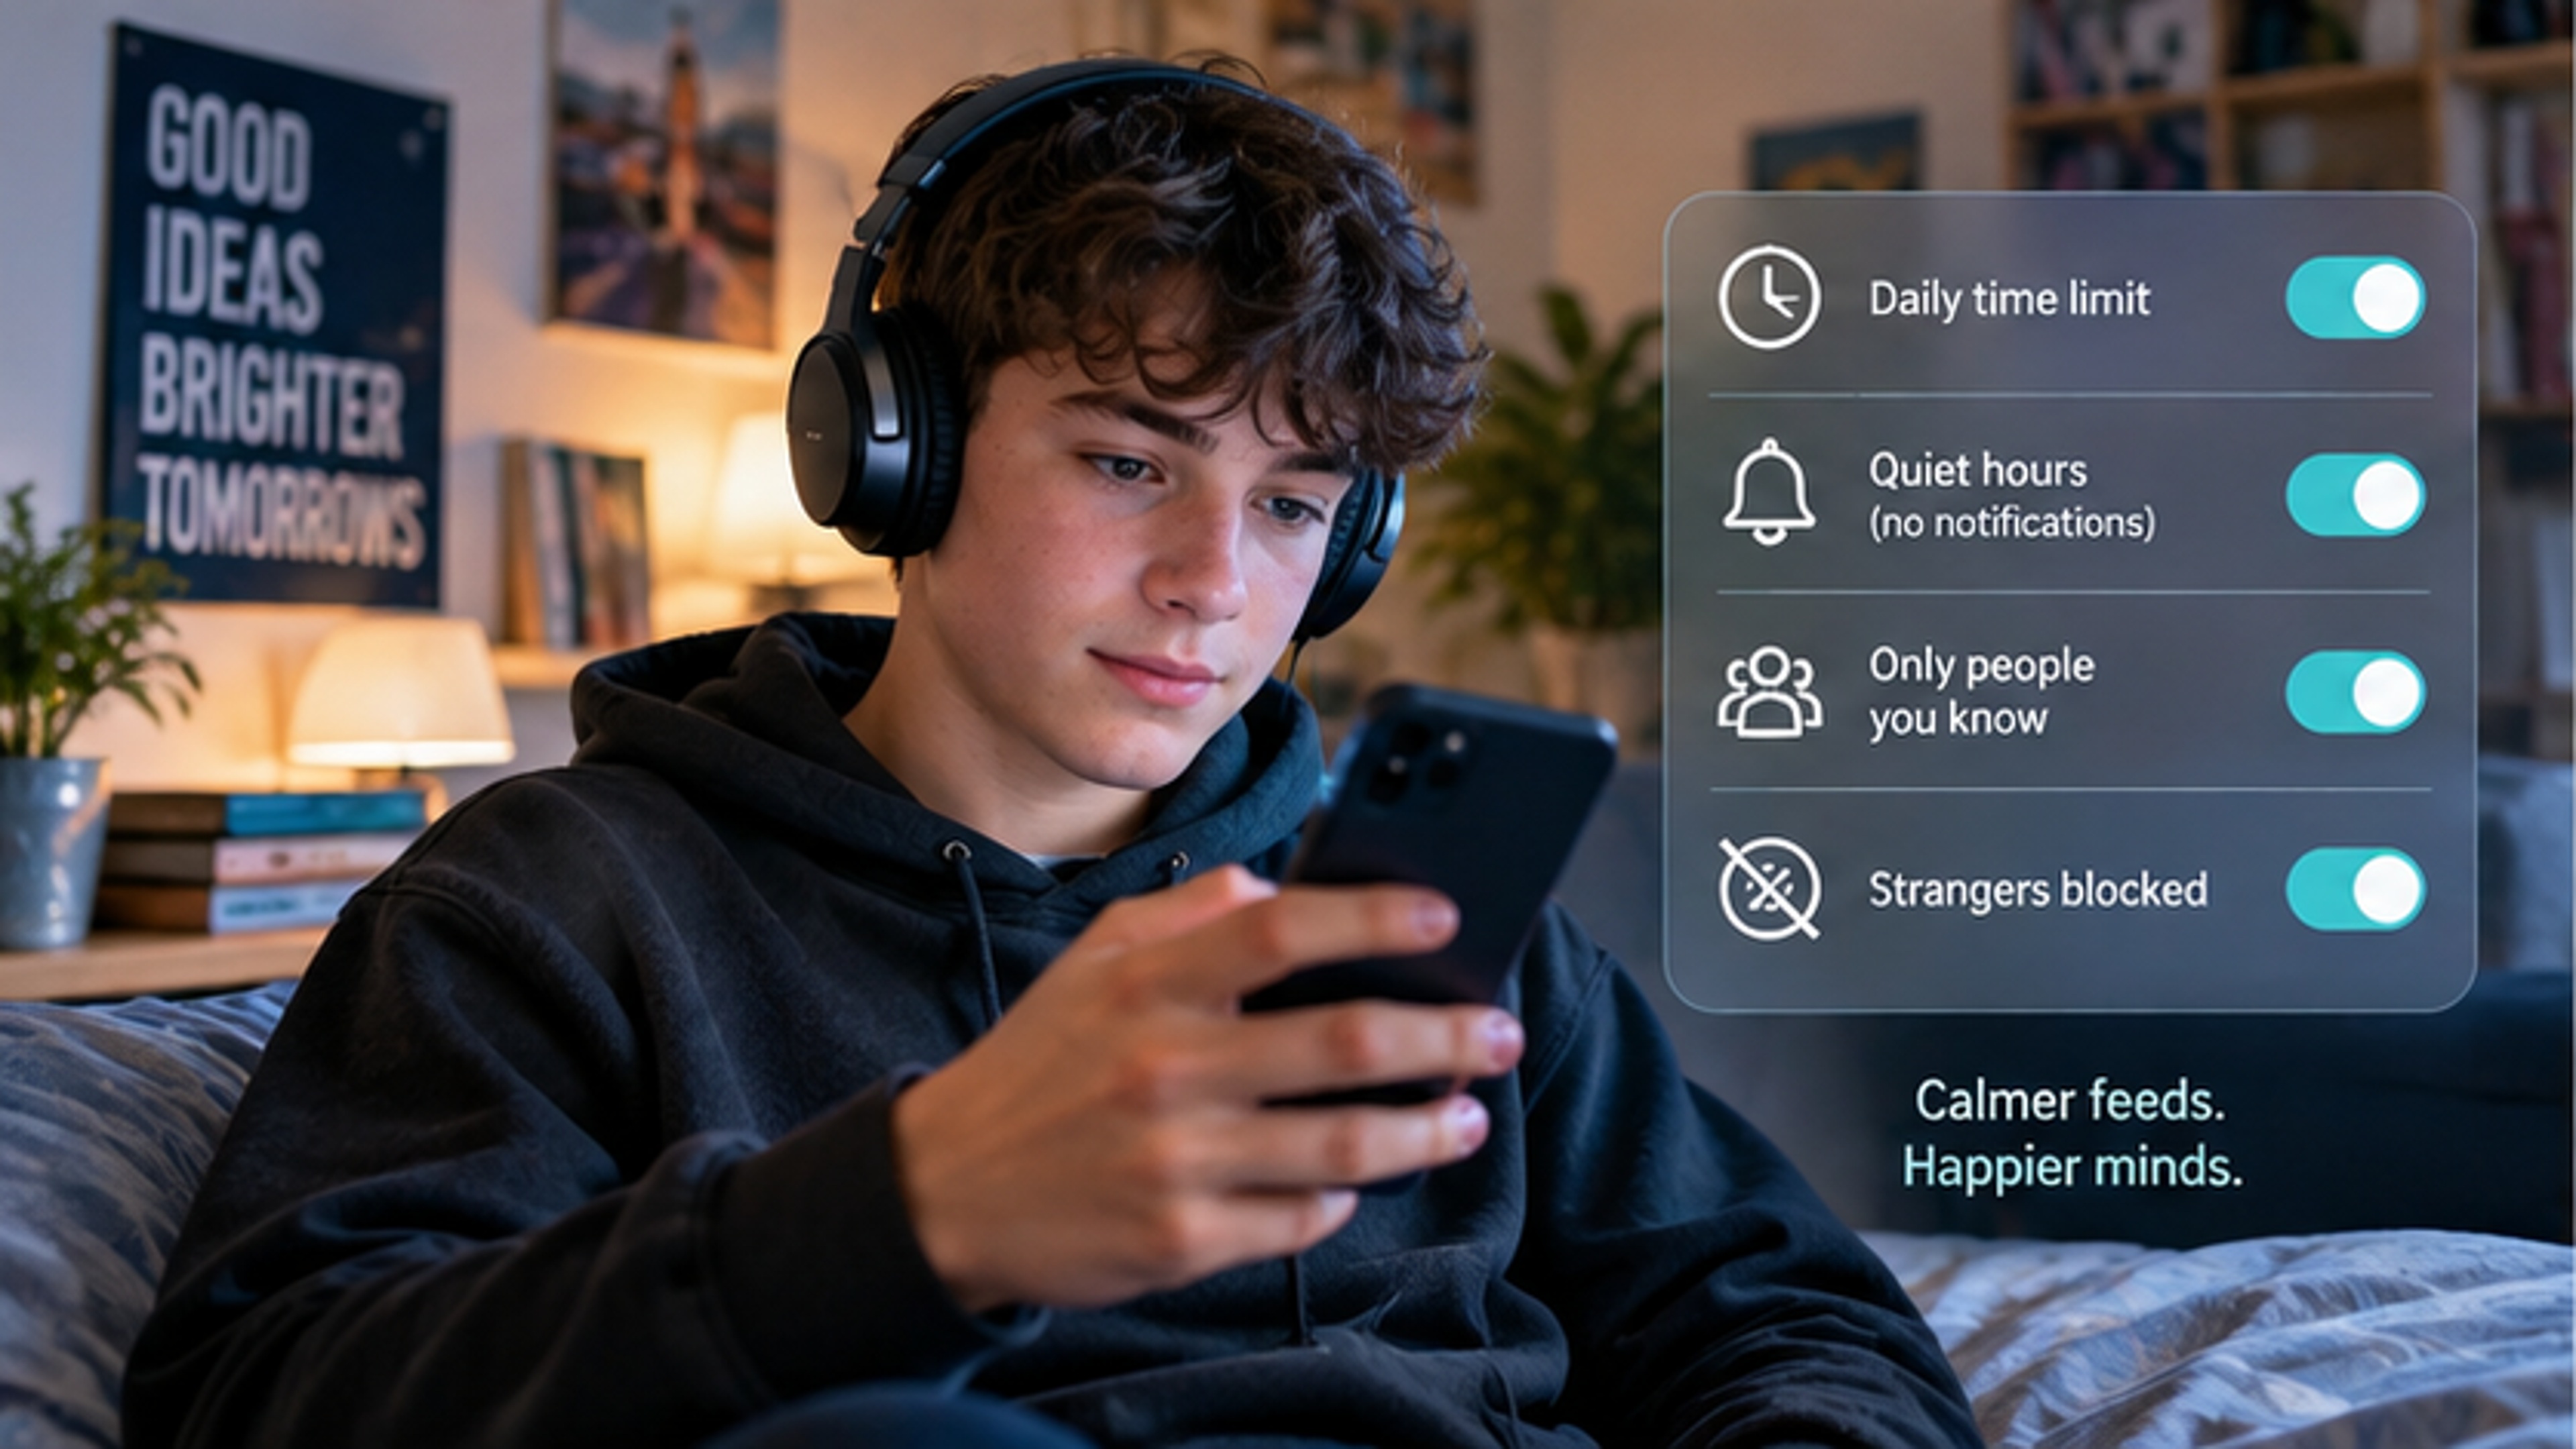
La propuesta restringiría varias funciones de interacción y contacto para menores y requeriría una configuración más segura por defecto.
Privado por defecto, con contacto con desconocidos restringido
La propuesta también cambia el grafo social por defecto en torno a un menor.
La Comisión afirma que nadie debería poder enviar mensajes a un niño sin aprobación previa. Los menores no deberían aparecer en las sugerencias de contacto, no deberían ser añadidos a grupos sin acuerdo y deberían poder bloquear a usuarios de forma anónima.
Su contenido solo sería visible para los contactos aceptados, su información de contacto no debería revelarse y la transmisión en directo estaría desactivada por defecto.
Estas disposiciones son significativas porque desplazan la seguridad en línea de un modelo en el que se espera que los usuarios jóvenes encuentren ellos mismos los ajustes de privacidad adecuados.
En su lugar, se esperaría que la plataforma partiera del estado más seguro.
Los compañeros de IA ya forman parte de la política de seguridad infantil
La propuesta de la Ley KIDS también cubre explícitamente a los compañeros de IA y los chatbots.
Esto refleja la rapidez con la que están cambiando los entornos digitales de los niños.
Bajo la propuesta de la Comisión, los compañeros de IA y chatbots accesibles a menores no podrían utilizar diseños que simulen relaciones humanas de forma que sea probable que creen dependencia emocional.
Por defecto, no trasladarían las conversaciones anteriores del niño a interacciones posteriores. Necesitarían pruebas de riesgo infantil antes del lanzamiento y una supervisión continua después.
Para los menores de 13 años, el acceso sería a través de herramientas de control parental. Cuando un chatbot esté integrado en otra plataforma o juego, no debería activarse automáticamente, no debería ofrecerse insistentemente a los niños y debería ser fácil de desactivar.
Estos detalles podrían ser especialmente importantes a medida que los asistentes de IA pasan de ser aplicaciones independientes a integrarse en plataformas sociales, juegos, herramientas de creación y productos de comunicación cotidiana.
Los padres obtienen herramientas, pero las plataformas mantienen la responsabilidad
La propuesta otorga a los padres controles significativos.
Estos incluyen controles del tiempo de pantalla, la capacidad de ver y aprobar contactos, la gestión de la configuración y la capacidad de denunciar contenidos perjudiciales en nombre de un niño.
Para las cuentas de 13 y 14 años, esas herramientas parentales estarían siempre activas.
Pero la Comisión es explícita en que las herramientas parentales no sustituyen la responsabilidad de la plataforma.
Para las plataformas en línea más grandes, la propuesta invertiría la carga del cumplimiento. En lugar de esperar a que los reguladores, las familias o los investigadores demuestren que un producto es inseguro, las plataformas muy grandes tendrían que presentar un plan de cumplimiento detallado y someterlo a una auditoría independiente antes de operar bajo el nuevo régimen con niños.
El documento de preguntas y respuestas de la Comisión señala que las multas podrían alcanzar el 6% de la facturación anual mundial por infracciones.
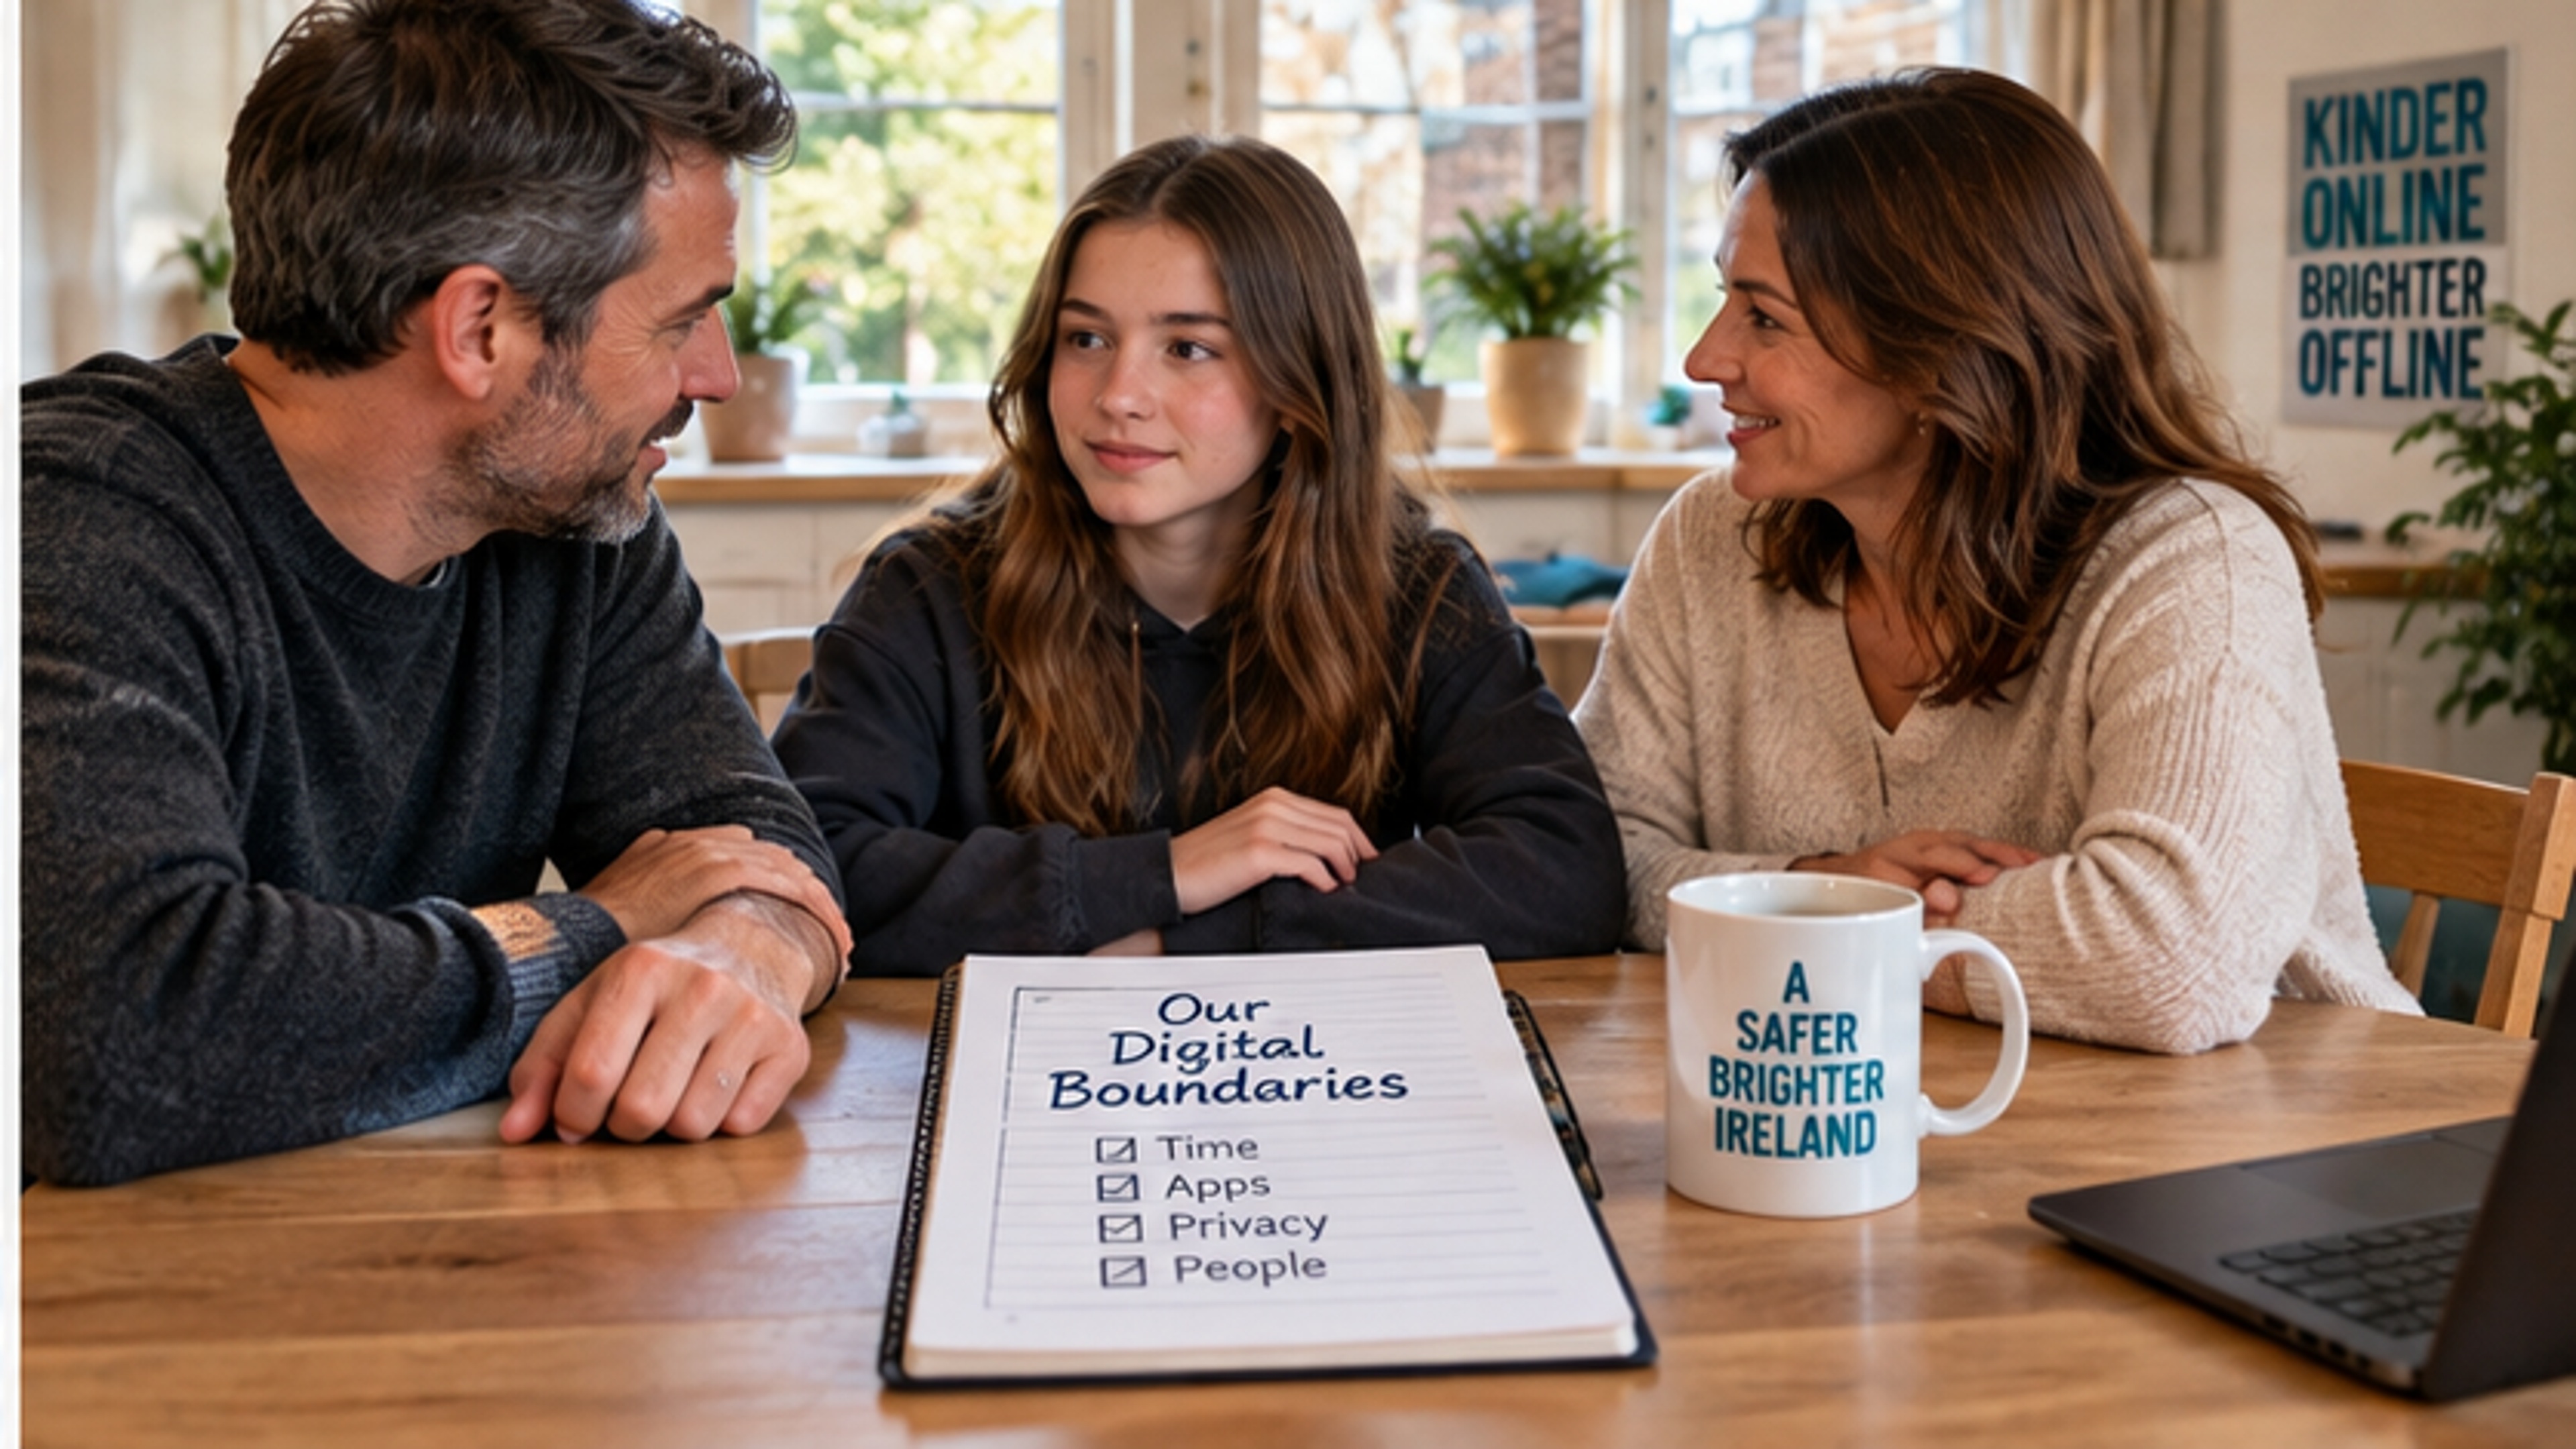
Las normas propuestas dan a los padres herramientas más sólidas al tiempo que mantienen la responsabilidad legal del diseño seguro en las plataformas.
Por qué esto es importante en Irlanda ahora
Irlanda no parte de cero.
Coimisiún na Meán ya gestiona el Código de Seguridad en Línea de Irlanda para las plataformas de intercambio de vídeos designadas.
El 8 de septiembre de 2026, el regulador abrió su primera investigación formal bajo ese Código contra X.
La investigación se inició tras la preocupación por la posible aplicación ineficaz de las medidas de garantía de edad y los sistemas de control parental. Coimisiún na Meán afirmó que los controles parentales pertinentes podrían ser ineficaces, carecer de requisitos mínimos, ser difíciles de localizar y no ponerse suficientemente en conocimiento de los usuarios durante el registro.
La investigación sigue abierta.
Es importante no confundir una investigación con una resolución. En esta fase, Coimisiún na Meán ha abierto un proceso formal; no ha concluido que X haya infringido el Código.
No obstante, el momento elegido ilustra por qué la garantía de edad y los controles parentales están pasando de ser debates sobre la política de producto a ser cuestiones reguladoras exigibles.
Qué podría significar la propuesta para Safegram
La dirección actual de seguridad para adolescentes de Safegram ya se centra en franjas de edad, cuentas de adolescentes vinculadas a los padres, descubrimiento y mensajería restringidos de adultos a adolescentes, controles de contenido y contacto, restricciones de tiempo de pantalla, bloqueo y denuncia.
Safegram también separa la verificación de la identidad pública. El modelo previsto es que un usuario pueda ser verificado para su seguridad y responsabilidad sin necesidad de mostrar su identidad legal públicamente. Para ello, la verificación de identidad es gestionada por Didit, y Safegram nunca almacena documentos de identidad ni biometría.
Sin embargo, la propuesta de la Ley KIDS utiliza una estructura de edad más específica que el modelo actual de mayores de 13 años de Safegram.
Si la propuesta se convirtiera en ley sustancialmente en su forma actual y Safegram entrara en su ámbito de aplicación, Safegram tendría que revisar si sus franjas de edad, controles de tutores, límites de tiempo y normas de creación de cuentas coinciden con los requisitos legales finales.
Esa revisión también tendría que cubrir la IA.
Cualquier asistente de IA de Safegram o interacción potenciada por IA accesible a menores tendría que ser evaluada frente a las normas finales sobre configuración por defecto, memoria, diseño de dependencia emocional, controles parentales y supervisión de riesgos.
Safegram no debe alegar el cumplimiento de una ley que aún está en fase de negociación.
Sus afirmaciones públicas sobre el producto deben seguir distinguiendo claramente entre las funciones que están activas, las funciones en fase de prueba o beta y los controles planificados. El estado reciente de los productos de Safegram ha tratado las protecciones básicas para adolescentes como implementadas, mientras que algunas protecciones más avanzadas de seguridad en las recomendaciones y relacionadas con la IA han permanecido en fase de implementación o planificación y no deben presentarse como activas sin una verificación de producción.
El cambio mayor: la seguridad se convierte en un requisito de diseño
La parte más trascendental de la Ley KIDS puede no ser, en última instancia, la edad de 13 o 15 años.
Puede ser el principio en el que se basa la propuesta.
Durante años, la seguridad infantil en internet se ha tratado a menudo como una colección de ajustes opcionales: desactivar las recomendaciones, hacer privado el perfil, desactivar los mensajes, establecer un recordatorio de tiempo de pantalla, bloquear a un extraño.
La Ley KIDS avanzaría hacia un modelo diferente.
Para los menores, el estado más seguro se convierte en el estado por defecto.
La plataforma tendría que justificar su diseño en lugar de requerir que el niño o el padre descubran cada protección manualmente.
Que la ley final conserve cada detalle de la propuesta de la Comisión dependerá ahora de las negociaciones entre el Parlamento Europeo y el Consejo.
Pero la dirección de la política es cada vez más clara: la garantía de edad, la privacidad, el control parental, los sistemas de recomendación, la arquitectura de mensajería y los compañeros de IA se tratan como partes de un mismo sistema de seguridad infantil.
Para las familias irlandesas, esto significa que la conversación futura probablemente será más amplia que "¿A qué edad deben los niños entrar en las redes sociales?".
La pregunta más difícil está pasando a ser: una vez que se les permite entrar, ¿en qué tipo de redes sociales se les debería permitir estar?
Preguntas frecuentes
¿Es ya ley la Ley KIDS de la UE?
No. La Comisión Europea adoptó una propuesta legislativa el 17 de septiembre de 2026. El Parlamento Europeo y el Consejo deben ahora negociar el texto antes de que se adopte cualquier reglamento final.
¿A qué edad se permitiría a los niños usar redes sociales?
Según la propuesta actual, los menores de 13 años no tendrían cuentas en redes sociales. Los de 13 y 14 años podrían utilizar cuentas limitadas gestionadas por tutores. La gestión independiente de la cuenta comenzaría a los 15 años.
¿Tendrían un límite de tiempo los jóvenes de 13 y 14 años?
La propuesta actual de la Comisión describe un límite diario de no más de una hora para las cuentas gestionadas por tutores para las edades de 13 y 14 años.
¿Tendrían las plataformas que ver el pasaporte o el DNI de un niño?
La propuesta pretende evitarlo. La Comisión afirma que las herramientas de verificación de edad certificadas deberían verificar el umbral de edad requerido sin que las plataformas reciban documentos de identidad ni conozcan la identidad de la persona.
¿Se prohibirá el scroll infinito para todo el mundo?
No. Las restricciones de la propuesta analizadas aquí se aplican a los servicios y experiencias utilizados por menores. El texto legal final también puede cambiar durante las negociaciones.
¿Estarían cubiertos los chatbots de IA?
Sí. La propuesta incluye compañeros de IA y chatbots accesibles a menores y establece normas destinadas a reducir la dependencia emocional, la activación automática y otros riesgos para la seguridad infantil.
¿Qué está pasando ya en Irlanda?
Coimisiún na Meán abrió su primera investigación formal bajo el Código de Seguridad en Línea de Irlanda el 8 de septiembre de 2026 sobre las preocupaciones por una garantía de edad y controles parentales potencialmente ineficaces en X. Es una investigación, no una declaración de infracción.
¿Cómo se relaciona esto con Safegram?
El modelo de seguridad para adolescentes de Safegram ya incluye protecciones basadas en la edad, controles vinculados a los tutores y restricciones en el contacto de adultos a adolescentes. Si la Ley KIDS se convierte en ley, Safegram tendría que evaluar sus obligaciones finales frente al texto adoptado y verificar el estado de producción de cada función de seguridad relevante antes de alegar cumplimiento.
Referencias a fuentes
Comisión Europea — "Ley KIDS de la UE: ayudando a los niños a navegar por un mundo en línea más seguro", 17 de septiembre de 2026.
https://commission.europa.eu/news-and-media/news/eu-kids-act-helping-children-navigate-safer-online-world-2026-09-17_en
Comisión Europea / Configurar el futuro digital de Europa — "Explicación de la Ley KIDS", actualizado el 17 de septiembre de 2026.
https://digital-strategy.ec.europa.eu/en/faqs/kids-act-explained
Comisión Europea / Configurar el futuro digital de Europa — "Propuesta de Ley KIDS de la UE — Mantener los espacios digitales de Internet en la UE responsables y fiables", 17 de septiembre de 2026.
https://digital-strategy.ec.europa.eu/en/library/proposal-eu-kids-act-eu-keeping-internet-digital-spaces-accountable-and-trustworthy
Coimisiún na Meán — "Investigación iniciada sobre X bajo el Código de Seguridad en Línea", 8 de septiembre de 2026.
https://www.cnam.ie/investigation-commenced-into-x-under-online-safety-code/
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.