Loi KIDS de l'UE et règles des médias sociaux pour enfants
Découvrez comment la nouvelle loi KIDS de l'UE pourrait transformer la sécurité en ligne des enfants et les règles des médias sociaux en Irlande.
Le débat européen sur la protection des mineurs et les réseaux sociaux franchit une nouvelle étape. La Commission européenne a proposé la loi KIDS de l'UE, une réglementation qui combine des seuils d'accès basés sur l'âge et des exigences structurelles pour une conception plus sûre des plateformes. Pour l'Irlande, l'enjeu dépasse les simples limites d'âge : les règles des médias sociaux viseraient à transformer les flux, les notifications, les contacts avec des inconnus, les contrôles parentaux, la vérification de l'âge et la confidentialité numérique. Cette initiative, suivie de près par Safegram, s'inscrit dans une volonté de la Commission européenne de sécuriser l'espace numérique pour chaque enfant.
Points clés à retenir
- La loi KIDS de l'UE est une proposition législative et non une loi finale. Le Parlement européen et le Conseil peuvent la modifier durant les négociations.
- Selon le projet, les enfants de moins de 13 ans n'auraient pas de compte sur les réseaux sociaux ; les 13-14 ans utiliseraient des comptes limités gérés par un tuteur ; l'autonomie débuterait à 15 ans.
- Pour les 13 et 14 ans, la proposition prévoit des outils parentaux actifs en permanence, des contacts approuvés et une limite de temps quotidienne d'une heure maximum.
- La vérification de l'âge doit être plus rigoureuse qu'une simple déclaration de date de naissance, utilisant des méthodes respectueuses de la vie privée sans révéler l'identité à la plateforme.
- Les services utilisés par les mineurs feraient l'objet de restrictions sur le défilement infini, la lecture automatique, les récompenses d'engagement, les notifications perturbant le sommeil et les contacts non sollicités d'inconnus.
- Les profils de mineurs seraient privés par défaut, et les systèmes de recommandation devraient privilégier la sécurité et le bien-être mental plutôt que l'engagement pur.
- Les compagnons IA et chatbots accessibles aux mineurs subiraient des restrictions spécifiques, notamment une désactivation par défaut dans certains contextes et des protections contre la dépendance émotionnelle.
- L'Irlande applique déjà les règles de sécurité en ligne : le 8 septembre 2026, Coimisiún na Meán a ouvert sa première enquête formelle sur le Code de sécurité en ligne concernant X (ex-Twitter). Cette enquête, toujours en cours, ne constitue pas une conclusion de violation.
Le détail le plus important : il s'agit d'une proposition
Les chiffres clés vont attirer l'attention : pas de compte avant 13 ans, accès supervisé à 13 et 14 ans, et comptes autonomes à partir de 15 ans.
Cependant, le statut juridique est crucial.
La Commission européenne a adopté la proposition de loi KIDS le 17 septembre 2026. Elle doit maintenant être examinée par le Parlement européen et le Conseil. Ces institutions peuvent amender le texte avant toute adoption finale.
Les parents, les écoles et les plateformes ne doivent donc pas traiter cette proposition comme une loi déjà contraignante.
L'intérêt actuel réside dans la compréhension de la trajectoire politique.
La Commission propose un modèle où les limites d'âge et le design sécurisé fonctionnent de concert. L'idée centrale est que la protection des enfants en ligne ne peut reposer uniquement sur une case à cocher ou sur des parents devant fouiller manuellement dans les réglages après la création d'un compte.
Un modèle d'accès en trois étapes
La proposition crée une approche graduée de l'accès aux médias sociaux.
Moins de 13 ans : Les enfants ne pourraient pas créer de comptes. Une exception étroite permettrait un accès limité à des services vidéo jeunesse via le compte d'un parent, avec flux personnalisés désactivés et temps d'écran contrôlé.
À 13 et 14 ans : Un tuteur pourrait créer un « mini-compte » limité. Les outils parentaux resteraient actifs, les contacts nécessiteraient une approbation et l'usage quotidien serait plafonné à une heure.
À partir de 15 ans : Les jeunes pourraient ouvrir et gérer leur propre compte — mais le service devrait toujours respecter les protections de la proposition relatives aux mineurs.
Cette distinction est majeure.
Le projet ne dit pas qu'un adolescent devient un utilisateur adulte à 15 ans. Il sépare le contrôle indépendant du compte des obligations de sécurité que les plateformes continuent de devoir aux utilisateurs de moins de 18 ans.
Vérifier l'âge sans transformer les réseaux sociaux en base de données d'identité
L'un des défis majeurs de la régulation numérique est simple : comment une plateforme peut-elle connaître l'âge d'un utilisateur sans collecter plus de données d'identité que nécessaire ?
La proposition de la Commission tente explicitement de séparer la preuve de l'âge de l'identité réelle.
Les documents explicatifs indiquent que les plateformes devraient utiliser des solutions de vérification certifiées et indépendantes. La Commission cite l'application de vérification de l'âge de l'UE et, à terme, le portefeuille européen d'identité numérique comme exemples.
Le principe voulu est que le service reçoive uniquement le résultat dont il a besoin — par exemple, savoir si l'utilisateur dépasse un seuil d'âge — plutôt qu'une copie du passeport ou du profil complet.
La Commission préconise des techniques préservant la confidentialité, notamment la technologie de preuve à divulgation nulle de connaissance (zero-knowledge proof), afin que la vérification ne puisse servir à identifier, localiser ou profiler une personne.
Chaque État membre devrait fournir au moins un moyen gratuit de prouver son âge, y compris pour les personnes sans identité numérique.
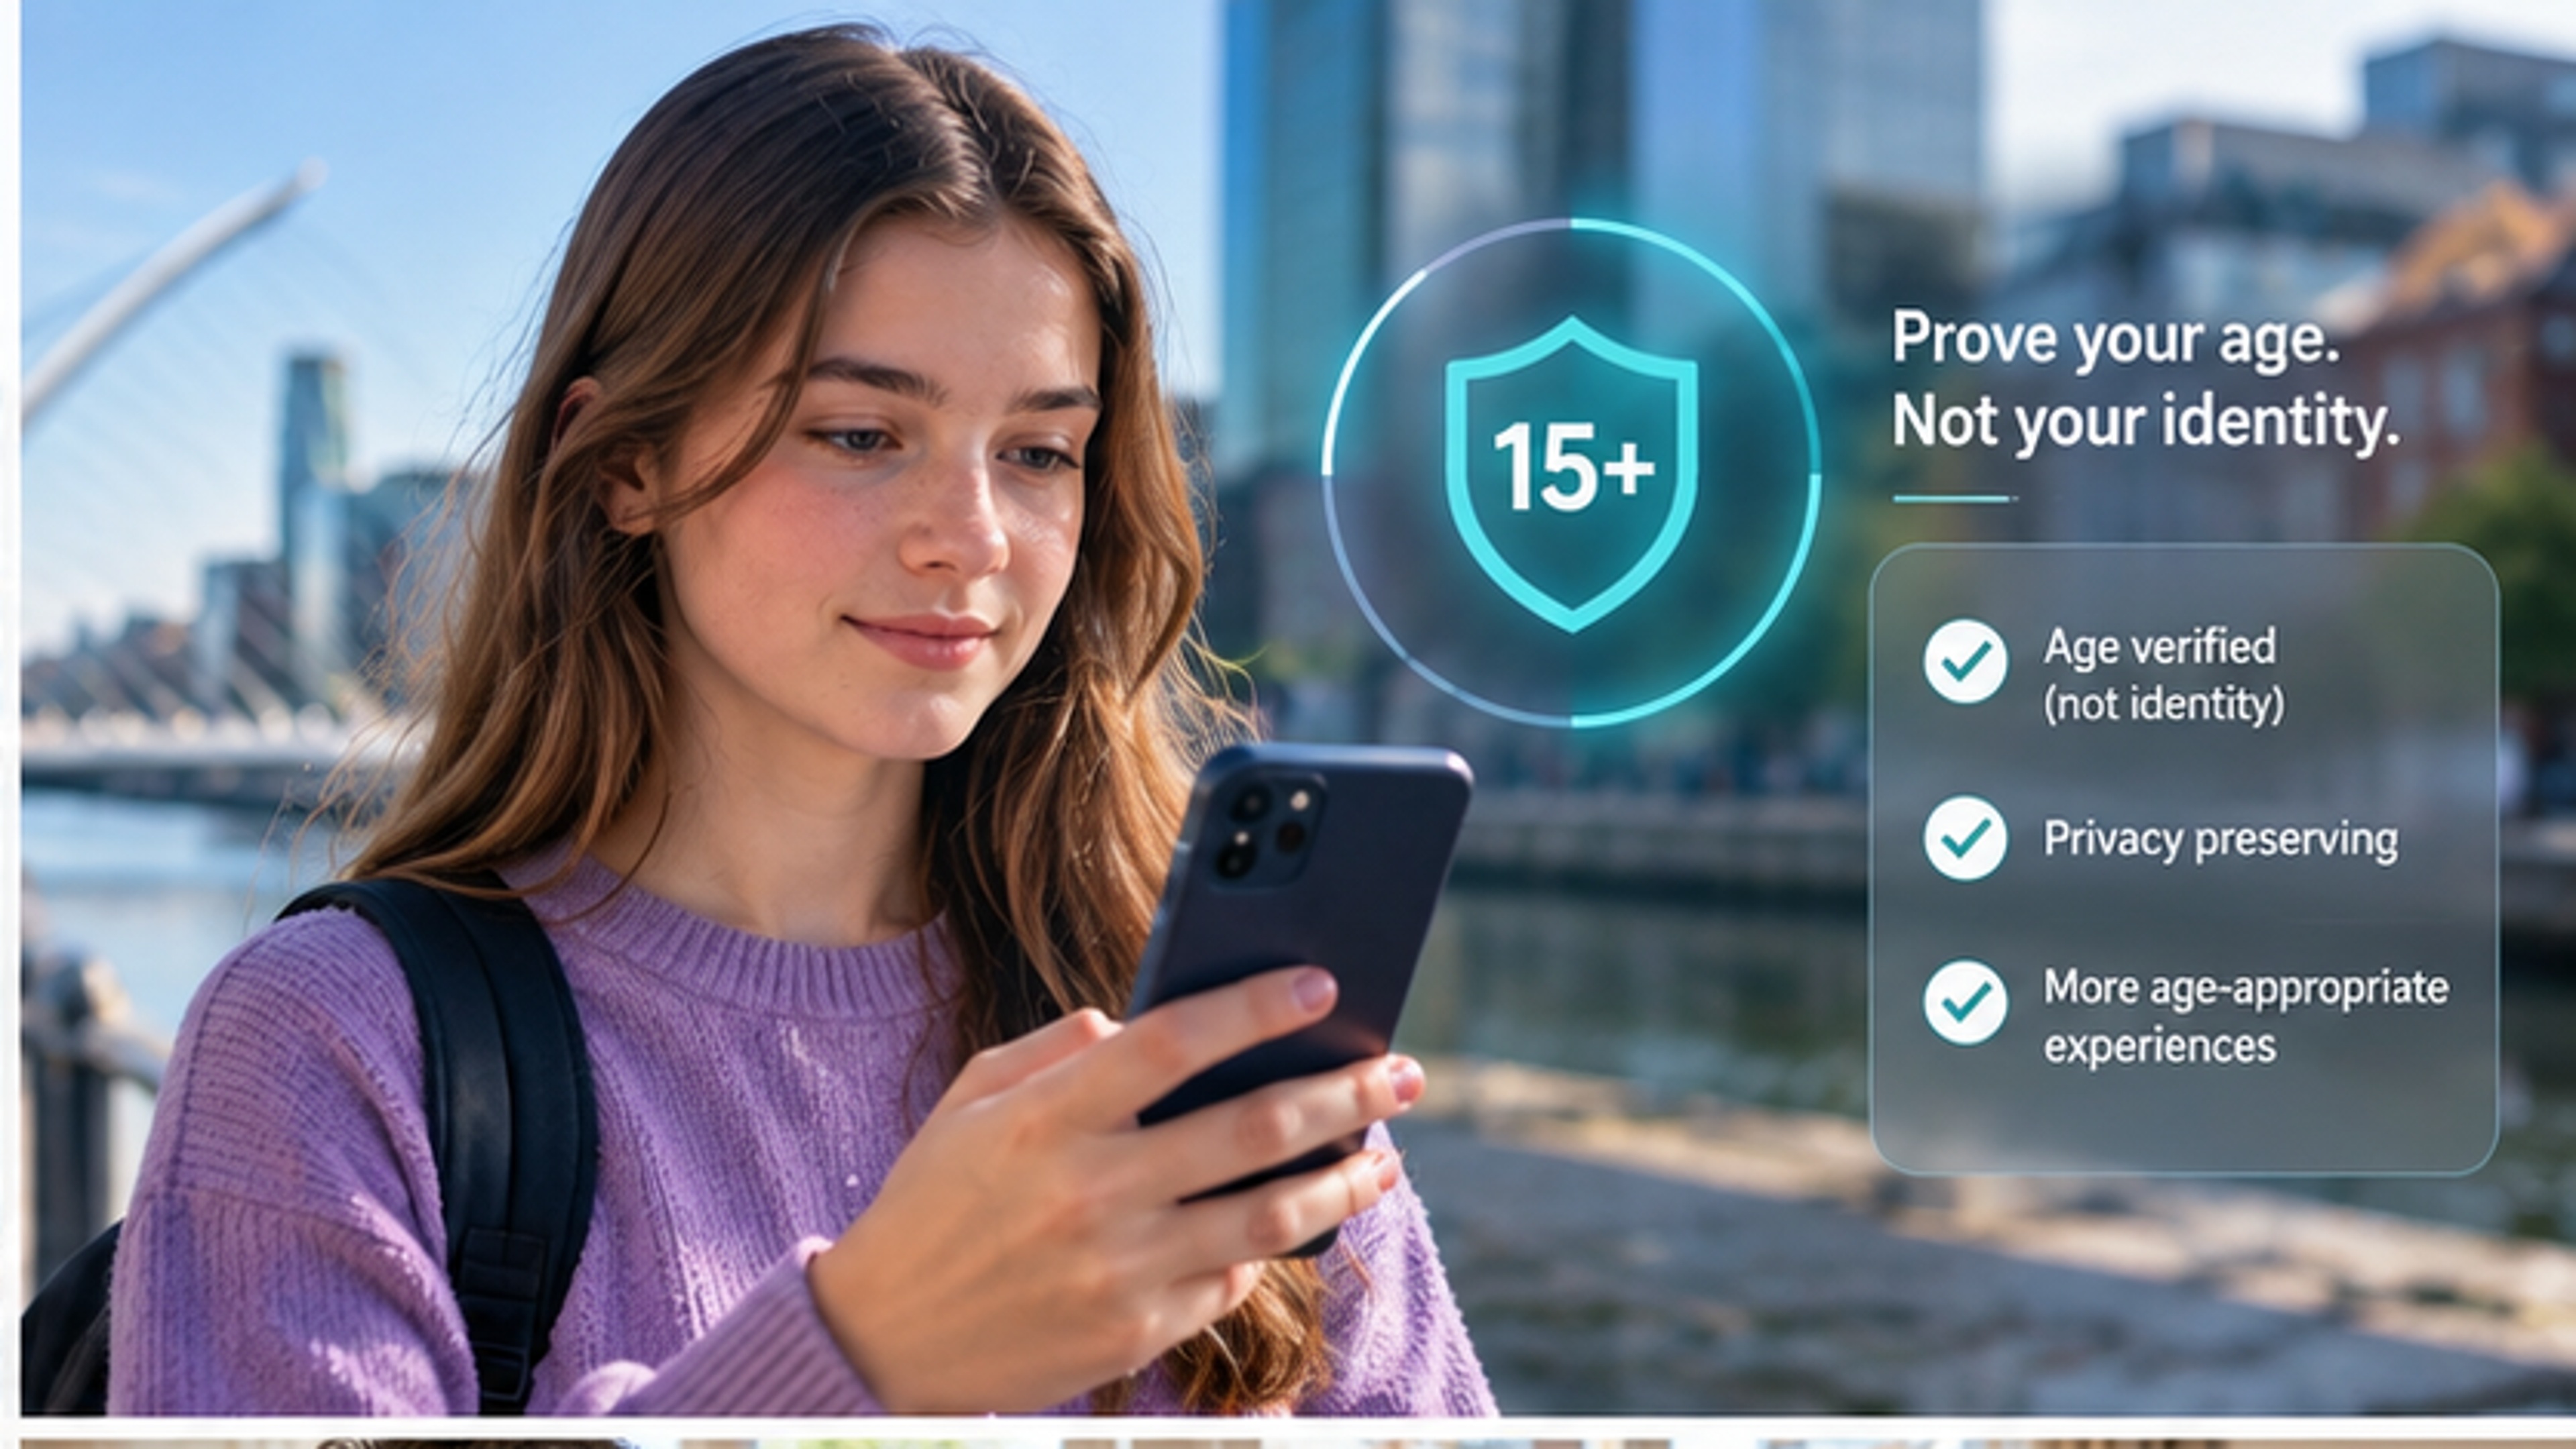
La Commission propose des contrôles d'âge préservant la vie privée, conçus pour prouver un seuil d'âge sans transmettre de documents d'identité à la plateforme.
Pourquoi les dates de naissance autodéclarées ne suffiraient plus
Pendant des années, de nombreux services se sont reposés sur la bonne foi de l'utilisateur saisissant sa date de naissance.
La loi KIDS s'éloignerait explicitement de ce modèle. La Commission affirme que l'âge devra être établi via des systèmes certifiés. Elle propose également des contrôles pour les comptes existants : dans les six mois suivant l'application des règles, les plateformes devraient déterminer si les utilisateurs actuels ont moins de 15 ans et désactiver les comptes si le seuil n'est pas atteint ou si l'âge ne peut être établi.
Pour les comptes adultes existants, la Commission suggère qu'une vérification supplémentaire ne soit pas nécessaire si le fournisseur dispose déjà d'une estimation de l'âge fiable basée sur plusieurs signaux.
Cet équilibre sera surveillé de près durant les négociations : la certification de l'âge doit résoudre deux problèmes à la fois, à savoir appliquer des règles sérieuses tout en évitant la collecte d'identité superflue.
Le flux d'actualités lui-même devra changer
La proposition va bien au-delà de l'âge du compte.
Pour les mineurs, il serait interdit d'utiliser certaines techniques de conception destinées à favoriser un usage compulsif. La Commission cible spécifiquement la lecture automatique sans fin, le défilement infini sans pause, les notifications intrusives, les récompenses pour les diffusions devant de larges audiences et les mécanismes de « flammes » (streaks) pénalisant l'absence quotidienne.
Les services devraient instaurer des limites de temps effectives et des pauses conçues autour du sommeil et du temps scolaire.
Les systèmes de recommandation changeraient également d'objectif pour les mineurs. La Commission souhaite qu'ils soient optimisés pour la sécurité et le bien-être mental plutôt que pour l'engagement. Le contenu choisi activement par le jeune passerait en priorité, et la personnalisation basée sur le suivi serait désactivée par défaut.
Les enfants auraient aussi besoin d'un moyen simple de réinitialiser leur flux et d'au moins une option de flux sans profilage.
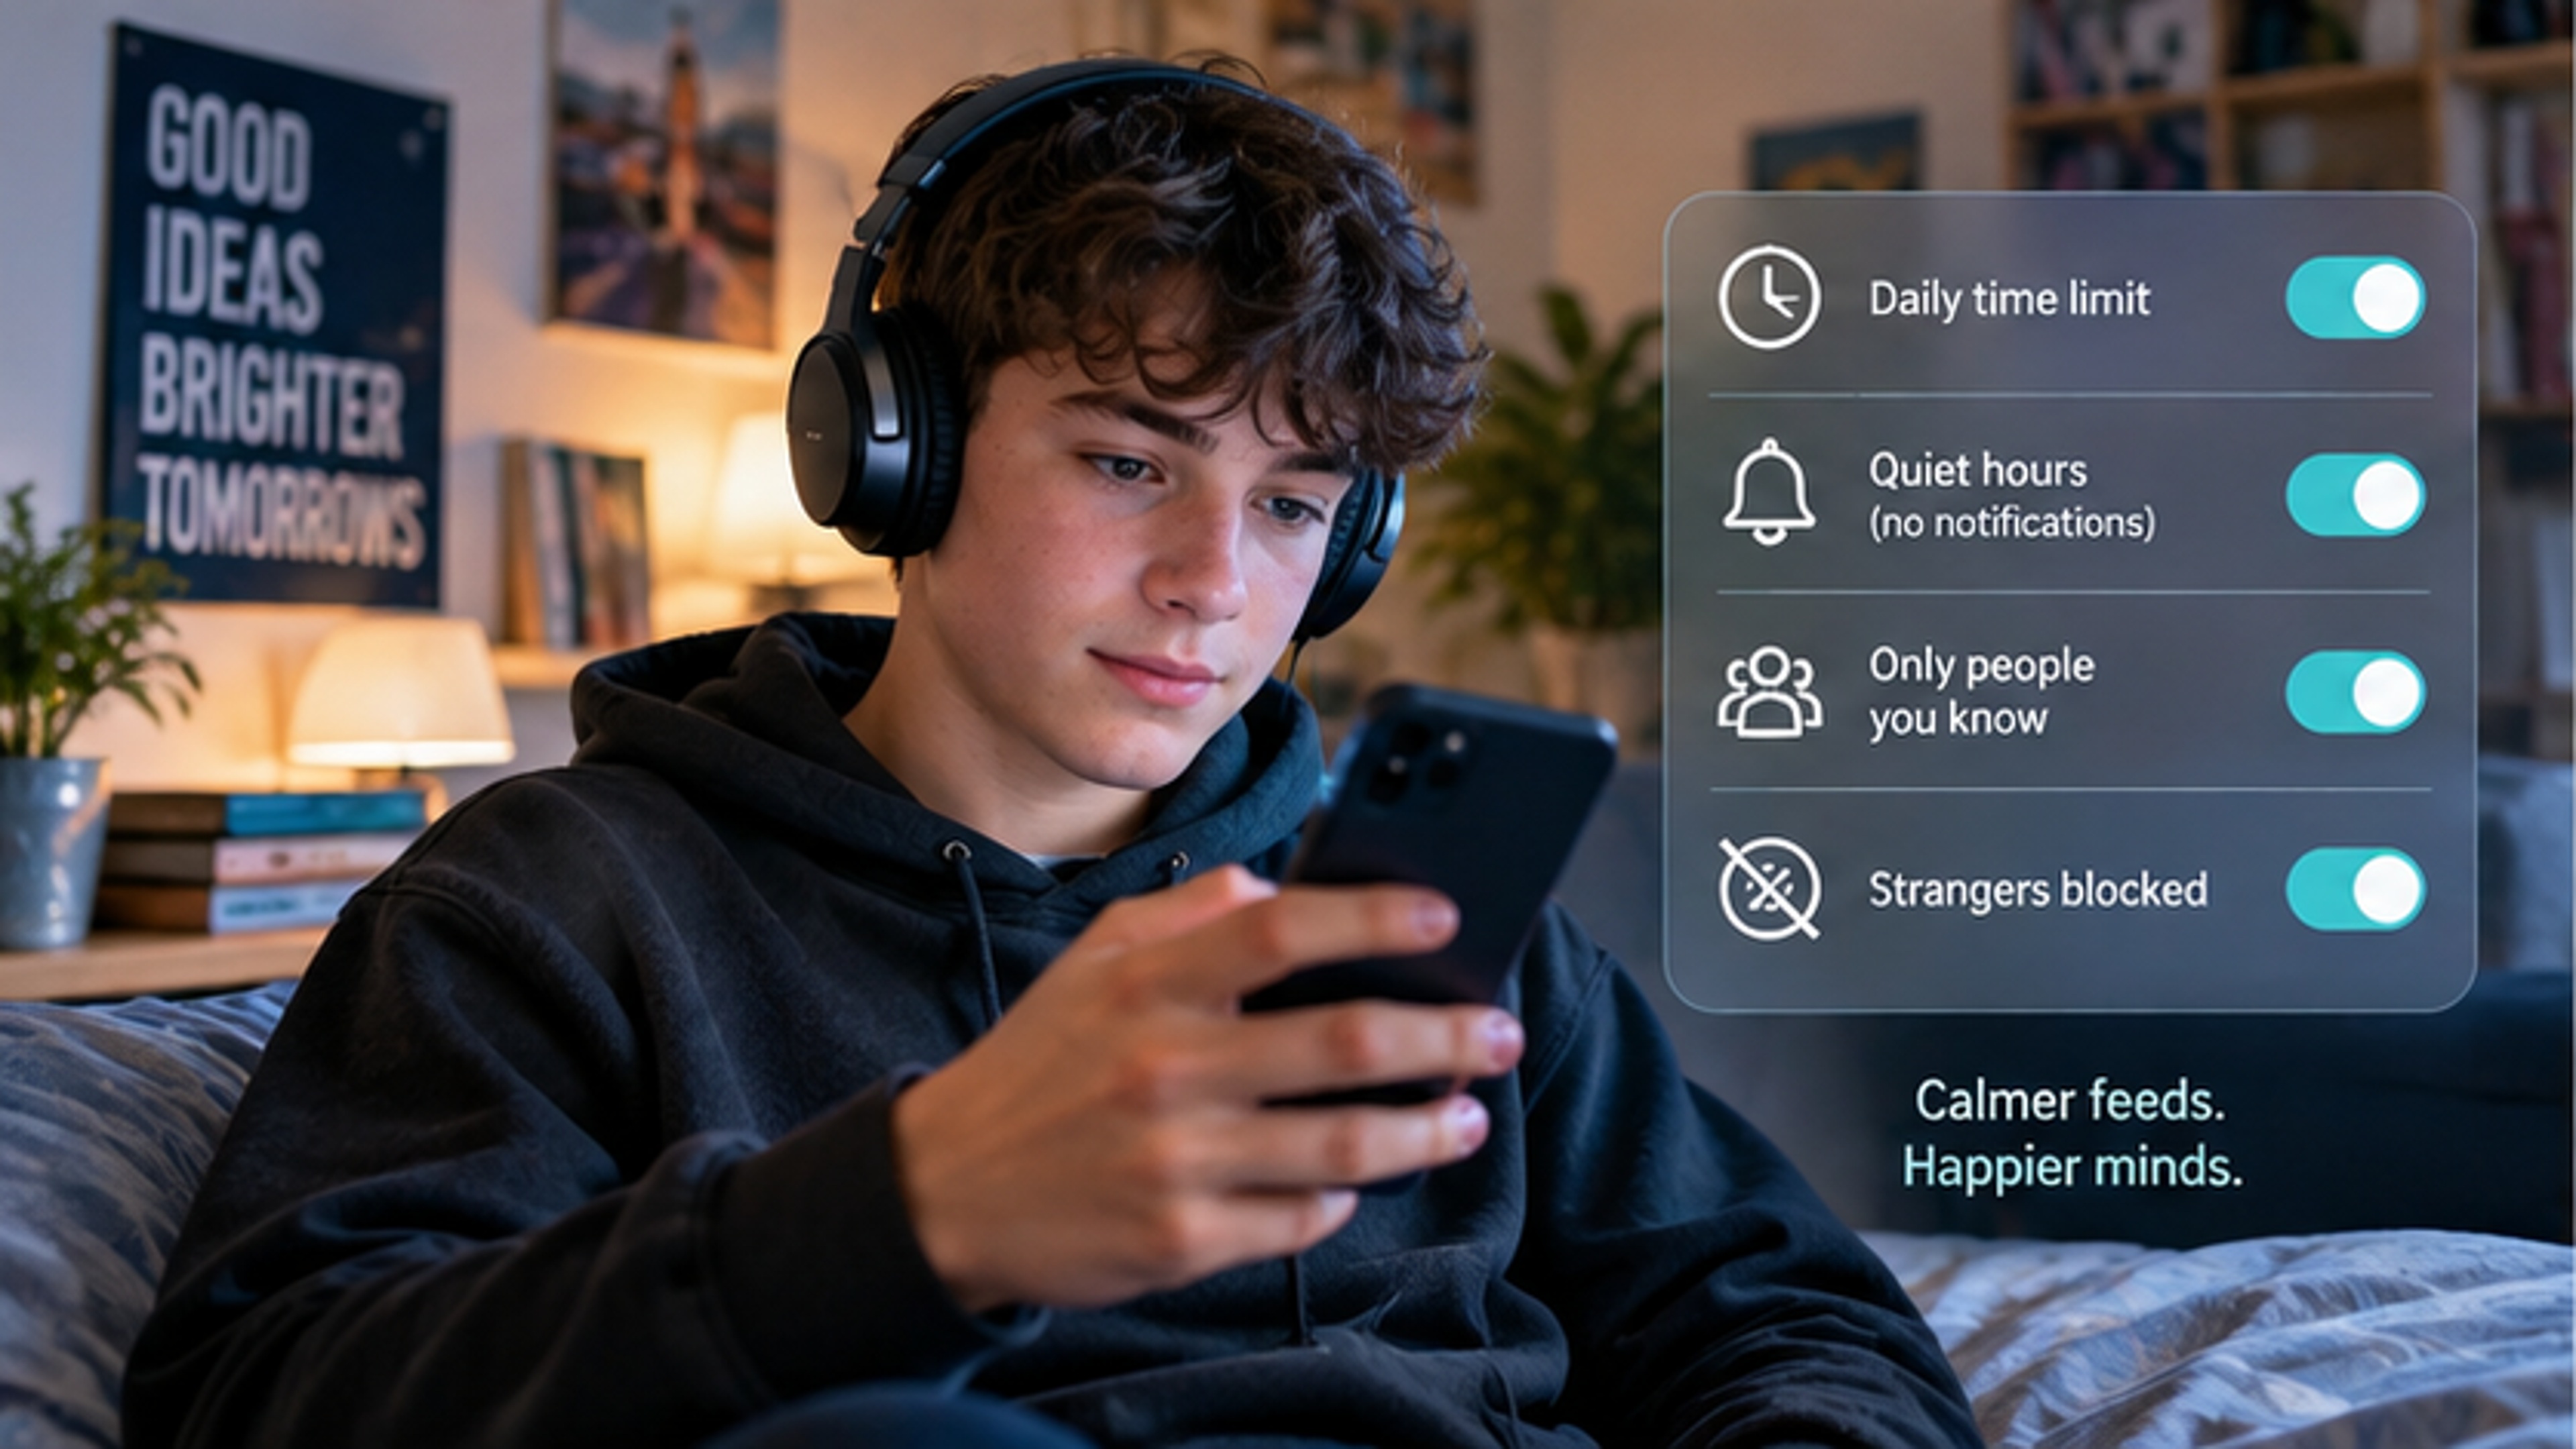
La proposition restreindrait plusieurs fonctionnalités d'engagement pour les mineurs et imposerait des paramètres plus sûrs par défaut.
Privé par défaut et contacts restreints
La proposition modifie le fonctionnement du réseau social autour d'un mineur.
La Commission estime que personne ne devrait pouvoir envoyer de message à un enfant sans approbation préalable. Les mineurs ne devraient pas apparaître dans les suggestions de contacts, ni être ajoutés à des groupes sans accord. Leur contenu ne serait visible que par les contacts acceptés, et la diffusion en direct (livestreaming) serait désactivée par défaut.
Ces dispositions sont significatives car elles déplacent la responsabilité : ce n'est plus au jeune utilisateur de trouver les bons réglages de confidentialité, c'est à la plateforme de proposer un état sécurisé dès le départ.
L'IA fait désormais partie de la politique de protection de l'enfance
La proposition de loi KIDS couvre explicitement les compagnons IA et les chatbots, reflétant l'évolution rapide de l'environnement numérique.
Les IA accessibles aux mineurs ne pourraient pas utiliser de designs simulant des relations humaines de manière à créer une dépendance émotionnelle. Par défaut, elles ne conserveraient pas l'historique des conversations pour les interactions futures. Elles nécessiteraient des tests de risque avant leur lancement.
Pour les moins de 13 ans, l'accès se ferait via des outils de contrôle parental. L'IA ne devrait pas s'activer automatiquement ni être imposée aux enfants.
Les parents reçoivent des outils, les plateformes gardent la responsabilité
Le texte offre aux parents des leviers importants : contrôle du temps d'écran, approbation des contacts, gestion des paramètres et possibilité de signaler des contenus au nom de l'enfant. Pour les comptes des 13-14 ans, ces outils seraient toujours actifs.
Cependant, la Commission précise que les outils parentaux ne remplacent pas la responsabilité des plateformes. Les plus grandes plateformes devraient produire un plan de conformité détaillé et subir des audits indépendants. Les amendes pourraient atteindre 6 % du chiffre d'affaires annuel mondial en cas de manquement.
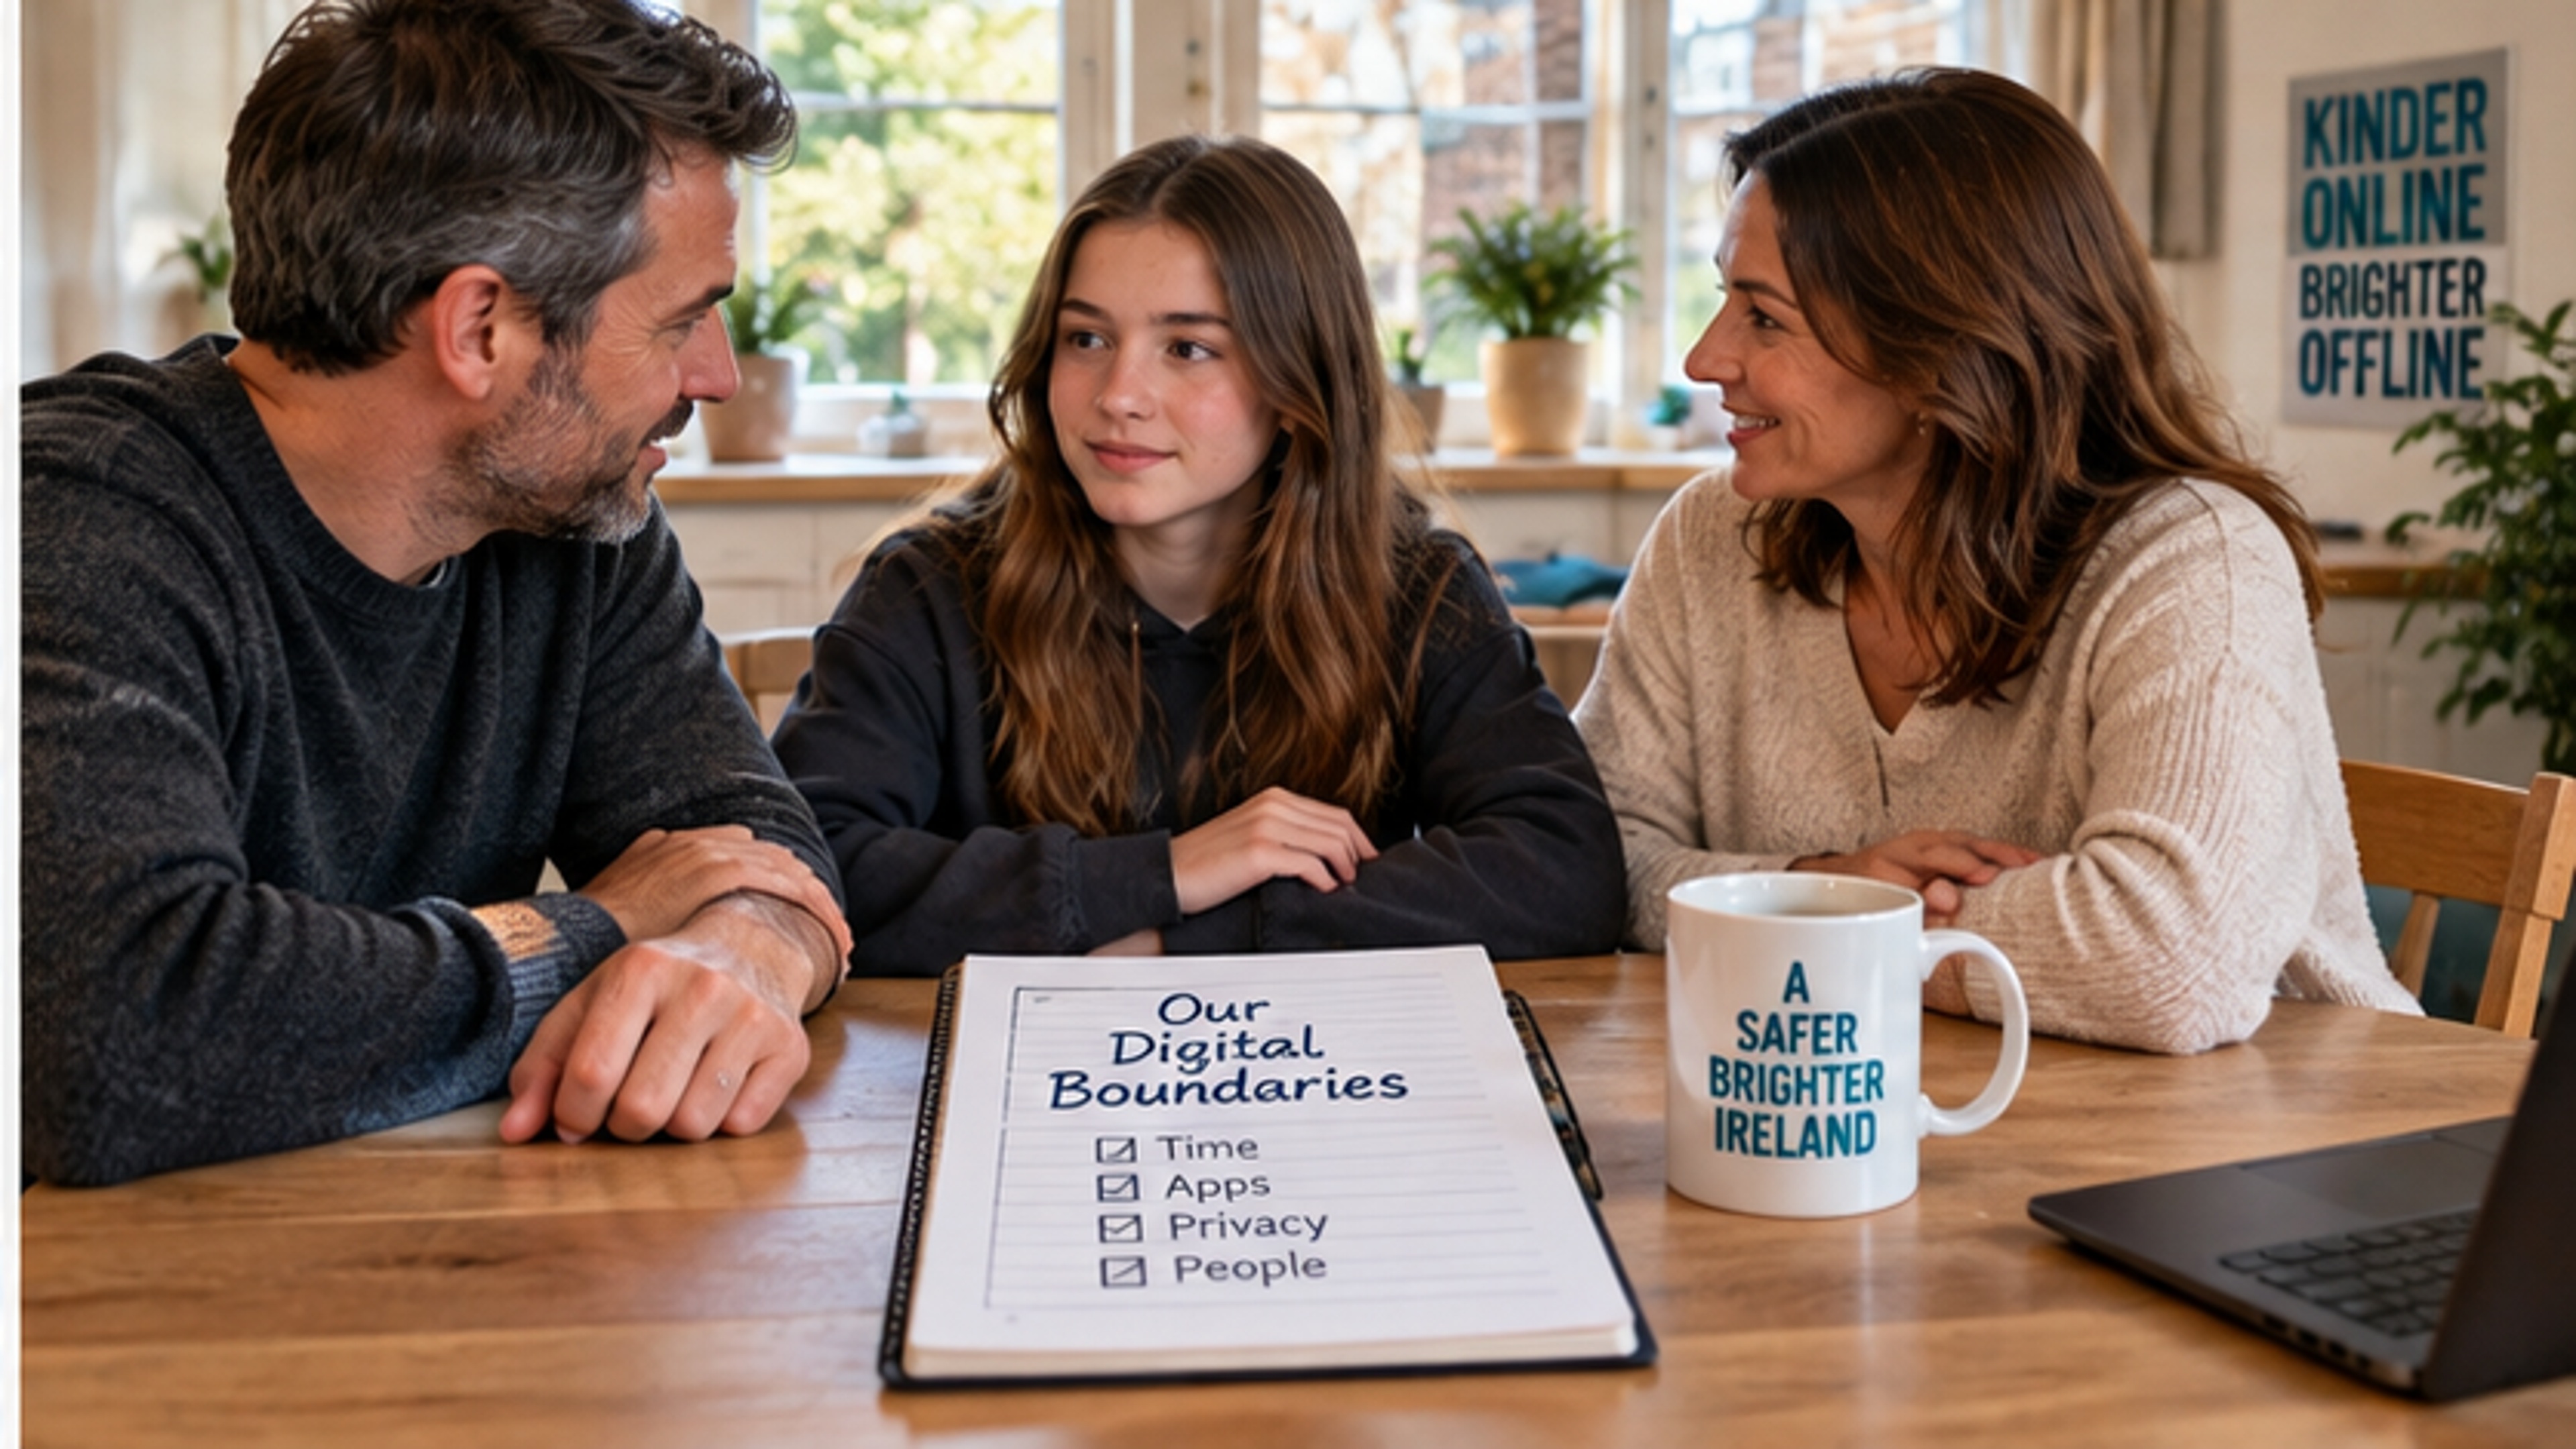
Les règles proposées donnent aux parents des outils plus puissants tout en maintenant la responsabilité juridique du design sécurisé sur les plateformes.
Pourquoi cela compte en Irlande dès maintenant
L'Irlande ne part pas de zéro. Coimisiún na Meán applique déjà le Code de sécurité en ligne pour les plateformes de partage de vidéos.
Le 8 septembre 2026, le régulateur a ouvert sa première enquête formelle contre X. L'enquête porte sur la possible mise en œuvre inefficace des mesures d'assurance de l'âge et des systèmes de contrôle parental. Coimisiún na Meán craint que ces outils soient difficiles à trouver ou insuffisamment mis en avant lors de l'inscription.
Cette actualité illustre pourquoi la vérification de l'âge et les contrôles parentaux deviennent des questions réglementaires exécutoires.
Ce que la proposition pourrait signifier pour Safegram
L'orientation actuelle de Safegram en matière de sécurité des adolescents inclut déjà des tranches d'âge, des comptes liés aux parents, et des restrictions sur les contacts entre adultes et mineurs. Safegram sépare également la vérification de l'identité publique : un utilisateur peut être vérifié via Didit pour la sécurité sans que son identité légale soit exposée.
Cependant, la loi KIDS utilise une structure d'âge plus spécifique que le modèle 13+ actuel de Safegram.
Si la proposition devenait loi, Safegram devrait examiner si ses contrôles de tuteur et ses règles de création de compte correspondent aux exigences finales. Ce diagnostic devrait aussi couvrir l'IA : tout assistant IA de Safegram accessible aux mineurs devrait être évalué selon les règles de mémoire et de dépendance émotionnelle.
Safegram ne revendique pas la conformité à une loi encore en négociation. Ses communications publiques continuent de distinguer les fonctionnalités actives de celles en phase de test.
Le grand changement : la sécurité comme exigence de conception
La partie la plus lourde de conséquences de la loi KIDS n'est peut-être pas l'âge lui-même, mais le principe sous-jacent.
Pendant des années, la sécurité en ligne des enfants a été traitée comme une collection de paramètres optionnels. La loi KIDS inverserait la charge : pour les mineurs, l'état sécurisé devient l'état par défaut.
Pour les familles en Irlande et en Europe, la question ne sera plus seulement « À quel âge mon enfant peut-il s'inscrire ? », mais plutôt : « Une fois admis, dans quel type d'environnement numérique évolue-t-il réellement ? »
Foire aux questions
La loi KIDS de l'UE est-elle déjà en vigueur ?
Non. La Commission européenne a adopté une proposition législative le 17 septembre 2026. Le Parlement européen et le Conseil doivent maintenant négocier le texte.
À quel âge les enfants seraient-ils autorisés à utiliser les réseaux sociaux ?
Selon la proposition actuelle, pas de compte avant 13 ans. Les 13 et 14 ans utiliseraient des comptes limités gérés par un tuteur. L'autonomie complète débuterait à 15 ans.
Les 13 et 14 ans auraient-ils une limite de temps ?
La proposition actuelle mentionne une limite quotidienne maximale d'une heure pour les comptes gérés par un tuteur pour cette tranche d'âge.
Les plateformes devront-elles voir le passeport de l'enfant ?
Le projet vise à éviter cela. La Commission préconise des outils certifiés vérifiant le seuil d'âge sans que la plateforme ne reçoive de documents d'identité.
Le défilement infini sera-t-il interdit pour tout le monde ?
Non. Les restrictions discutées ici s'appliquent aux services et expériences utilisés par les mineurs.
Les chatbots IA seront-ils concernés ?
Oui. La proposition inclut les compagnons IA et chatbots accessibles aux mineurs, avec des règles pour réduire la dépendance émotionnelle et les risques de sécurité.
Que se passe-t-il déjà en Irlande ?
Coimisiún na Meán a ouvert une enquête formelle sur X le 8 septembre 2026 concernant l'efficacité de la vérification de l'âge et des contrôles parentaux.
Quel est le lien avec Safegram ?
Le modèle de Safegram inclut déjà des protections par âge. Si la loi KIDS est adoptée, Safegram devra évaluer ses obligations finales et vérifier le statut de chaque fonctionnalité de sécurité avant de confirmer sa conformité.
Références sources
Commission européenne — « EU KIDS Act: aider les enfants à naviguer dans un monde en ligne plus sûr », 17 septembre 2026.
https://commission.europa.eu/news-and-media/news/eu-kids-act-helping-children-navigate-safer-online-world-2026-09-17_en
Commission européenne / Façonner l'avenir numérique de l'Europe — « La loi KIDS expliquée », mise à jour le 17 septembre 2026.
https://digital-strategy.ec.europa.eu/en/faqs/kids-act-explained
Coimisiún na Meán — « Enquête ouverte sur X en vertu du Code de sécurité en ligne », 8 septembre 2026.
https://www.cnam.ie/investigation-commenced-into-x-under-online-safety-code/
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.