Online oplichting verificatie & AI fraude in Ierland
Ontdek waarom traditionele rode vlaggen niet meer volstaan tegen AI fraude en hoe online oplichting verificatie essentieel wordt voor digitaal vertrouwen.
Jarenlang was het advies tegen fraude simpel: let op spelfouten, vreemde links, een slecht ontwerp en berichten die er "nep uitzien". Die aanwijzingen zijn nog steeds relevant, maar ze zijn niet langer genoeg. Nieuw onderzoek uit Ierland laat zien dat verdachte communicatie onderdeel is geworden van het dagelijkse digitale leven, terwijl AI fraude en impersonatie oplichting ervoor zorgen dat frauduleuze berichten er steeds professioneler uitzien. Het praktische antwoord is geen paniek, maar een betere gewoonte: stop, controleer, handel.
Belangrijkste leerpunten
FraudSMART meldt dat 85% van de Ierse volwassenen minstens maandelijks te maken krijgt met verdachte telefoontjes, sms-berichten, e-mails of online inhoud, terwijl 51% aangeeft meer verdachte berichten te zien dan voorheen.
Eén op de tien respondenten gaf aan op een link in een sms of e-mail te hebben geklikt voordat zij zich realiseerden dat deze verdacht was.
Eén op de vier zei dat verdachte communicatie door de computer gegenereerd of kunstmatig leek, wat aantoont hoe AI onderdeel wordt van het vertrouwensprobleem.
Slechts 15% controleerde of het bedrijf of de website die in een verdachte sms of e-mail werd genoemd, legitiem was.
De CCPC heeft Ierse consumenten ook gewaarschuwd voor valse promoties op sociale media en frauduleuze sites die bekende organisaties nabootsen, wat bewijst dat herkenbare branding geen bewijs meer is van authenticiteit.
Verificatie moet worden gezien als een gewoonte en een vertrouwenssignaal — niet als een garantie dat elke transactie of elk account 100% veilig is.
De oude rode vlaggen vervagen
Het nieuwste onderzoek naar online oplichting verificatie in Ierland legt een verandering vast die veel mensen al voelen.
Fraude bestaat niet langer uit incidentele, vreemde berichten die makkelijk te negeren zijn. FraudSMART, het initiatief voor fraudebewustzijn van de Banking & Payments Federation Ireland, stelt dat 85% van de Ierse volwassenen nu minstens één keer per maand te maken krijgt met verdachte communicatie.
Meer dan de helft van de respondenten zegt dat het aantal verdachte berichten toeneemt.
Dit is cruciaal omdat het volume zelf risico creëert. Wanneer mensen dagelijks herhaalde bezorgmeldingen, bankberichten, accountwaarschuwingen en zakelijke communicatie ontvangen, hoeft het frauduleuze bericht niet langer perfect te zijn. Het hoeft alleen maar binnen te komen op een moment dat iemand druk of afgeleid is.
Hetzelfde onderzoek wees uit dat één op de tien mensen op een link had geklikt voordat de argwaan toesloeg. Dit is geen bewijs van onvoorzichtigheid, maar van het feit dat phishing en smishing gebruikmaken van normaal menselijk gedrag.
Jarenlang lag de focus op spelfouten en onbekende afzenders. Deze aanwijzingen blijven nuttig, maar zijn steeds vaker onvoldoende om AI fraude te herkennen.
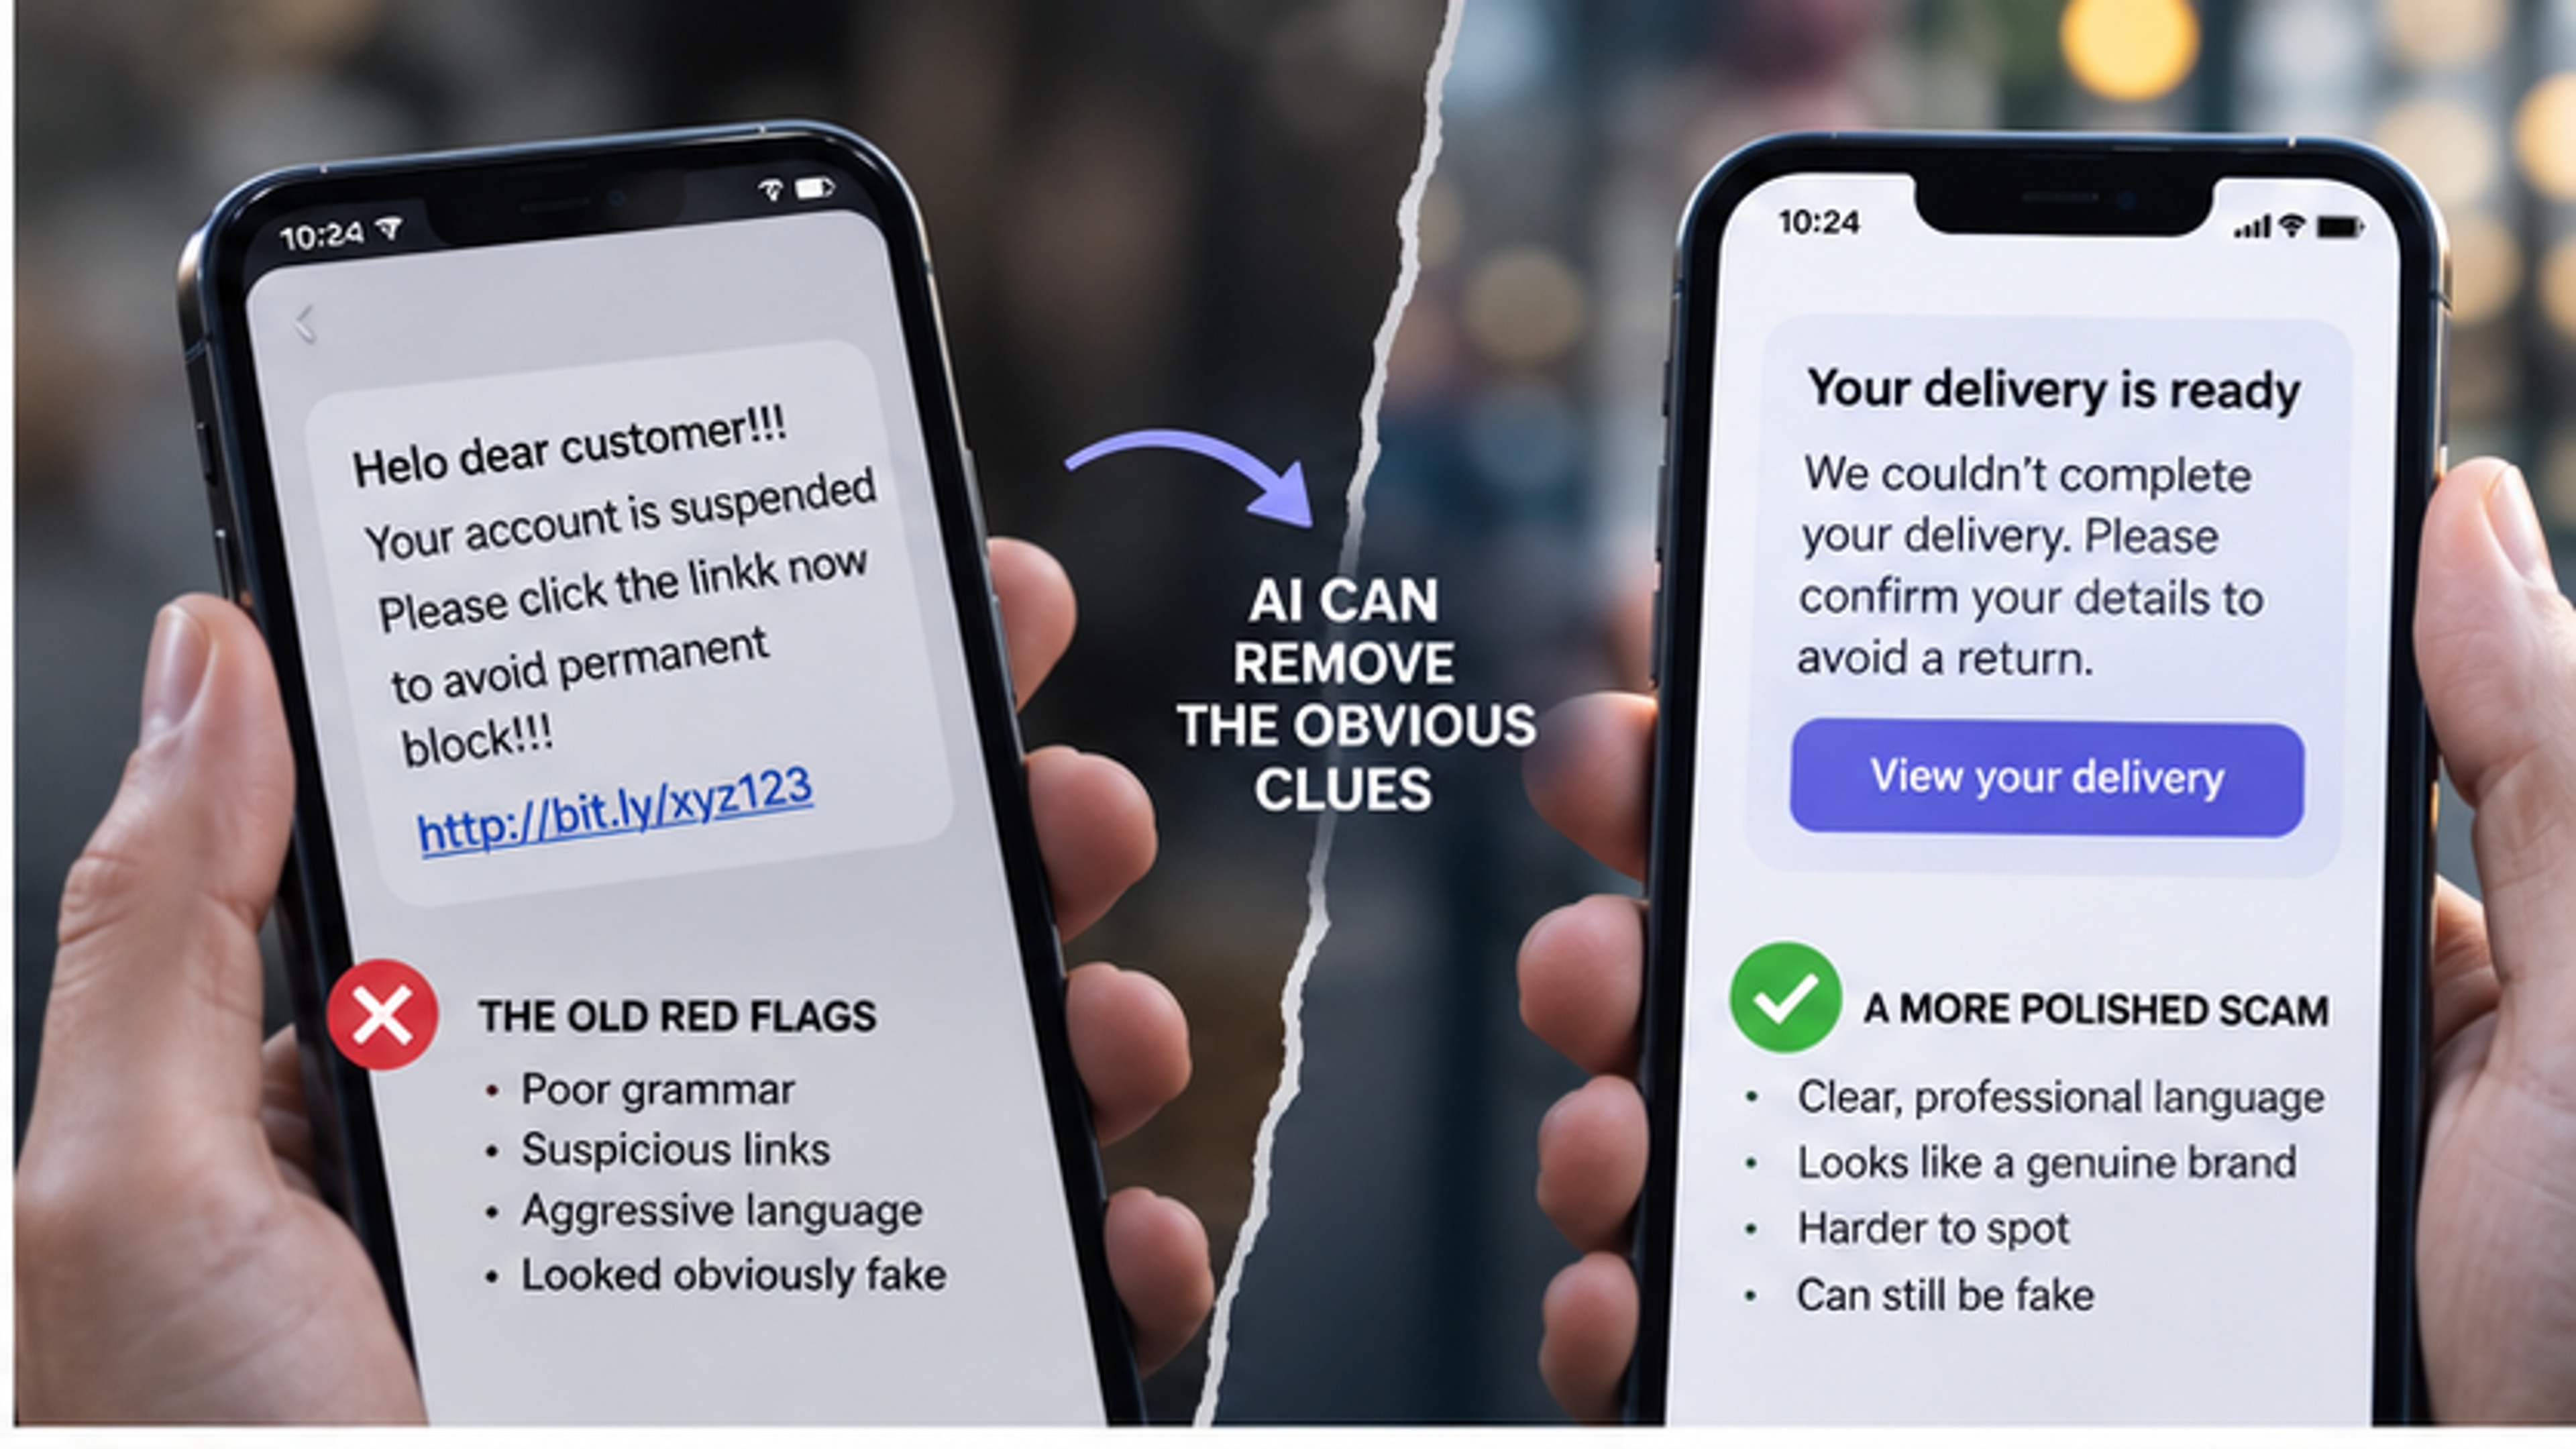
AI kan grammatica, ontwerp en presentatie verbeteren, waardoor de visuele aanwijzingen waar mensen vroeger op vertrouwden, zwakker worden.
AI kan de duidelijke aanwijzingen wegnemen
Eén op de vier respondenten in het FraudSMART-onderzoek gaf aan dat verdachte berichten kunstmatig leken. Generatieve AI maakt fraude schaalbaarder en gepolijster. Het verbetert grammatica, creëert overtuigende productafbeeldingen en imiteert professionele klantenservicetaal.
Het resultaat is belangrijk: "ziet er professioneel uit" is niet langer een betrouwbare test voor digitaal vertrouwen.
Een scam-bericht kan foutloze spelling hebben. Een neppe webshop kan een strak ontwerp hebben. Een gekloond social media-account kan echte foto's gebruiken. Een valse promotie kan de visuele identiteit van een echte organisatie kopiëren.
Hoe gepolijster het internet wordt, hoe minder nuttig die uiterlijke schijn is als bewijs.
De waarschuwing rond Dublin Zoo toont geleend vertrouwen
De recente waarschuwing van de CCPC over nep-promoties die Dublin Zoo nabootsen, is een goed voorbeeld van dit probleem. De toezichthouder waarschuwde voor social media-berichten met gestolen logo's en frauduleuze links, waarbij vaak werd gevraagd om een kleine betaling voor verzendkosten.
Het verzoek lijkt onschadelijk omdat het bedrag klein is, maar het mechanisme is "geleend vertrouwen". De oplichter hoeft de consument niet te overtuigen om een onbekend bedrijf te vertrouwen; hij gebruikt een naam en visuele identiteit die men al kent. Dit model wordt ingezet bij bedrijfsfraude, phishing en vishing tegen retailers, banken en overheidsinstellingen.
Een bekend logo is geen bewijs dat het account echt is. Een gesponsorde post is geen bewijs dat de verkoper legitiem is. Dit is waarom de belangrijkste vraag verandert van "Ziet dit er echt uit?" naar "Kan ik onafhankelijk verifiëren wie hierachter zit?"
Verificatie is een gewoonte, niet alleen een badge
De sterkste bescherming vindt vaak plaats buiten het verdachte bericht zelf. In plaats van op de link te klikken, zoek je de organisatie onafhankelijk op. Gebruik het officiële telefoonnummer van de website in plaats van het nummer in het bericht.
Dit is de gedragsverandering achter de simpele regel:
Stop. Controleer. Handel.
Fraude leunt vaak op urgentie: uw pakket wacht, uw account wordt gesloten, de factuur moet nu betaald worden. Safegram verificatie en soortgelijke processen breken dit ritme door een pauze in te lassen.
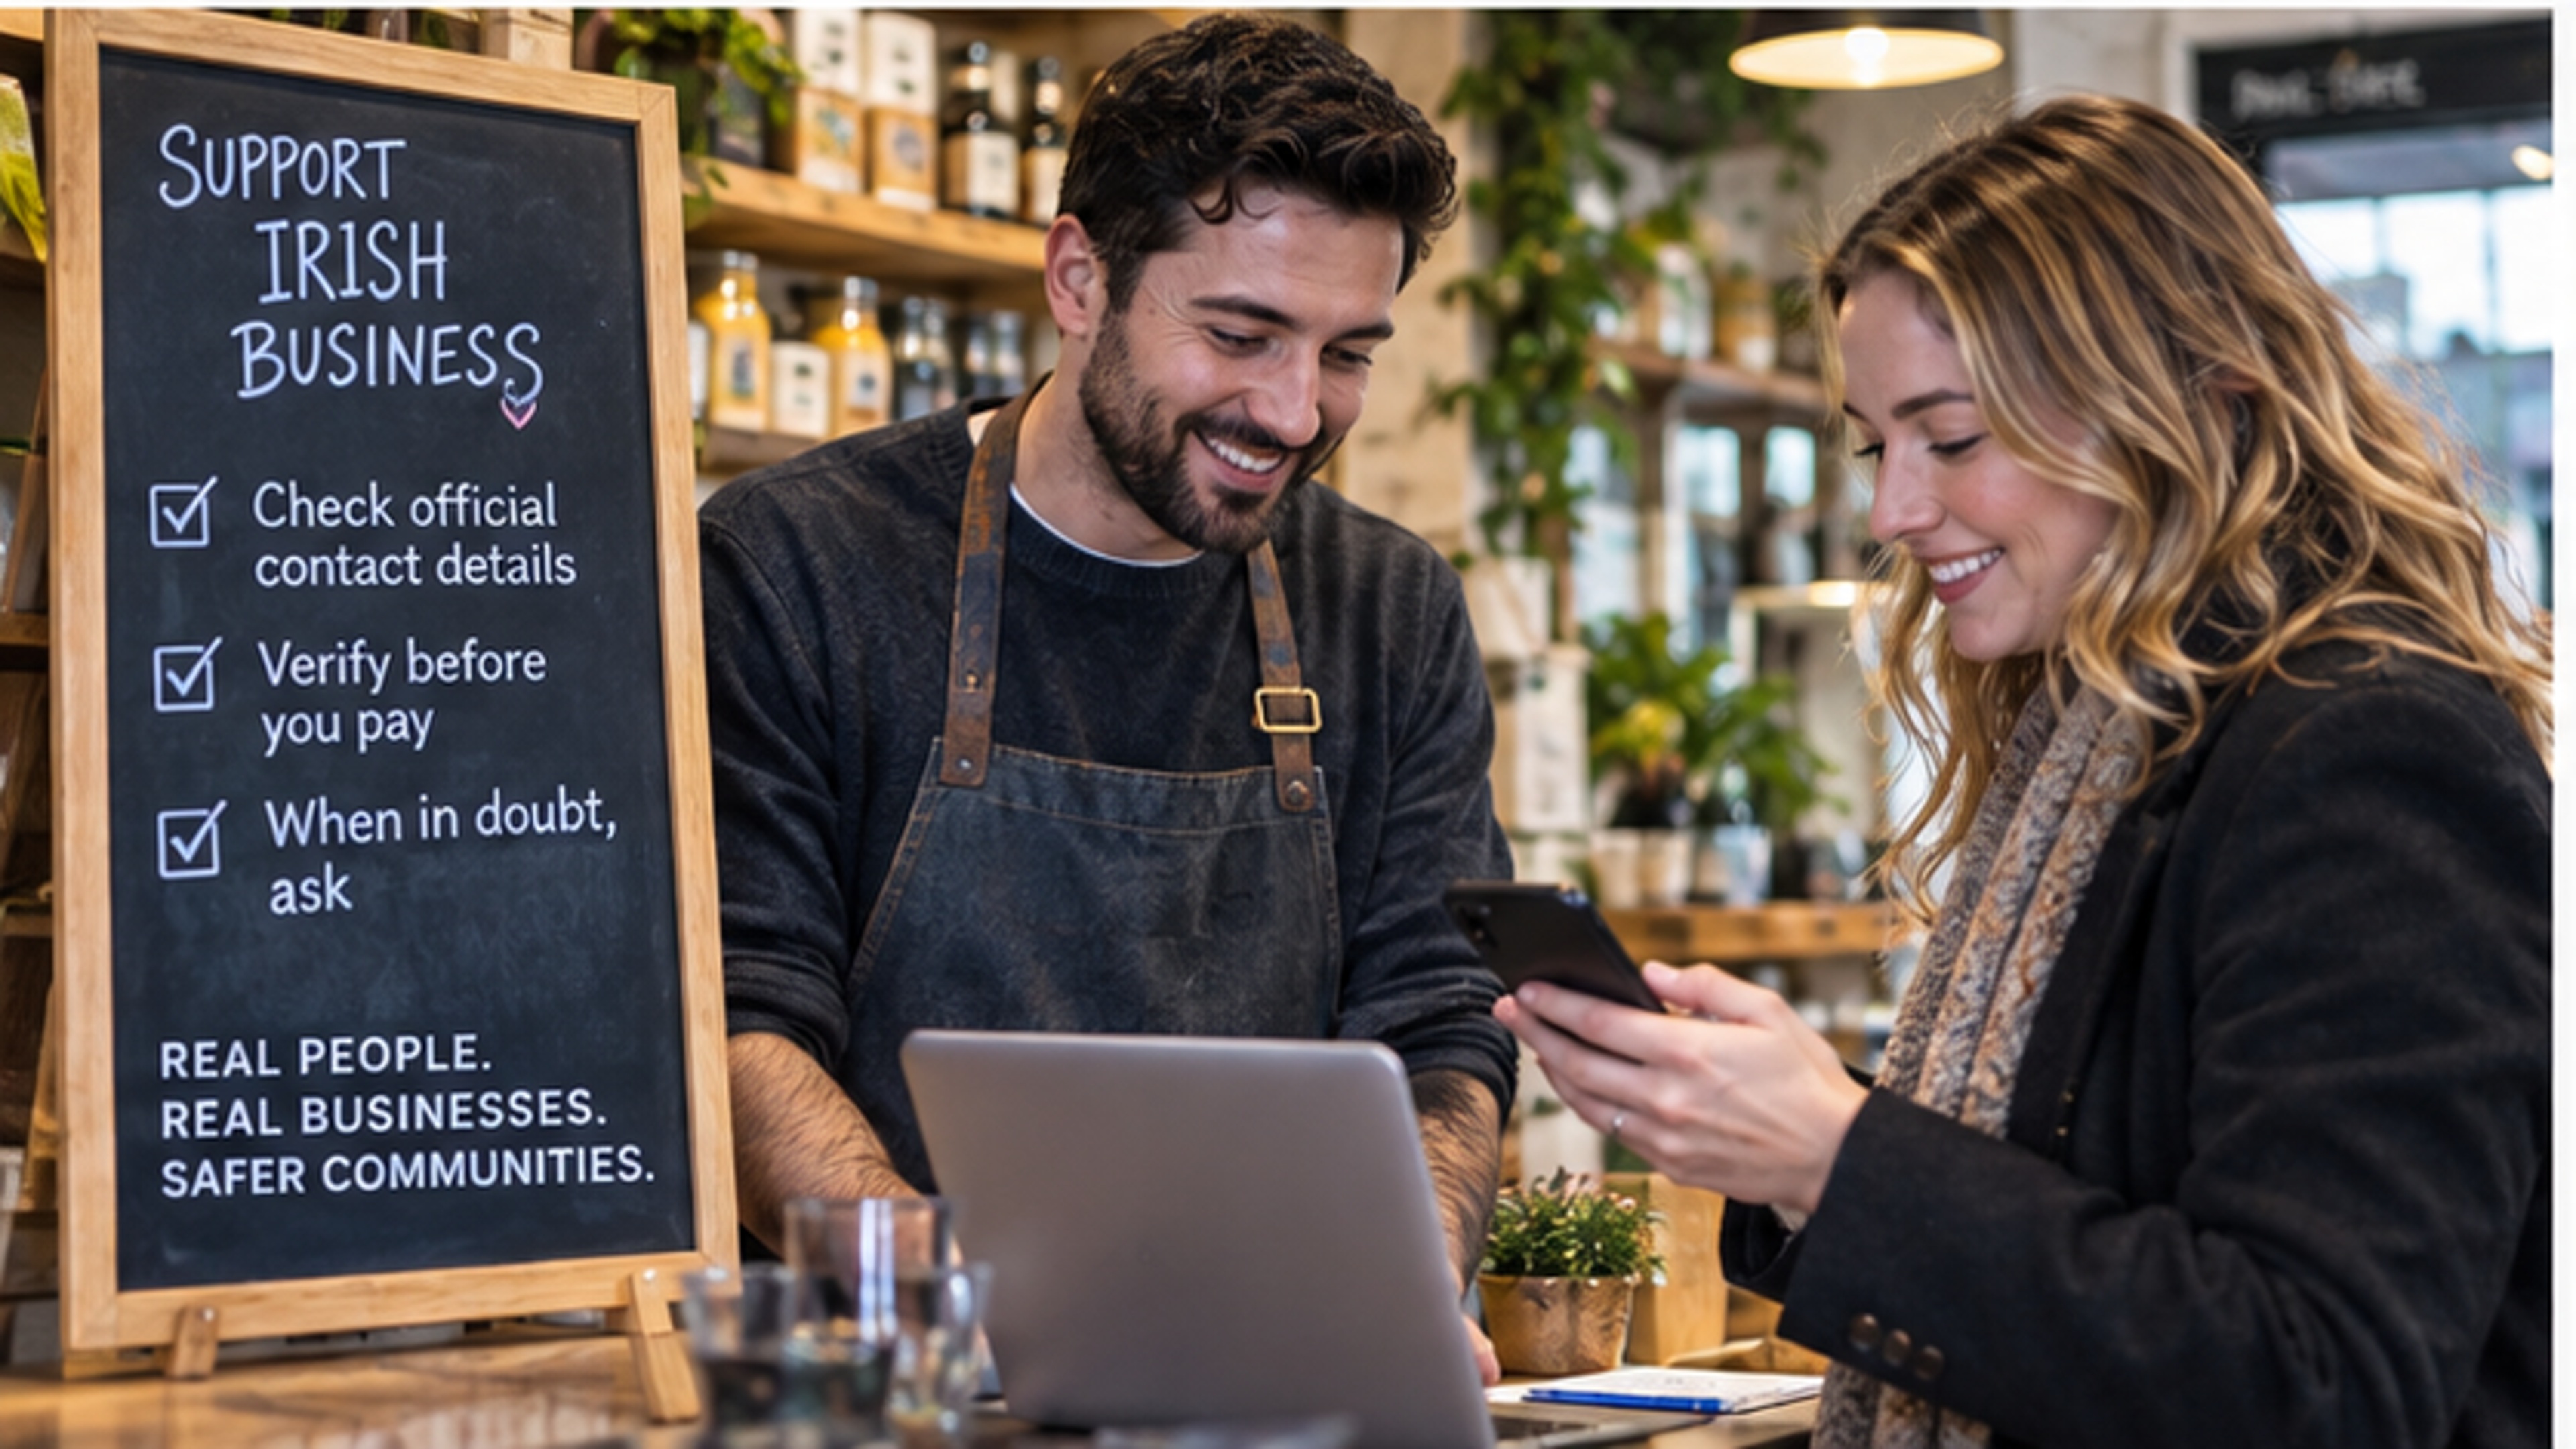
Onafhankelijke verificatie wordt steeds belangrijker voordat betalingsgegevens worden gewijzigd of er bij een onbekende verkoper wordt gekocht.
Bedrijven hebben ook verificatiegewoonten nodig
Consumenten zijn niet de enige doelwitten. FraudSMART meldt dat Ierse mkb-bedrijven in twee jaar tijd €18,9 miljoen verloren aan e-mailgerelateerde fraude, met een gemiddeld verlies van meer dan €22.000 per incident.
Factuur omleiding fraude blijft bijzonder gevaarlijk omdat het lijkt op normale zakelijke communicatie. Een leverancier lijkt te mailen dat zijn bankgegevens zijn gewijzigd. Als dit zonder onafhankelijke controle wordt geaccepteerd, gaan toekomstige betalingen direct naar de fraudeur.
Bedrijven moeten daarom procedures hanteren voor fraudepreventie, zoals dubbele goedkeuring bij betalingen en het verifiëren van wijzigingen via reeds bekende contactgegevens.
Wat "verifieerd" wel en niet moet betekenen
Verificatie wordt belangrijker, maar het woord kan ook verkeerd worden begrepen. Een geverifieerde identiteit betekent niet dat elke toekomstige actie veilig is. Een legitiem bedrijf kan slechte service leveren en een geverifieerd account kan gecompromitteerd worden.
Verificatie werkt het best wanneer het een specifieke vraag beantwoordt: wat heeft het platform gecontroleerd? Bijvoorbeeld identiteitsgegevens of bedrijfsregistratie. Dit vermindert impersonatie oplichting, maar is geen garantie voor de kwaliteit van de transactie. Goed vertrouwensontwerp is nauwkeurig.
Wat dit betekent voor Safegram
De koers van Safegram is gebouwd rond geverifieerde gebruikers, makers en verkopers binnen een sociale marktplaats. In dit model is verificatie gescheiden van een betaald abonnement; betalen maakt je niet automatisch geverifieerd.
Bedrijven en makers moeten verificatie voltooien voordat ze producten toevoegen aan Safegram Exchange. Dit is relevant omdat handel steeds vaker plaatsvindt op plekken waar we ook communiceren. Het doel is niet om alle fraude uit te bannen, maar om impersonatie moeilijker te maken en verantwoording duidelijker te beleggen voordat er geld wordt overgemaakt.
Functies in Safegram worden beschreven op basis van hun status (live, beta of gepland). Geplande concepten zoals SafePay worden pas als live escrow-service gepresenteerd wanneer de architectuur en juridische structuur dit ondersteunen.
De nieuwe vaardigheid: onafhankelijke online oplichting verificatie
Het meest opvallende cijfer is misschien niet die 85% die verdachte berichten ontvangt, maar de slechts 15% die de legitimiteit daadwerkelijk controleert. Daar moet de nieuwe digitale gewoonte ontstaan.
- Vóór het invoeren van betaalgegevens: zoek de verkoper onafhankelijk op.
- Vóór het wijzigen van bankgegevens van leveranciers: bel het bekende contactpersoon.
- Vóór het reageren op een accountwaarschuwing: open de officiële app direct.
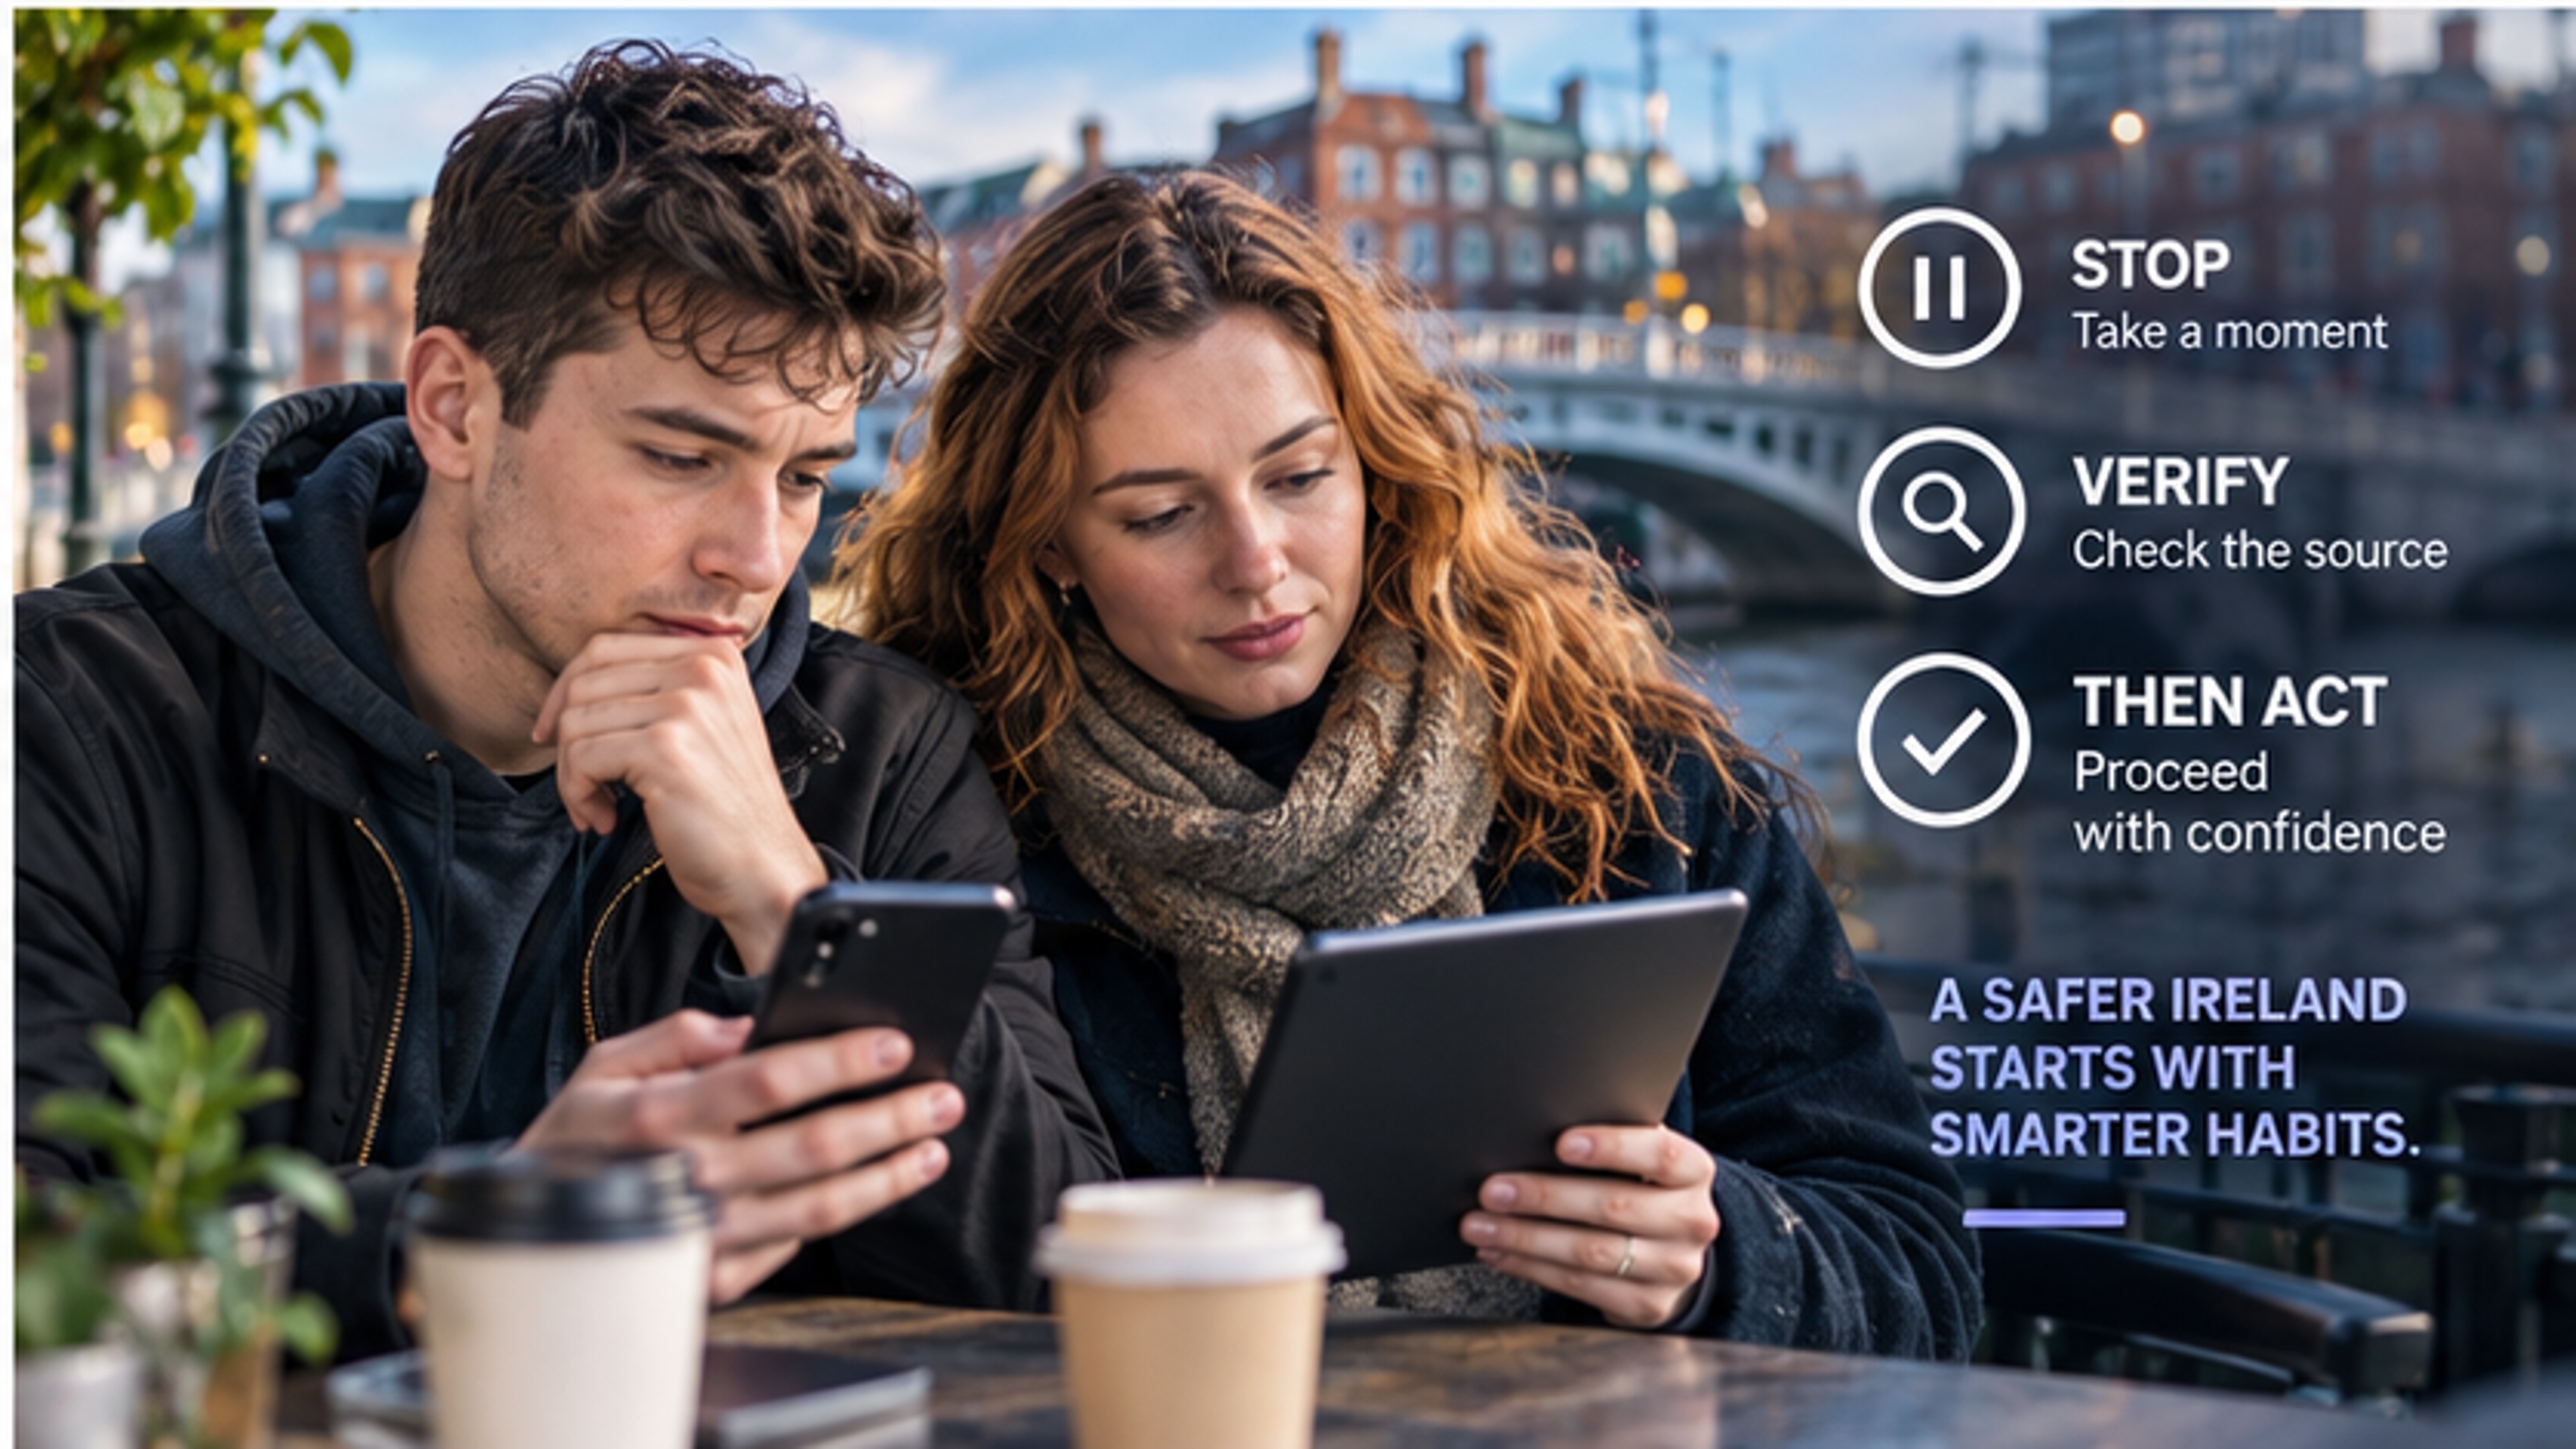
Een simpele gewoonte kan social engineering onderbreken: stop, controleer de bron onafhankelijk, en handel dan pas.
STOP. CONTROLEER. HANDEL.
Dit vereist geen expertkennis, maar een kleine gedragsverandering die werkt tegen AI fraude, phishing, smishing en vishing. De toekomst van online veiligheid Ierland wordt niet gebouwd op angst, maar op het makkelijker maken om authenticiteit te bewijzen.
Veelgestelde vragen
Waarom is oplichting steeds moeilijker te herkennen?
Fraudeurs kopiëren branding en gebruiken AI voor foutloze taal en professionele afbeeldingen. Visuele afwerking is daardoor een minder betrouwbaar signaal van legitimiteit dan voorheen.
Hoe vaak komt verdachte communicatie voor in Ierland?
Volgens FraudSMART krijgt 85% van de Ierse volwassenen minstens maandelijks te maken met verdachte telefoontjes, sms-berichten of e-mails.
Hoeveel mensen controleren onafhankelijk verdachte websites?
Slechts 15% van de mensen die verdachte berichten ontvangen, controleert daadwerkelijk of het genoemde bedrijf of de website legitiem is.
Wat moet ik doen voordat ik op een verdachte link klik?
Vertrouw niet op de link in het bericht. Zoek de organisatie onafhankelijk op via de officiële website of een bekend telefoonnummer om het verzoek te verifiëren.
Garandeert een geverifieerd bedrijf een veilige aankoop?
Nee. Verificatie vermindert het risico op impersonatie oplichting door te bevestigen wie er achter een account zit, maar het is geen garantie voor productkwaliteit of elke toekomstige transactie.
Hoe kunnen Ierse mkb-bedrijven zich beschermen tegen factuur omleiding fraude?
Gebruik vaste verificatieprocedures voor wijzigingen in bankgegevens, controleer verzoeken via bekende contactgegevens en train personeel om verdachte, urgente verzoeken te pauzeren.
Hoe pakt Safegram verificatie aan?
Safegram scheidt verificatie van abonnementen. Bedrijven en creators moeten geverifieerd zijn via Didit voordat ze producten aanbieden op Safegram Exchange. Identiteitsbewijzen worden nooit door Safegram zelf opgeslagen.
Bronvermeldingen
Banking & Payments Federation Ireland / FraudSMART — Onderzoek naar consumentenblootstelling aan fraude en AI-perceptie.
Competition and Consumer Protection Commission (CCPC) — Waarschuwing over Dublin Zoo impersonatie en advies over onafhankelijke verificatie.
Banking & Payments Federation Ireland / FraudSMART — Cijfers over mkb-verliezen en factuur omleiding fraude.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.