Verifica truffe online e frode AI: guida sicurezza Irlanda
Le truffe digitali oggi sembrano reali: scopri come la frode AI sta cambiando il panorama della sicurezza online in Irlanda e come proteggerti con la verifica Safegram.
Per anni, i consigli anti-truffa sono stati semplici: cerca errori ortografici, link sospetti, grafica amatoriale e messaggi che "sembrano finti". Questi indizi contano ancora, ma non sono più sufficienti. Una nuova ricerca condotta in Irlanda mostra come le comunicazioni sospette siano diventate parte della vita digitale quotidiana, mentre la frode AI e le truffe di impersonificazione rendono i messaggi fraudolenti sempre più curati. La risposta pratica non è il panico, ma un'abitudine più intelligente: ferma, verifica, agisci. La prevenzione frodi oggi passa per la fiducia digitale.
Punti chiave
- Secondo FraudSMART, l'85% degli adulti irlandesi riceve chiamate, SMS, e-mail o contenuti online sospetti almeno mensilmente, mentre il 51% dichiara di vederne più che in passato.
- Uno su dieci intervistati ha ammesso di aver cliccato su un link in un SMS o in una e-mail prima di rendersi conto della sospettosità.
- Uno su quattro ha affermato che le comunicazioni sospette apparivano generate dal computer o artificiali, evidenziando come la frode AI sia parte del problema.
- Solo il 15% ha verificato se l'azienda o il sito web citato nel messaggio sospetto fosse legittimo.
- Il CCPC ha allertato i consumatori irlandesi su falsi post social e siti fraudolenti che impersonano organizzazioni note, dimostrando che il branding riconoscibile non è più prova di autenticità.
- La verifica deve essere intesa come un'abitudine e un segnale di fiducia, non come una garanzia assoluta di sicurezza per ogni transazione.
I vecchi campanelli d'allarme stanno svanendo
Le ultime ricerche sulla sicurezza online in Irlanda catturano un cambiamento che molti già percepiscono.
Le truffe non sono più messaggi bizzarri occasionali facili da scartare. FraudSMART, l'iniziativa di sensibilizzazione guidata dalla Banking & Payments Federation Ireland, afferma che l'85% degli adulti irlandesi si imbatte in comunicazioni sospette almeno una volta al mese.
Oltre la metà degli intervistati ritiene che queste minacce siano in aumento.
Questo conta perché il volume stesso crea rischio. Quando si ricevono quotidianamente notifiche di consegna, messaggi bancari, avvisi sull'account e promozioni false, il messaggio fraudolento non deve essere perfetto. Gli basta arrivare in un momento in cui la persona è impegnata, distratta o in attesa di qualcosa di simile.
La stessa ricerca ha rilevato che una persona su dieci ha cliccato su un link prima di accorgersi del pericolo. Questo non dimostra che i consumatori siano negligenti, ma che il design delle truffe sta sfruttando i comportamenti normali.
Per anni ci siamo concentrati su segnali evidenti: cattiva ortografia, grammatica errata, mittenti sconosciuti. Questi indizi restano utili, ma sono sempre più incompleti.
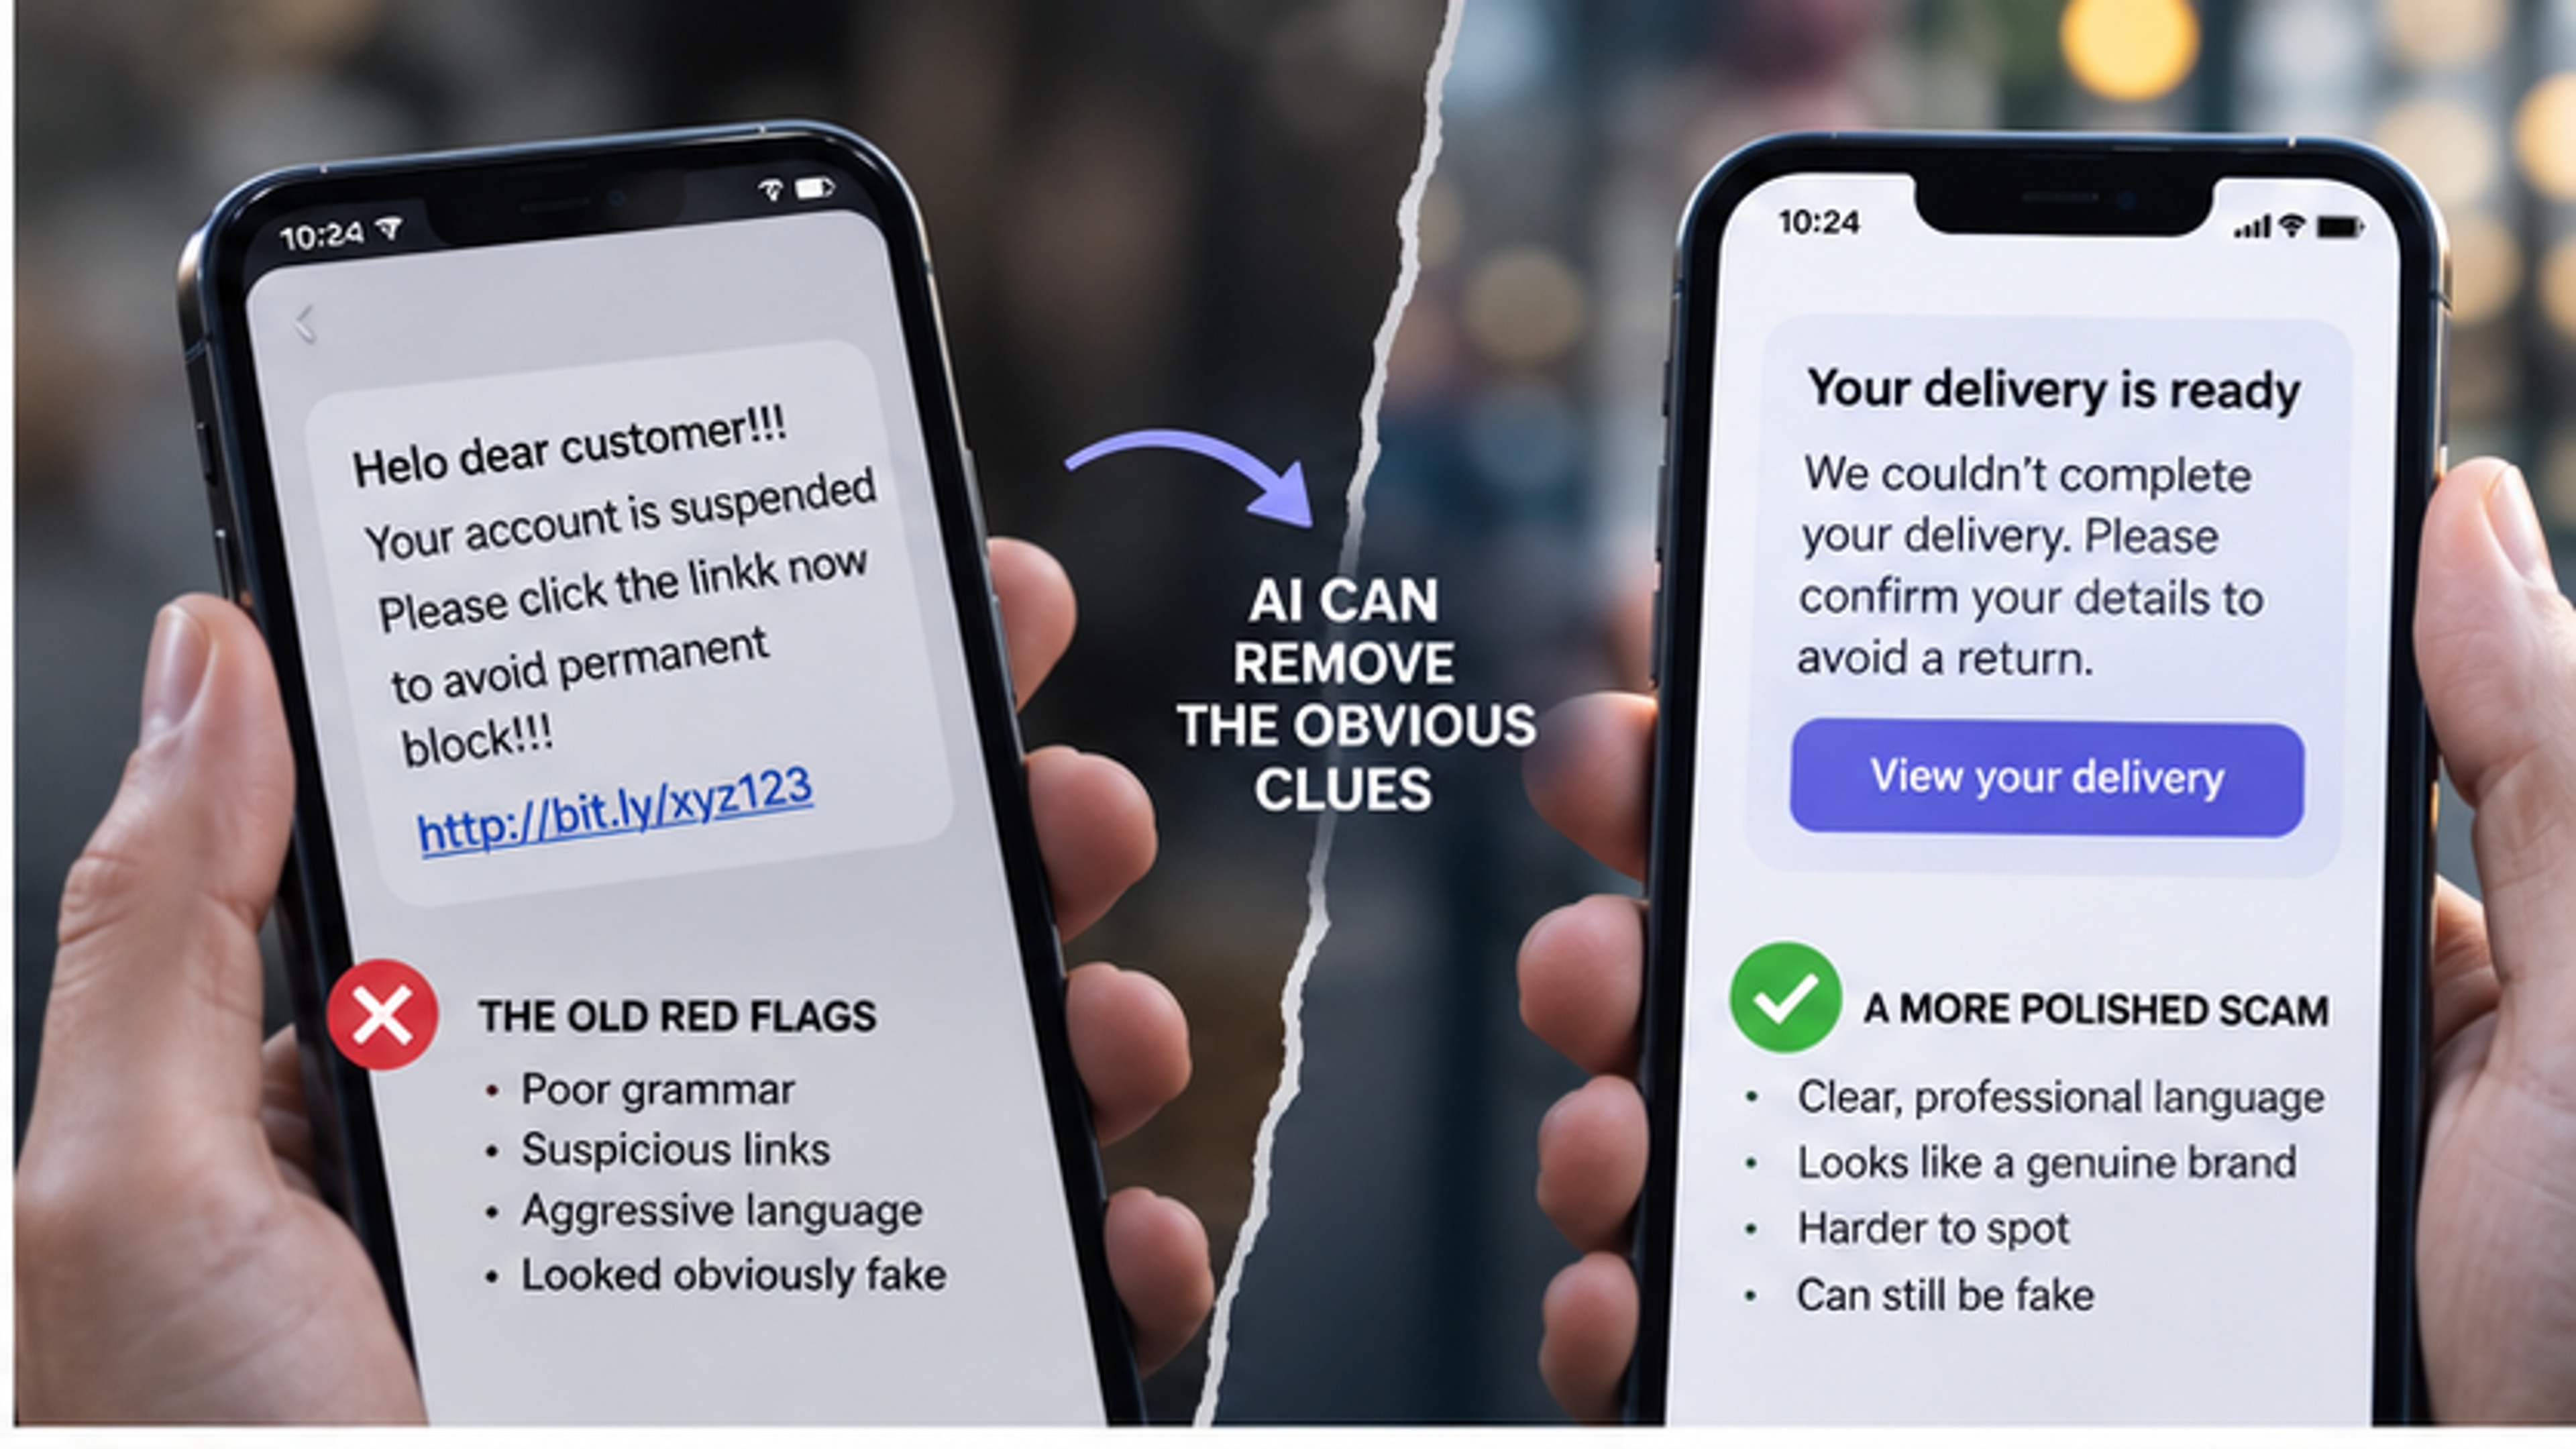
L'intelligenza artificiale può migliorare grammatica, design e presentazione, indebolendo gli indizi visivi su cui un tempo facevamo affidamento.
L'IA può eliminare gli indizi evidenti
Un intervistato su quattro nella ricerca FraudSMART ha dichiarato che le comunicazioni sospette sembravano generate artificialmente.
La frode AI rende gli attacchi più scalabili e raffinati. Può correggere la grammatica, creare immagini di prodotti convincenti, imitare il linguaggio professionale del servizio clienti e generare messaggi personalizzati. Il risultato è cruciale: l'aspetto professionale non è più un test di fiducia affidabile.
- Un messaggio di phishing può avere un'ortografia impeccabile.
- Un negozio falso può avere un design pulito.
- Un account social clonato può usare foto dall'aspetto autentico.
- Una truffa di impersonificazione può copiare l'identità visiva di un ente reale.
Più internet diventa curato, meno l'estetica serve come prova.
Il caso dello Zoo di Dublino: la fiducia presa in prestito
L'avviso del CCPC sulle promozioni false che impersonano lo Zoo di Dublino è l'esempio perfetto. Il regolatore ha avvertito di post social con immagini di brand contraffatte e link fraudolenti, offrendo regali o pacchetti promozionali che richiedevano solo un piccolo pagamento per la spedizione.
La richiesta sembra innocua perché l'importo è minimo. Il vero meccanismo è la fiducia presa in prestito. La truffa non deve convincerti da zero; usa un nome che già conosci e un formato social familiare.
Lo stesso modello viene usato contro banche, corrieri, enti pubblici e creator. Un logo noto non è prova che l'account appartenga all'organizzazione. Un post sponsorizzato non è prova che il venditore sia legittimo. Un sito con un nome "irlandese" non prova che l'attività sia in Irlanda.
Per questo la domanda più sicura sta passando da "Sembra vero?" a "Posso verificare chi c'è dietro in modo indipendente?"
La verifica Safegram: un'abitudine, non solo un badge
La protezione più forte avviene spesso al di fuori del messaggio sospetto stesso.
Invece di cliccare sul link, cerca l'organizzazione in modo indipendente. Invece di chiamare il numero nel messaggio, usa quello ufficiale sul sito o sull'app. Invece di fidarti di una richiesta di pagamento perché l'e-mail sembra familiare, conferma attraverso un secondo canale.
Questo è il cambio di comportamento alla base della regola semplice:
Ferma. Verifica. Agisci.
È deliberatamente più lento della truffa. La frode spesso dipende dall'urgenza: il pacco è in attesa, l'account verrà chiuso, la fattura deve essere pagata ora. La verifica interrompe questo ritmo.
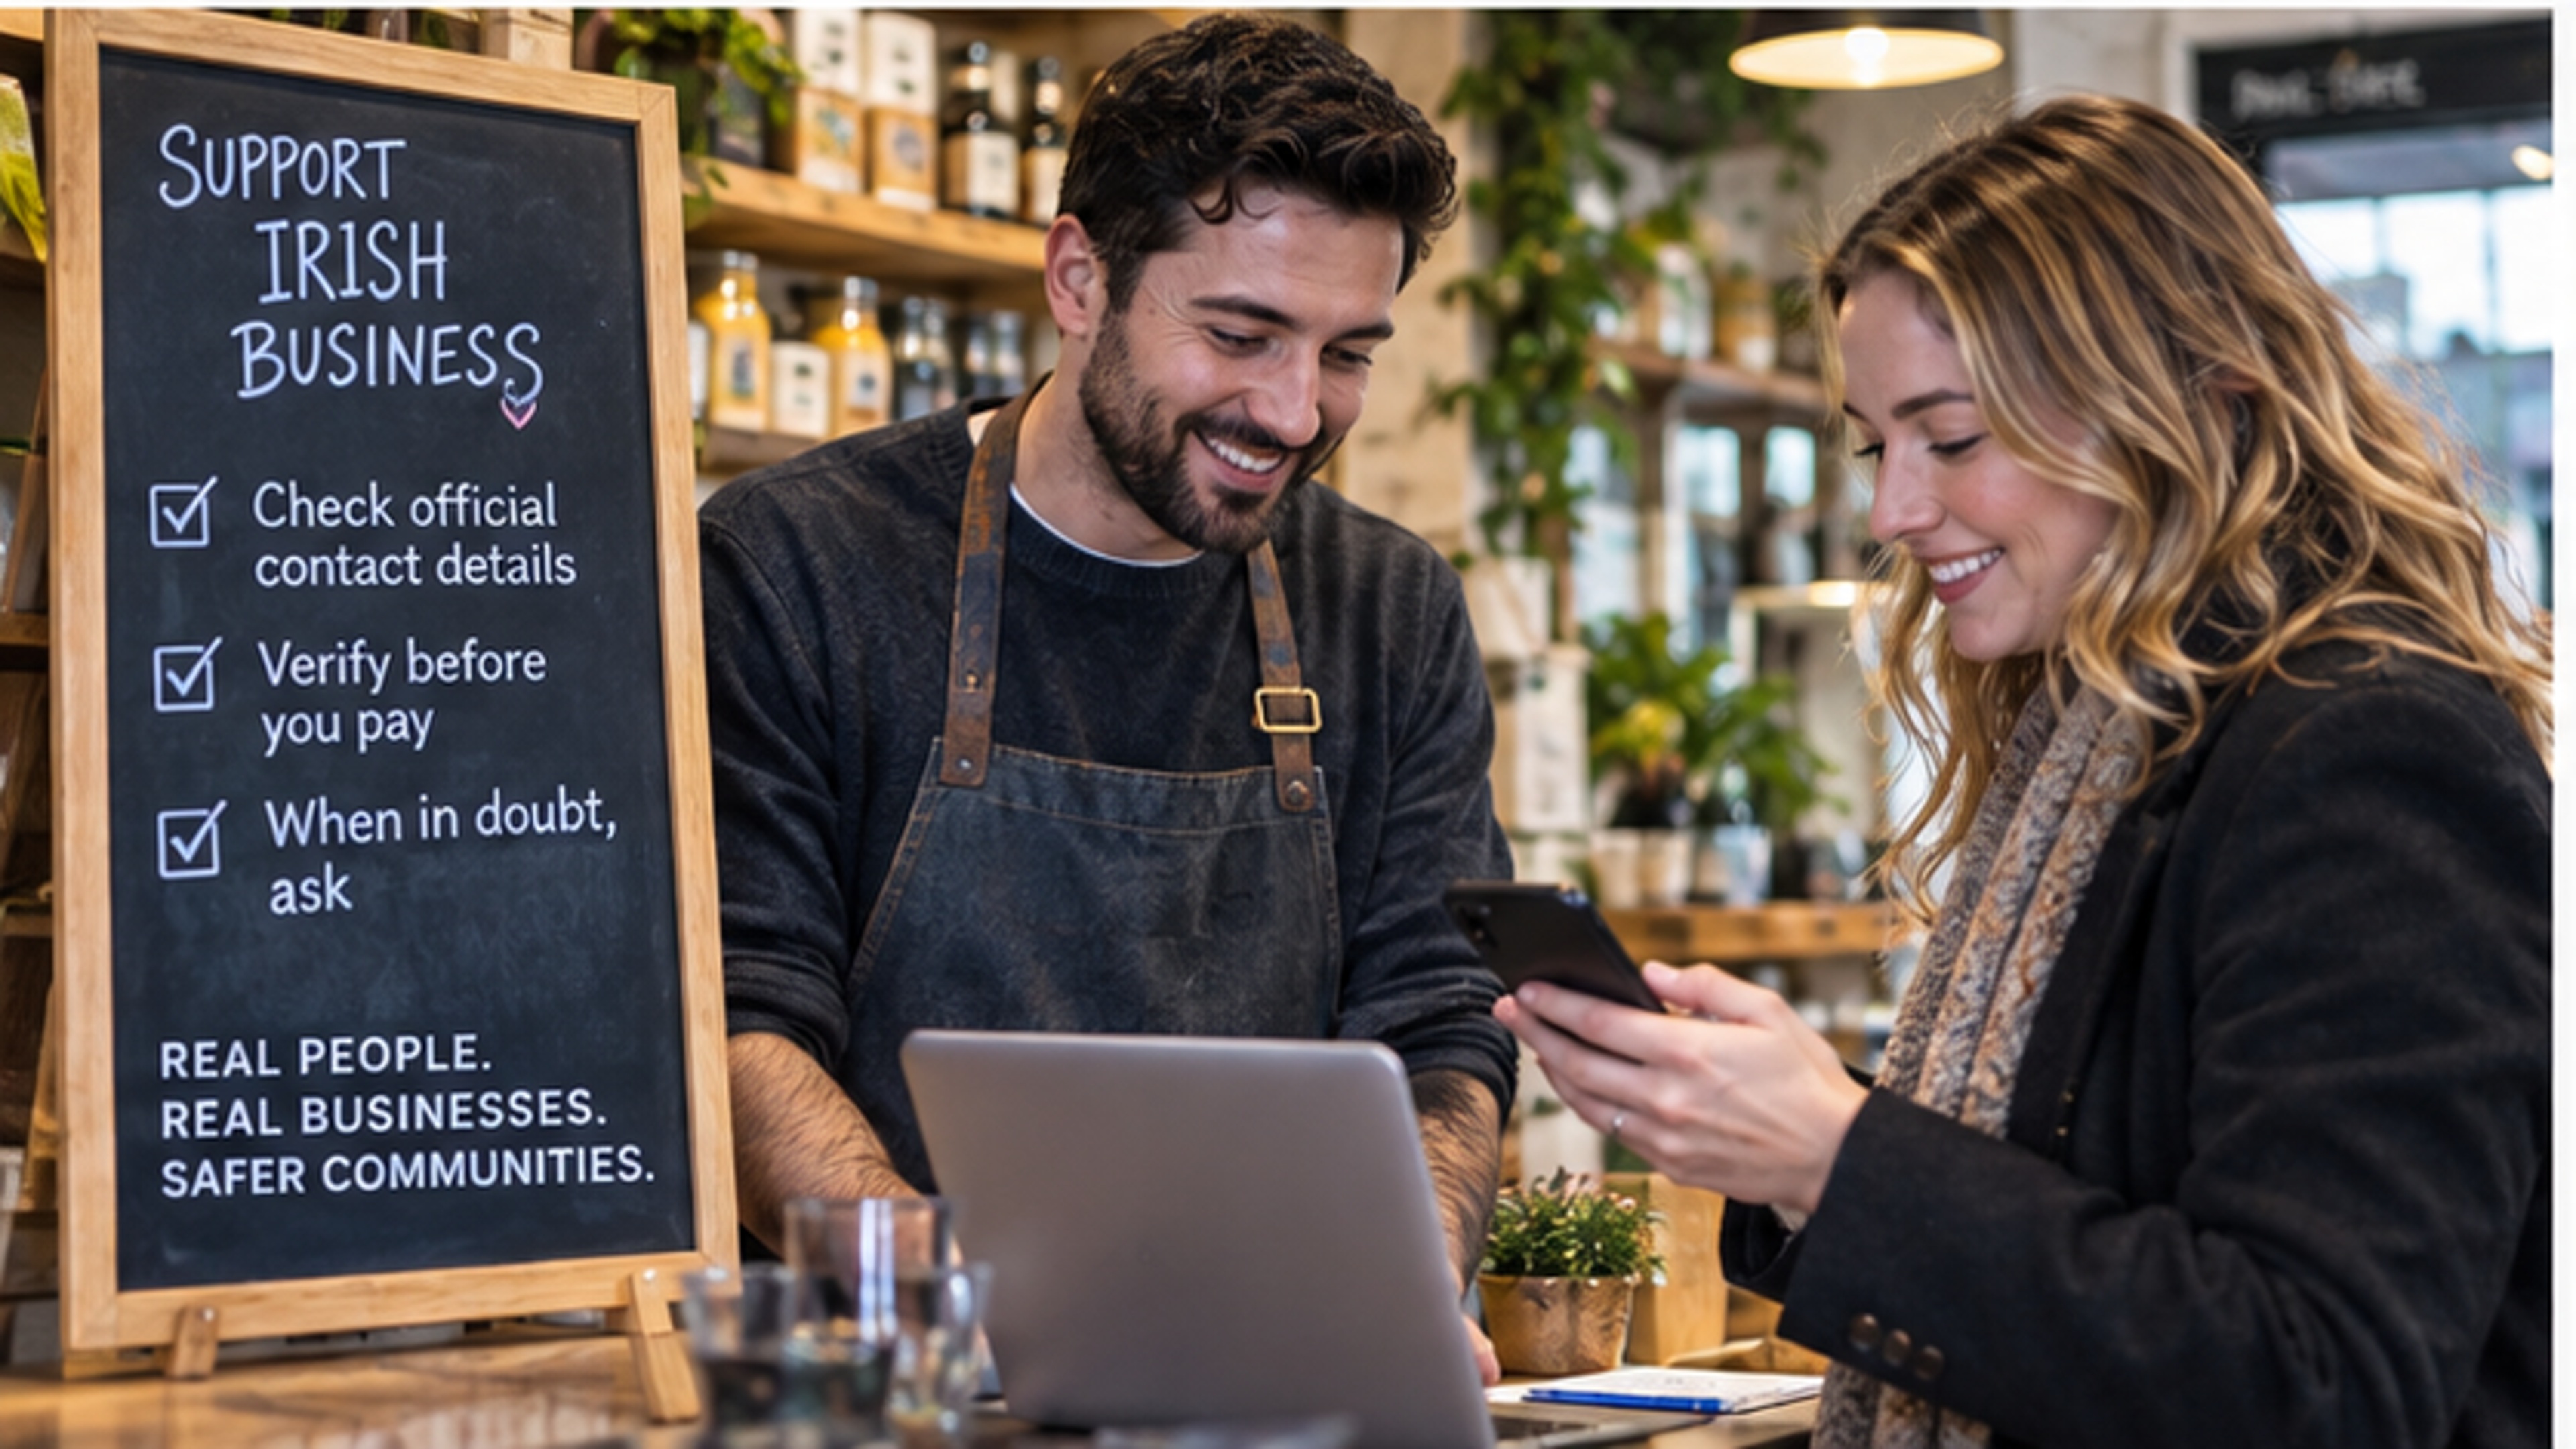
La verifica indipendente è sempre più importante prima di modificare i dati di pagamento o acquistare da un venditore sconosciuto.
Anche le aziende hanno bisogno di abitudini di verifica
I consumatori non sono gli unici bersagli. FraudSMART riferisce che le PMI irlandesi hanno perso 18,9 milioni di euro in due anni a causa di truffe via e-mail, con perdite medie superiori a 22.000 euro per incidente.
La truffa di reindirizzamento fatture rimane particolarmente pericolosa. Un fornitore sembra inviare un'e-mail dicendo che i suoi dati bancari sono cambiati. Se la modifica viene accettata senza un controllo indipendente, i pagamenti futuri vengono dirottati su un conto controllato dal truffatore.
La protezione è semplice: le modifiche importanti devono essere confermate usando contatti già in archivio, non quelli contenuti nella richiesta.
Cosa dovrebbe e non dovrebbe significare "Verificato"
La verifica Safegram sta diventando essenziale, ma il termine non va frainteso. Un'identità verificata o un'azienda verificata non garantisce che ogni azione futura sia sicura. Un venditore genuino può comunque violare le regole.
La verifica funziona meglio quando risponde a una domanda precisa: cosa ha controllato la piattaforma? Ad esempio, la conferma dei dettagli di contatto, dell'identità tramite Didit (senza memorizzare biometria), o della registrazione aziendale. Questo riduce l'impersonificazione e rafforza la responsabilità, ma non è una garanzia assoluta sulla qualità del servizio.
L'approccio di Safegram
Il modello di Safegram si basa su utenti, creator e venditori verificati all'interno di un marketplace sociale.
A differenza di altri social, Safegram separa la verifica dallo stato di abbonamento a pagamento: pagare un piano non rende automaticamente un account verificato. Inoltre, le aziende devono completare la verifica prima di aggiungere prodotti su Safegram Exchange.
L'obiettivo non è eliminare le truffe (impossibile), ma rendere l'impersonificazione più difficile e la fiducia digitale più facile da valutare. Eventuali funzioni come SafePay devono essere considerate in fase di sviluppo (beta o pianificate) a meno di comunicazioni ufficiali sul lancio della struttura legale di deposito a garanzia.
La nuova competenza: la verifica indipendente
Il dato più eclatante di FraudSMART non è l'85% di esposizione alle truffe, ma il fatto che solo il 15% verifichi l'identità della fonte. Qui deve nascere la nuova abitudine digitale.
Prima di inserire i dati di pagamento, trova il venditore autonomamente. Prima di cambiare i dati bancari di un fornitore, chiama il contatto noto. Prima di agire su un avviso dell'account, apri l'app ufficiale.
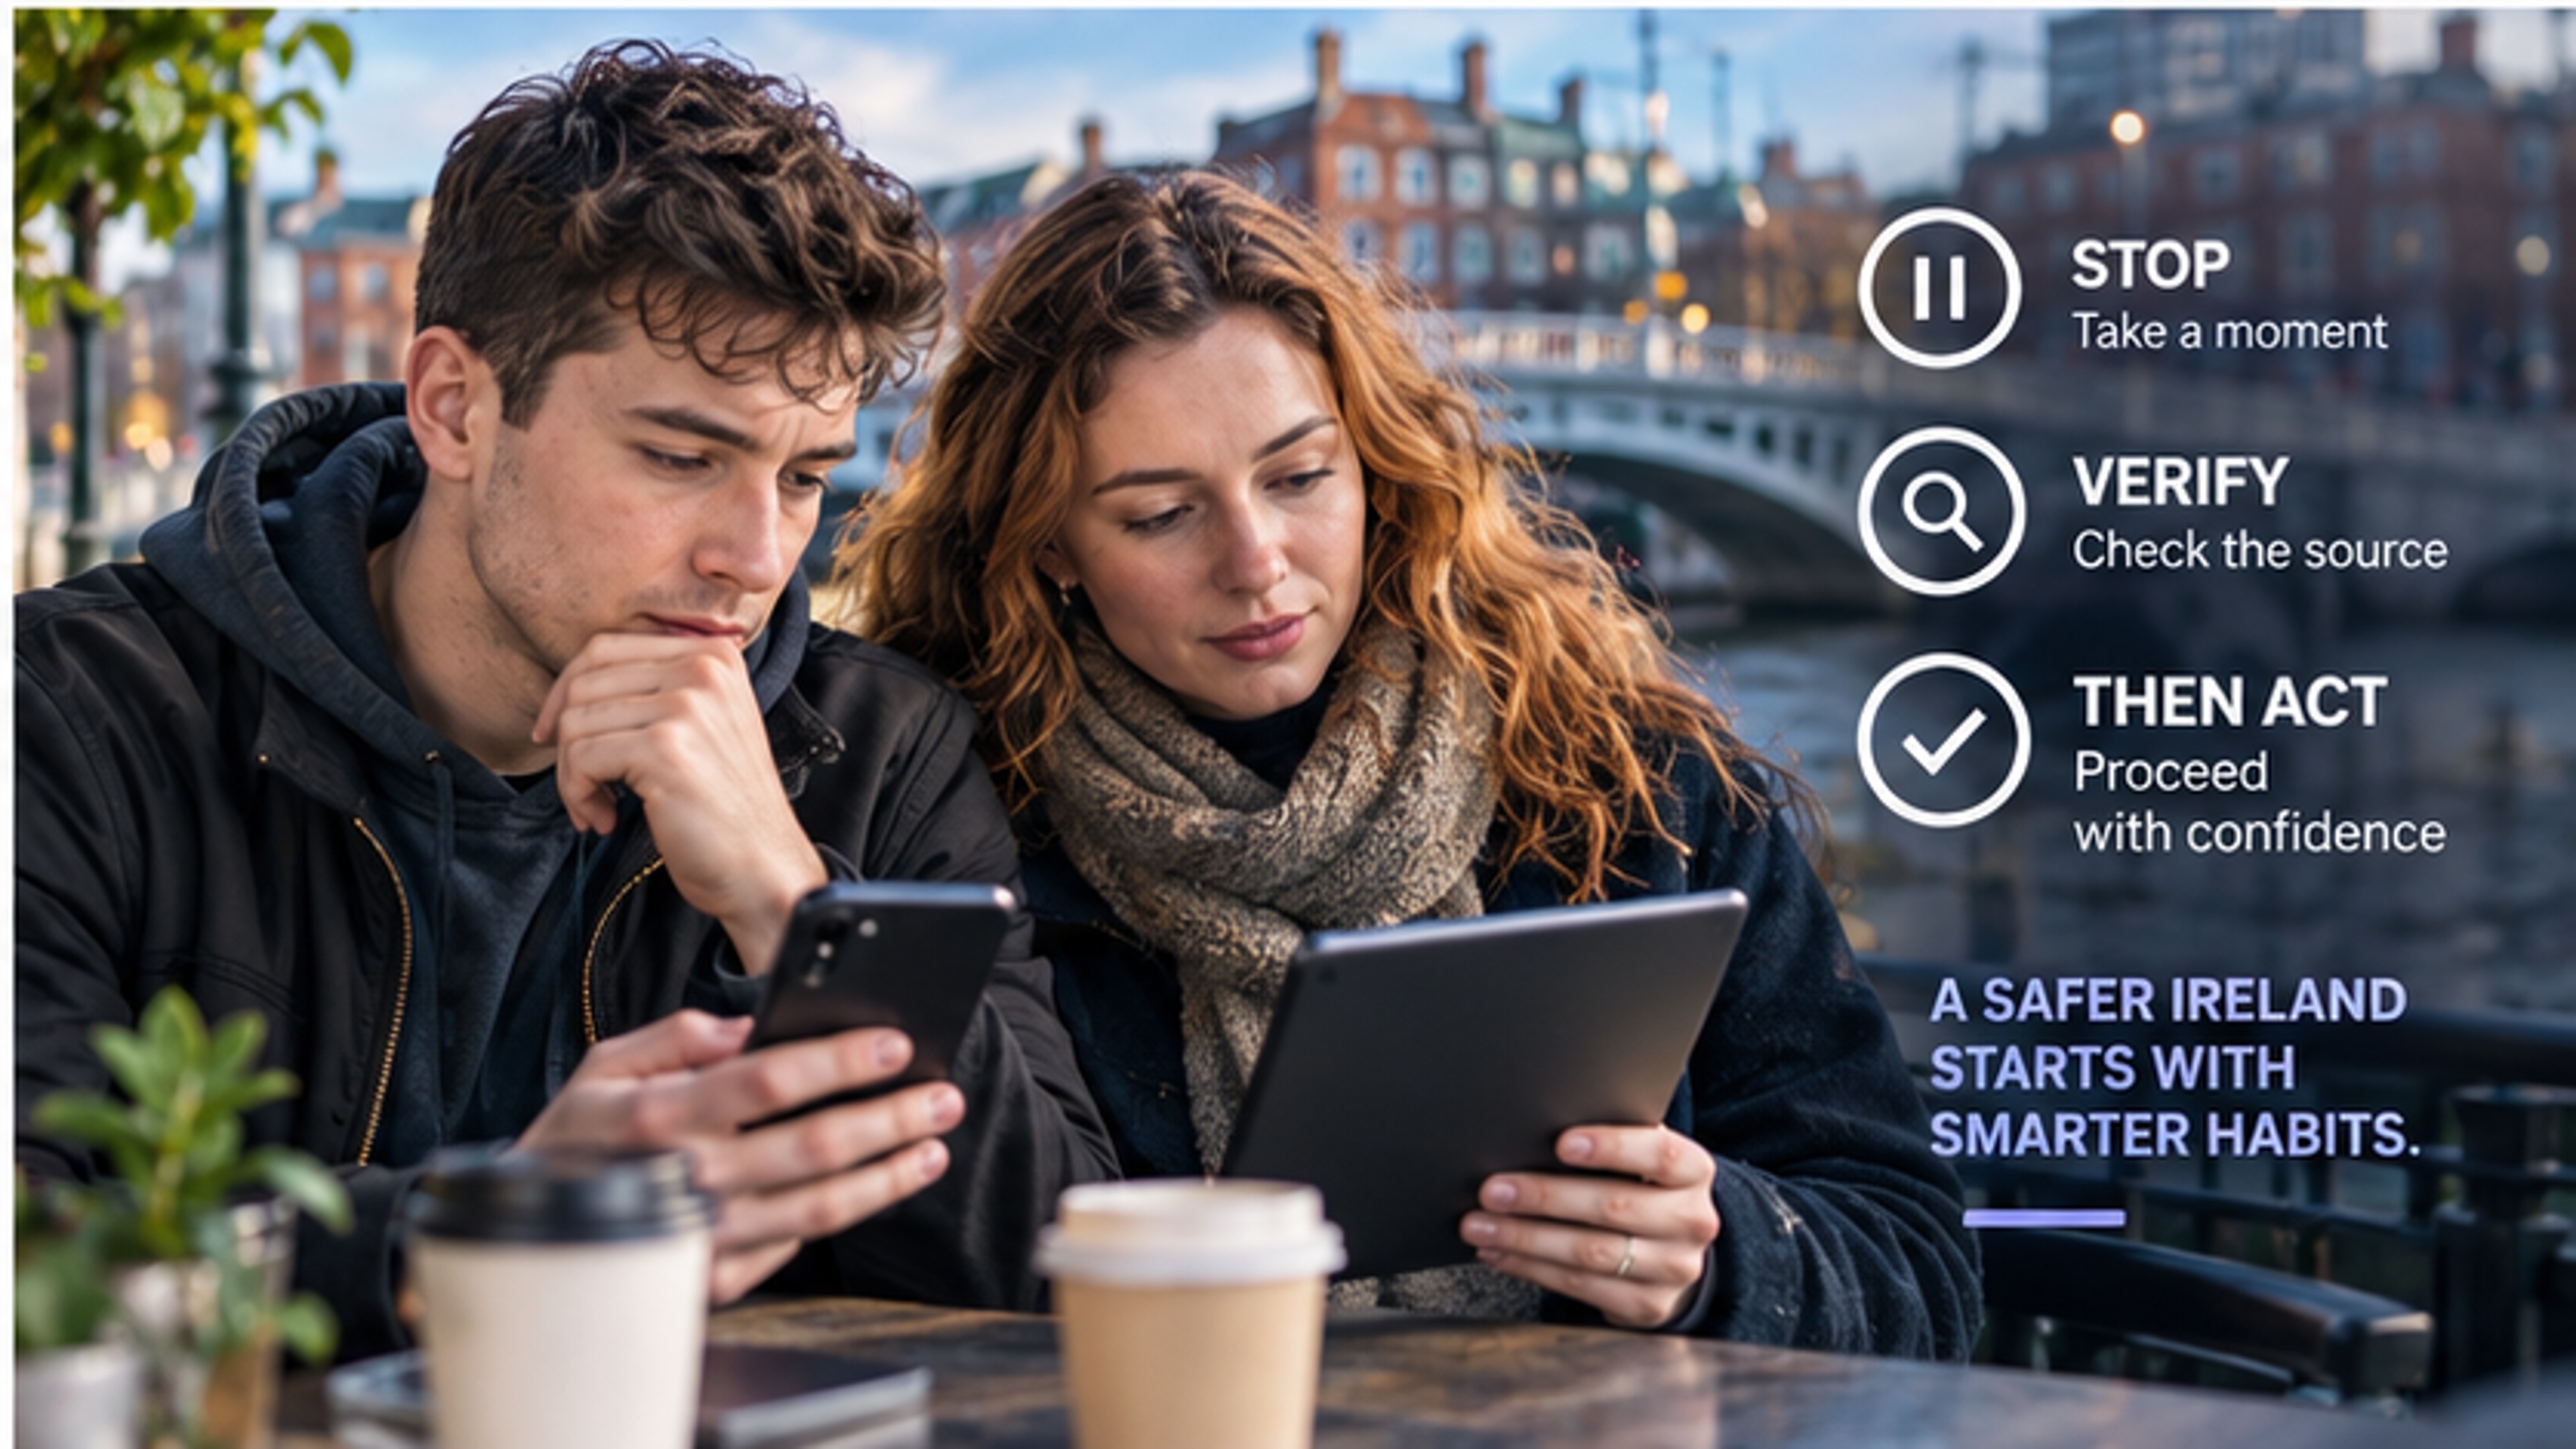
Una semplice abitudine può interrompere il social engineering: ferma, verifica la fonte, agisci.
FERMA. VERIFICA. AGISCI.
Non serve essere esperti di cybersecurity. Serve un piccolo cambio di comportamento che funziona contro il vishing, lo smishing e la frode aziendale, indipendentemente da quanto sia sofisticata l'intelligenza artificiale.
FAQ
Perché le truffe sono più difficili da individuare?
I truffatori usano template professionali, copiano il branding e sfruttano l'IA per migliorare linguaggio e immagini. La perfezione estetica non è più un segnale affidabile di legittimità.
Quanto sono comuni le comunicazioni di scam in Irlanda?
Secondo FraudSMART, l'85% degli adulti irlandesi riceve comunicazioni sospette (chiamate, SMS o e-mail) almeno una volta al mese.
Quante persone verificano siti o aziende sospette?
Solo il 15% di chi riceve comunicazioni sospette controlla in modo indipendente se l'azienda o il sito citato sia effettivamente legittimo.
Cosa dovrei fare prima di cliccare su un link sospetto?
Non cliccare. Cerca l'organizzazione tramite il suo sito ufficiale, la sua app o un numero di telefono fidato già in tuo possesso per verificare la richiesta.
Un'azienda verificata garantisce un acquisto sicuro?
No. La verifica riduce il rischio di impersonificazione e conferma l'identità del venditore, ma non può garantire la qualità del prodotto o l'esito di ogni singola transazione.
Come possono le PMI irlandesi proteggersi dalla truffa di reindirizzamento fatture?
Implementando procedure di verifica per ogni cambio di coordinate bancarie, contattando il fornitore su canali già noti e formando il personale a rallentare e sfidare richieste urgenti.
In che modo Safegram gestisce la verifica?
Il modello di Safegram separa la verifica dagli abbonamenti e richiede che aziende e creator siano verificati prima di operare su Safegram Exchange. Le identità sono gestite da Didit per garantire la privacy.
Fonti di riferimento
- Banking & Payments Federation Ireland / FraudSMART — Dati sull'esposizione dei consumatori, comportamenti di clic e percezione dell'IA.
- Competition and Consumer Protection Commission (CCPC) — Avviso sulle truffe che impersonano lo Zoo di Dublino e guida alla verifica indipendente.
- FraudSMART — Report sulle perdite delle PMI irlandesi dovute a email-related scams e frode aziendale.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.