Fraude de IA e Verificação de Golpes Online na Irlanda
Com o aumento da fraude de IA e dos golpes de impersonificação, saiba por que a verificação Safegram e o hábito de parar e verificar são vitais para a confiança digital.
Durante anos, o conselho para evitar fraudes era simples: procurar erros ortográficos, links estranhos, design amador e mensagens que parecessem falsas. Esses sinais continuam a ser importantes, mas já não são suficientes. Novos estudos na Irlanda mostram que as comunicações suspeitas fazem agora parte do quotidiano digital, enquanto a fraude de IA e os golpes de impersonificação tornam as mensagens fraudulentas muito mais polidas. A resposta prática não é o pânico, mas sim um hábito melhor para garantir a segurança online na Irlanda e a confiança digital: parar, verificar, agir. A verificação de golpes online é agora uma competência essencial.
Conclusões principais
A FraudSMART afirma que 85% dos adultos irlandeses deparam-se com chamadas, mensagens, e-mails ou conteúdos online suspeitos pelo menos uma vez por mês, enquanto 51% dizem estar a ver mais comunicações suspeitas do que anteriormente.
Um em cada dez inquiridos admitiu ter clicado num link numa mensagem ou e-mail antes de se aperceber que era suspeito.
Um em cada quatro afirmou que as comunicações suspeitas pareciam geradas por computador ou artificiais, mostrando como a IA se está a tornar parte do problema de confiança.
Apenas 15% verificaram se a empresa ou o website mencionado numa mensagem ou e-mail suspeito era legítimo.
A CCPC também alertou os consumidores irlandeses para publicações falsas em redes sociais e sites fraudulentos que se fazem passar por organizações conhecidas, provando que uma marca reconhecível já não é prova de autenticidade.
A verificação deve ser entendida como um hábito e um sinal de confiança — e não como uma garantia de que todas as transações ou contas são 100% seguras.
Os sinais de alerta tradicionais estão a enfraquecer
A investigação mais recente sobre fraudes na Irlanda capta uma mudança que muitos já sentem.
Os golpes já não são apenas mensagens estranhas ocasionais e fáceis de descartar. A FraudSMART, a iniciativa de sensibilização para a fraude liderada pela Banking & Payments Federation Ireland, afirma que 85% dos adultos na Irlanda encontram agora chamadas, SMS, e-mails ou conteúdos online suspeitos pelo menos uma vez por mês.
Mais de metade dos inquiridos afirmou que as comunicações suspeitas estão a aumentar.
Isto é relevante porque o próprio volume cria risco. Quando as pessoas recebem diariamente notificações de entrega, alertas bancários, avisos de conta, ofertas de desconto e comunicações comerciais, a mensagem fraudulenta já não precisa de ser perfeita. Só precisa de chegar num momento em que a pessoa esteja ocupada, distraída ou à espera de algo semelhante.
A mesma investigação revelou que uma em cada dez pessoas clicou num link suspeito antes de se aperceber do perigo.
Isto não prova que os consumidores sejam descuidados. Prova, sim, que o design do golpe está a explorar comportamentos normais.
Durante anos, os conselhos públicos focaram-se em sinais óbvios: má ortografia, gramática estranha, remetentes desconhecidos e links invulgares.
Essas pistas continuam úteis, mas são cada vez mais incompletas.
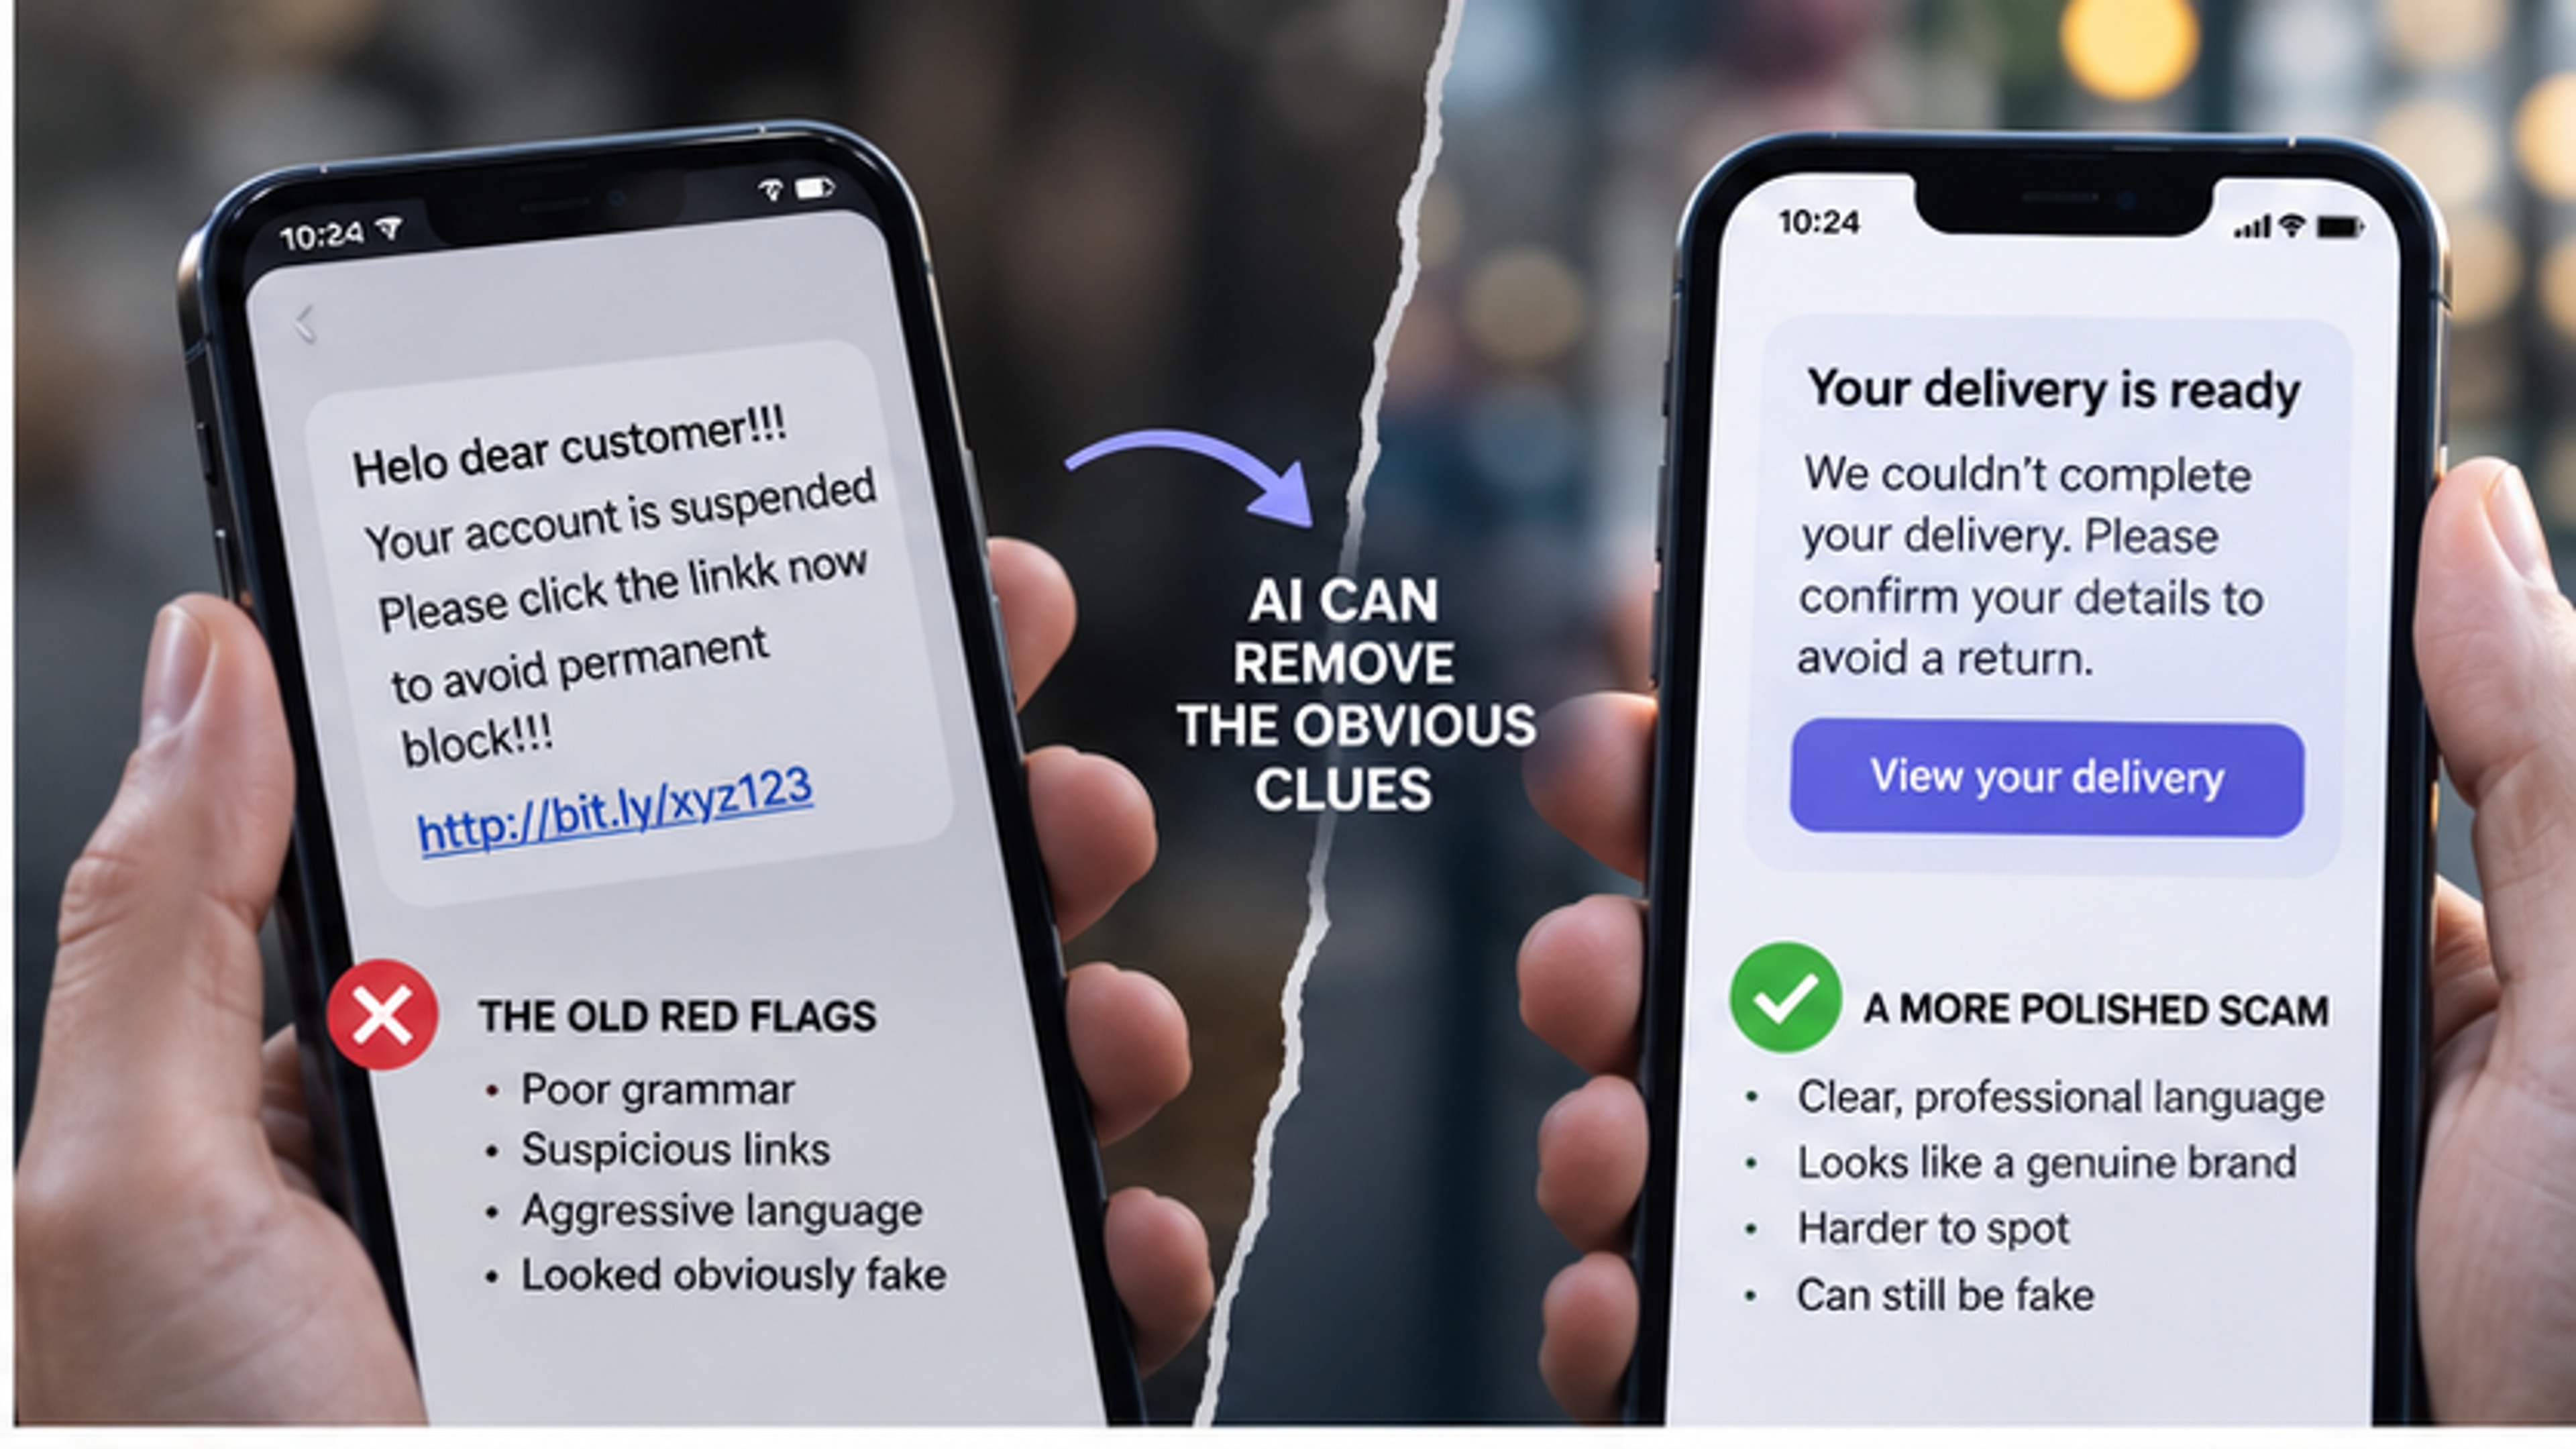
A IA pode melhorar a gramática, o design e a apresentação, enfraquecendo as pistas visuais em que as pessoas confiavam anteriormente.
A IA consegue remover as pistas óbvias
Um em cada quatro inquiridos no estudo da FraudSMART afirmou que as comunicações suspeitas pareciam geradas por inteligência artificial.
A IA generativa torna a fraude mais escalável e refinada. Pode corrigir a gramática, criar imagens de produtos convincentes, imitar a linguagem profissional de apoio ao cliente e gerar mensagens personalizadas que ajudam os burlões a adaptar o mesmo golpe a diferentes públicos.
O resultado é claro: "parecer profissional" já não pode ser o único teste de confiança.
Uma mensagem de golpe pode ter a ortografia correta.
Uma loja falsa pode ter um design impecável.
Uma conta social clonada pode usar fotografias que parecem genuínas.
Uma promoção falsa pode copiar a identidade visual de uma organização real.
Um e-mail fraudulento pode parecer calmo, competente e familiar.
Quanto mais polida se torna a internet, menos útil é o aspeto visual como prova de autenticidade.
O aviso do Zoo de Dublin mostra como a confiança pode ser "emprestada"
O alerta recente da CCPC sobre promoções falsas que usam o nome do Zoo de Dublin é um excelente exemplo deste novo problema.
O regulador alertou os consumidores para publicações nas redes sociais com imagens de marca falsas e links fraudulentos, incluindo ofertas de presentes ou pacotes promocionais que exigiam apenas um pequeno pagamento de portes.
O pedido pode parecer inofensivo porque o valor é baixo.
O verdadeiro mecanismo é a confiança emprestada.
O burlão não precisa de convencer alguém a confiar numa empresa desconhecida do zero. Utiliza um nome que as pessoas já conhecem, uma identidade visual que reconhecem e um formato de redes sociais familiar.
Este modelo pode ser usado contra retalhistas, empresas de entregue, bancos, organismos públicos e criadores.
Um logótipo conhecido não é prova de que a conta pertence à organização.
Um post patrocinado não é prova de que o vendedor é legítimo.
Um website com um nome que soa a irlandês não é prova de que o negócio é local.
Um grande número de seguidores não é prova de que a conta é genuína.
É por isto que a pergunta de segurança está a mudar de "Isto parece real?" para "Consigo verificar de forma independente quem está por trás disto?"
A verificação é um hábito, não apenas um selo
A proteção mais forte acontece frequentemente fora da própria mensagem suspeita.
Em vez de clicar no link, pesquise a organização de forma independente.
Em vez de ligar para o número na mensagem, utilize o número publicado no site oficial ou na app da organização.
Em vez de confiar num pedido de pagamento porque o e-mail parece familiar, confirme-o através de um segundo canal.
Em vez de tratar um selo ou logótipo como prova, procure entender exatamente o que foi verificado.
Esta é a mudança comportamental por trás da regra simples:
Parar.
Verificar.
Depois, agir.
É deliberadamente um processo mais lento do que o golpe.
A fraude depende frequentemente da urgência: a sua encomenda está à espera, a conta será encerrada, a oferta termina hoje, a fatura tem de ser paga agora.
A verificação quebra esse ritmo.
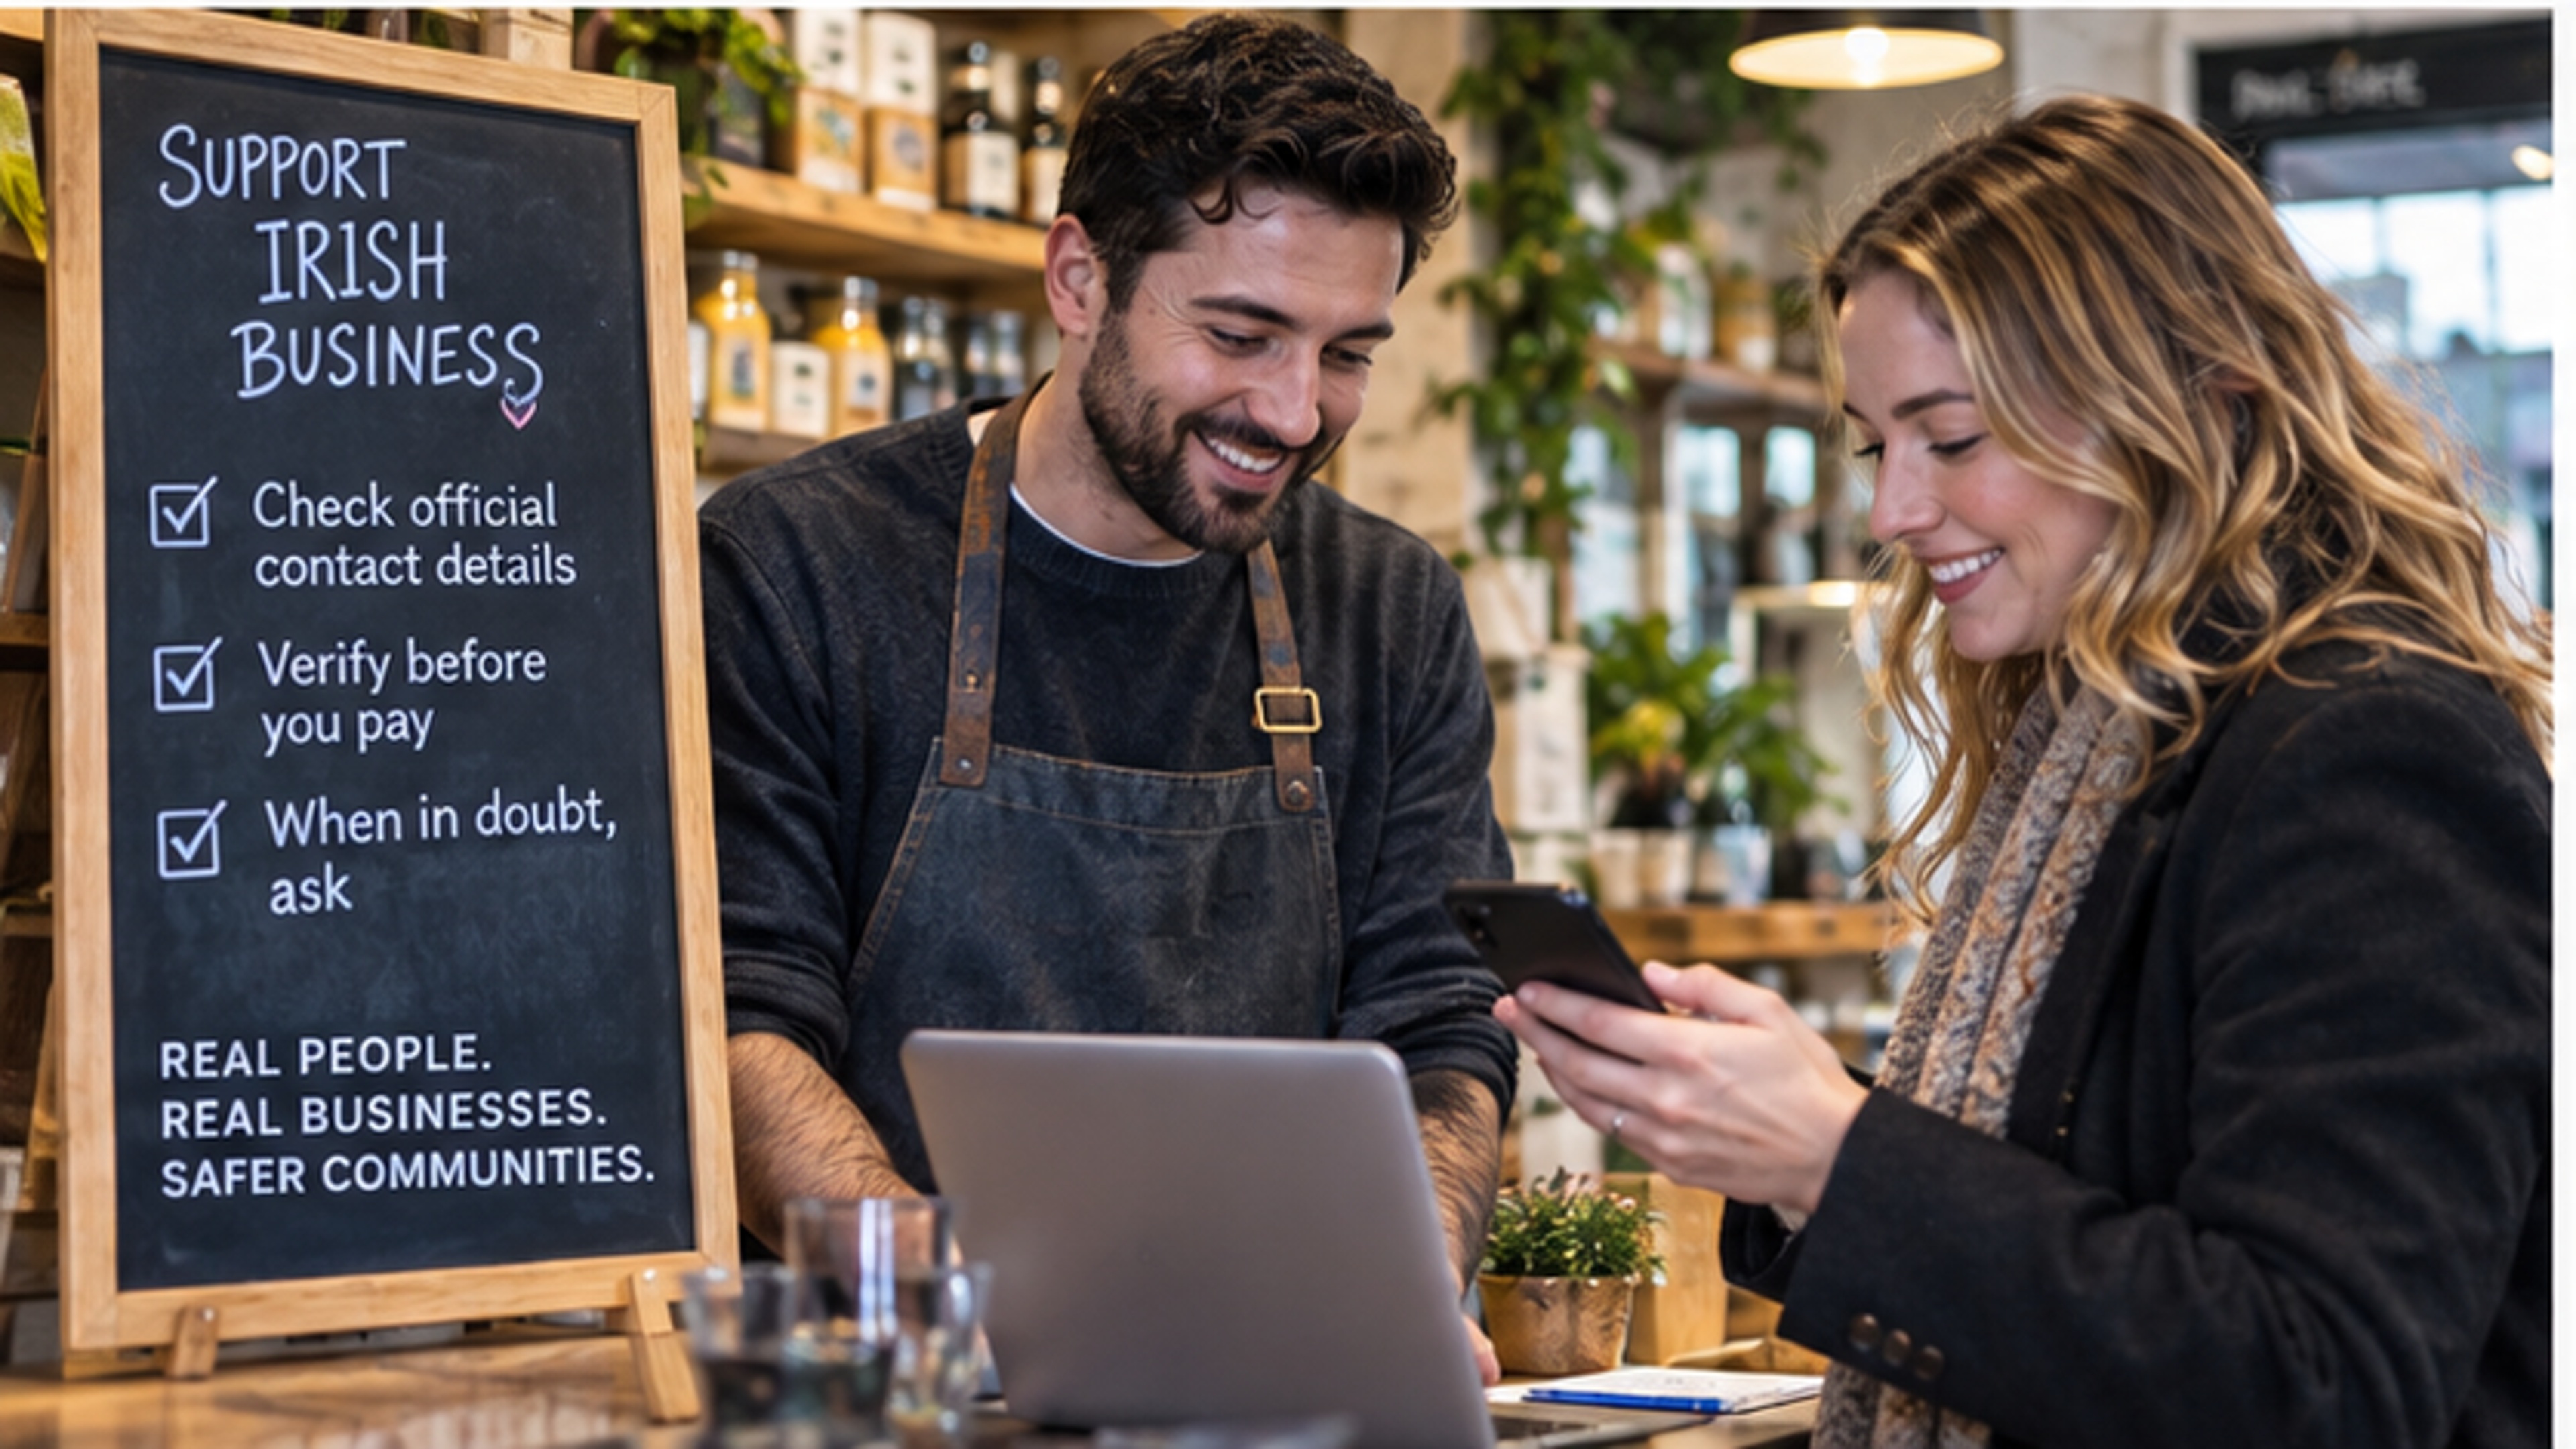
A verificação independente é cada vez mais importante antes de alterar dados de pagamento ou comprar a um vendedor desconhecido.
As empresas também precisam de hábitos de verificação
Os consumidores não são os únicos alvos.
A FraudSMART relata que as PME irlandesas perderam 18,9 milhões de euros através de esquemas relacionados com e-mail num período de dois anos, com perdas médias superiores a 22.000 euros por incidente.
O golpe de redirecionamento de faturas continua a ser particularmente perigoso porque se assemelha a uma comunicação comercial normal.
Um fornecedor parece enviar um e-mail dizendo que os seus dados bancários mudaram.
O e-mail pode usar o nome correto da empresa e o estilo de contacto habitual.
Se a alteração for aceite sem uma verificação independente, os pagamentos legítimos futuros podem ser redirecionados para uma conta controlada pelo burlão. A prevenção de fraudes nas empresas exige rigor.
A proteção é simples em princípio: alterações importantes devem ser validadas usando contactos fidedignos já arquivados, e não os detalhes contidos no novo pedido.
O que a "verificação" deve e não deve significar
A verificação está a tornar-se fundamental, mas a palavra pode ser mal interpretada.
Uma identidade verificada ou uma empresa verificada não significa que todas as ações futuras dessa conta sejam seguras.
Uma empresa legítima pode prestar um mau serviço.
Uma conta verificada pode ser comprometida.
A verificação funciona melhor quando responde a uma pergunta específica: o que é que a plataforma validou?
Por exemplo, uma plataforma pode ter confirmado dados de contacto, documentos de identidade ou o registo comercial.
Isto reduz a impersonificação, mas não deve ser apresentado como uma garantia total de qualidade de serviço.
O que isto significa para a Safegram
A direção da Safegram baseia-se em utilizadores, criadores e empresas verificadas dentro de um marketplace social. A verificação Safegram é um pilar central.
O seu modelo de produto separa a verificação do estatuto de subscrição paga. Pagar um plano não torna, por si só, uma pessoa ou empresa verificada.
O modelo da Safegram também exige que empresas e criadores concluam a verificação antes de adicionarem produtos à Safegram Exchange. O objetivo é dificultar a impersonificação e criar maior responsabilidade antes de o dinheiro mudar de mãos.
Qualquer funcionalidade da Safegram deve ser descrita de acordo com o seu estado real: controlos ativos são descritos como tal; elementos em teste devem ser rotulados como beta ou planeados. Conceitos como o SafePay não devem ser descritos como serviços de custódia ativos a menos que a arquitetura de pagamentos e a estrutura legal já o suportem.
A nova competência de segurança é a verificação independente
O número mais marcante da FraudSMART pode não ser os 85% expostos a mensagens suspeitas, mas sim os apenas 15% que verificaram a legitimidade da fonte.
É nesta lacuna que um novo hábito digital deve nascer.
Antes de inserir dados de pagamento, encontre o vendedor de forma independente.
Antes de alterar dados bancários de um fornecedor, ligue para o contacto conhecido.
Antes de acreditar numa promoção de marca, verifique-a no site oficial da organização.
Um hábito simples pode interromper a engenharia social: parar, verificar a fonte de forma independente e só depois agir.
PARAR. VERIFICAR. AGIR.
Isto não exige que as pessoas se tornem especialistas em cibersegurança. Exige apenas uma pequena mudança de comportamento que funciona quer a mensagem tenha sido escrita por um humano ou gerada por IA (phishing, smishing ou vishing).
O futuro da confiança online não será construído ensinando as pessoas a ter medo de tudo, mas sim tornando a autenticidade mais fácil de provar através da verificação Safegram e de processos de identidade como o Didit (que processa a verificação de identidade sem que a Safegram armazene dados biométricos).
Frequently asked questions
Porque é que os golpes são cada vez mais difíceis de detetar?
Os burlões copiam imagens de marca, usam templates profissionais e ferramentas de IA para melhorar a linguagem e o design. O aspeto visual já não é um indicador fiável de legitimidade.
Quão comuns são as comunicações de golpes na Irlanda?
Estudos recentes indicam que 85% dos adultos na Irlanda encontram chamadas, SMS ou e-mails suspeitos pelo menos uma vez por mês.
Quantas pessoas verificam a legitimidade de empresas suspeitas?
Apenas cerca de 15% das pessoas que recebem mensagens suspeitas verificam de forma independente se a empresa ou o site é real.
O que devo fazer antes de clicar num link suspeito?
Não use o link da mensagem. Procure a organização de forma independente através do site oficial, app ou um número de contacto fidedigno para confirmar o pedido.
Uma empresa verificada garante que a compra é segura?
Não. A verificação confirma quem está por trás da conta e reduz o risco de impersonificação, mas não pode garantir a qualidade do produto ou o desfecho de todas as transações.
Como podem as PME proteger-se contra o golpe de redirecionamento de faturas?
Devem usar procedimentos de verificação rigorosos para alterações de dados bancários, confirmando os pedidos através de contactos já existentes em arquivo e nunca pelos dados enviados no novo e-mail.
Como é que a Safegram aborda a verificação?
O modelo da Safegram separa a verificação das subscrições pagas e exige que vendedores e criadores sejam verificados antes de operarem na Safegram Exchange. A identidade é validada via Didit, garantindo privacidade.
Source references
Banking & Payments Federation Ireland / FraudSMART — “Majority of consumers receiving suspicious calls, texts or emails at least once a month.”
Competition and Consumer Protection Commission (CCPC) — Aviso sobre golpes online que imitam o Zoo de Dublin.
Banking & Payments Federation Ireland / FraudSMART — Dados sobre perdas de PME em esquemas de e-mail e fraude de faturas.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.