Vérification arnaque en ligne et fraude IA : Guide Sécurité
Les arnaques deviennent indétectables grâce à l'IA. Apprenez à protéger votre identité et vos paiements avec le réflexe « Arrêter, Vérifier, Agir ».
Pendant des années, les conseils pour éviter les fraudes étaient simples : cherchez les fautes d'orthographe, les liens étranges, le design amateur ou les messages qui « ont l'air faux ». Ces indices comptent toujours, mais ils ne suffisent plus. De nouvelles recherches en Irlande montrent que les communications suspectes font désormais partie du quotidien numérique, tandis que l'IA et l'usurpation de marque rendent les messages frauduleux bien plus crédibles. La réponse pragmatique n'est pas la panique. C'est une meilleure habitude : s'arrêter, vérifier, puis agir.
Points clés à retenir
Selon FraudSMART, 85 % des adultes irlandais sont confrontés à des appels, SMS, e-mails ou contenus en ligne suspects au moins une fois par mois, et 51 % affirment en voir plus qu'auparavant.
Un répondant sur dix a admis avoir cliqué sur un lien dans un SMS ou un e-mail avant de réaliser qu'il était suspect.
Un quart des personnes interrogées estiment que les communications suspectes semblent générées par ordinateur ou artificielles, prouvant que la fraude IA devient un enjeu majeur pour la confiance numérique.
Seulement 15 % ont vérifié si l'entreprise ou le site web mentionné dans un message suspect était légitime.
La CCPC a également alerté les consommateurs irlandais sur les fausses publications sociales et les sites frauduleux usurpant l'identité d'organisations connues, prouvant que l'image de marque n'est plus une preuve d'authenticité.
La vérification Safegram doit être comprise comme une habitude et un signal de confiance — et non comme une garantie absolue de sécurité pour chaque transaction.
Les anciens signaux d'alerte s'estompent
Les recherches les plus récentes sur la sécurité en ligne en Irlande capturent un changement que beaucoup ressentent déjà.
Les escroqueries ne sont plus des messages bizarres et occasionnels faciles à ignorer. FraudSMART, l'initiative de sensibilisation menée par la Banking & Payments Federation Ireland, indique que 85 % des adultes irlandais subissent des tentatives de phishing, smishing ou vishing au moins mensuellement.
Plus de la moitié des répondants constatent une augmentation de ces communications suspectes.
Ce volume crée un risque en soi. Lorsque l'on reçoit chaque jour des notifications de livraison, des alertes bancaires, des offres de réduction et des messages professionnels, le message frauduleux n'a plus besoin d'être parfait. Il lui suffit d'arriver au moment où la personne est occupée, distraite ou attend un message similaire.
L'étude a révélé qu'une personne sur dix clique avant de réfléchir. Ce n'est pas de la négligence, c'est la preuve que le design des arnaques exploite nos comportements réflexes.
Pendant longtemps, on nous a dit de guetter les fautes de grammaire ou les logos de basse qualité. Ces indices restent utiles, mais ils sont devenus incomplets.
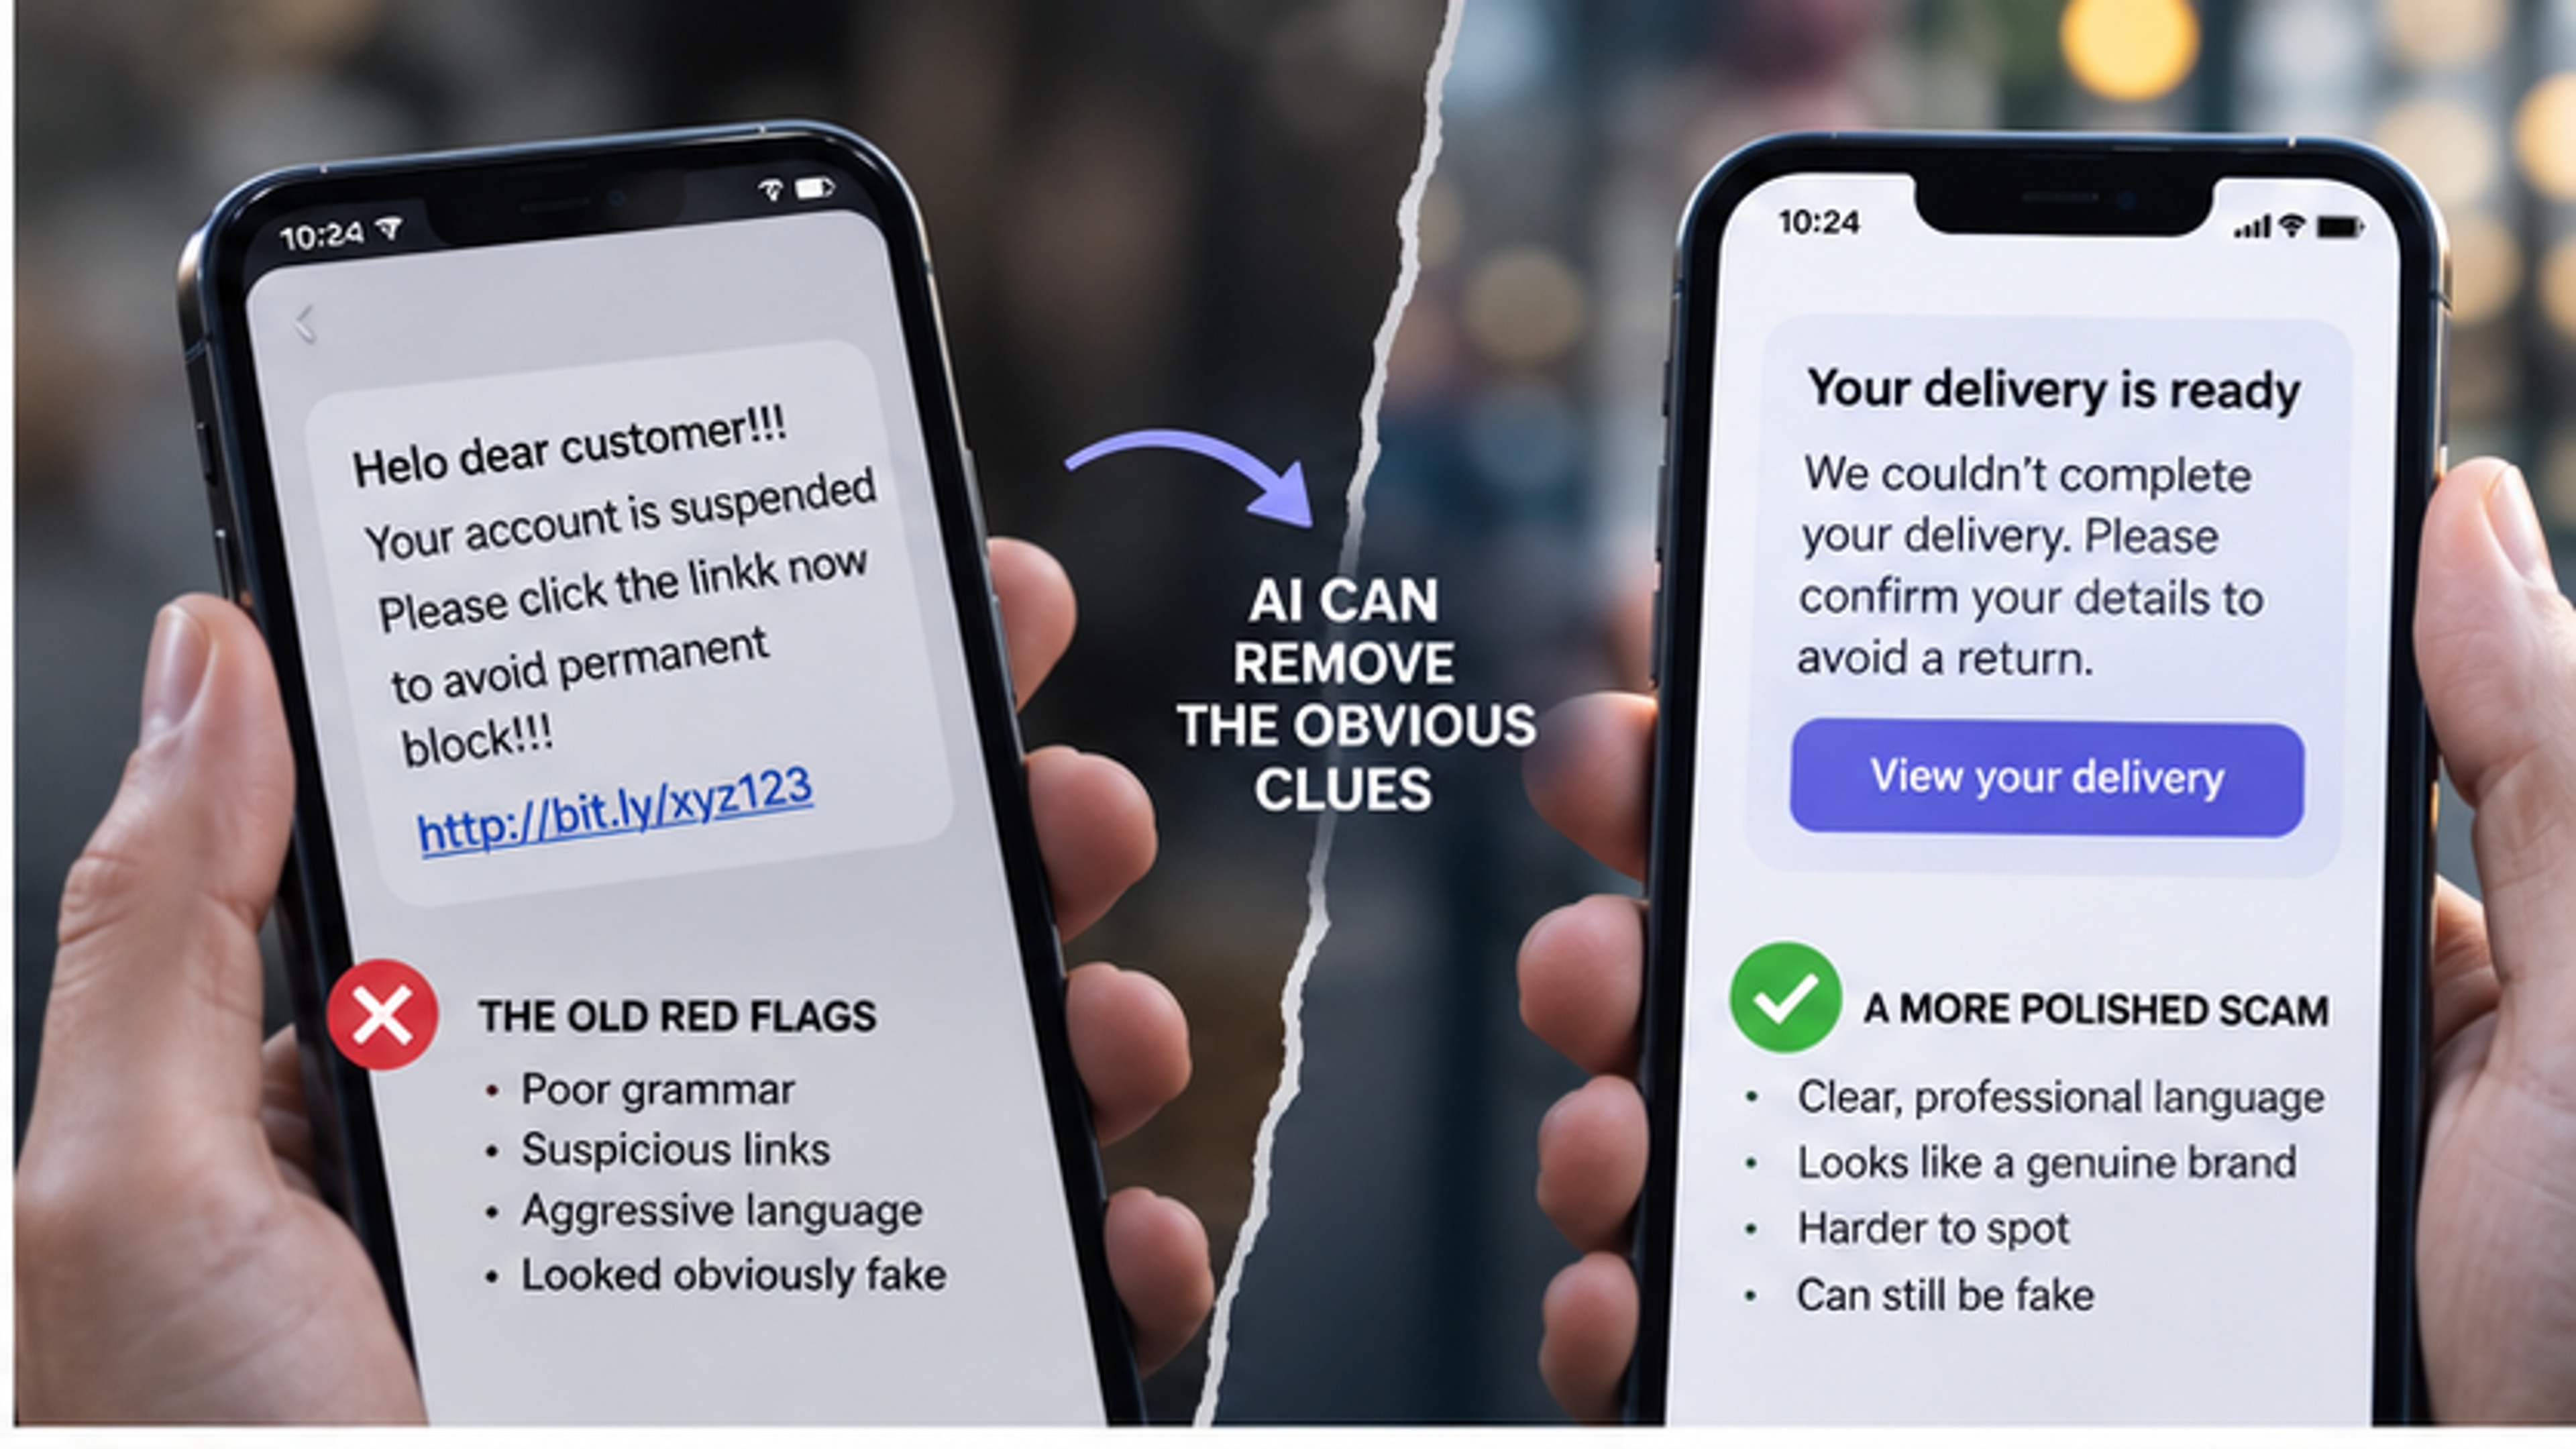
L'IA peut améliorer la grammaire, le design et la présentation, affaiblissant les indices visuels sur lesquels nous comptions autrefois.
La fraude IA efface les indices évidents
Un quart des répondants à l'étude FraudSMART ont déclaré que les messages suspects semblaient « artificiels ».
L'IA générative permet aux fraudeurs de passer à l'échelle supérieure. Elle corrige la syntaxe, crée des images de produits convaincantes, imite le ton d'un service client professionnel et génère des messages personnalisés.
Le résultat est sans appel : un aspect « professionnel » ne peut plus servir de test de confiance.
- Un message de phishing peut être parfaitement écrit.
- Une boutique fictive peut avoir un design épuré.
- Un compte social cloné peut utiliser des photos authentiques.
- Une arnaque d'usurpation peut copier l'identité visuelle d'une grande institution.
Plus l'internet devient poli et soigné, moins cette apparence sert de preuve d'authenticité.
L'alerte du Zoo de Dublin : la confiance empruntée
La récente mise en garde de la CCPC concernant les fausses promotions usurpant l'identité du Zoo de Dublin illustre parfaitement ce problème.
Le régulateur a alerté sur des publications sociales utilisant des logos officiels et des liens frauduleux, proposant des cadeaux ou des packs promotionnels moyennant de petits frais de port.
La demande semble inoffensive car la somme est dérisoire. Mais le vrai mécanisme est la « confiance empruntée ».
L'arnaque n'a pas besoin de vous convaincre de faire confiance à une inconnue ; elle utilise un nom que vous connaissez déjà. Ce modèle s'applique aux commerçants, banques, services de livraison et organismes publics.
Un logo connu n'est pas une preuve de propriété. Un post sponsorisé n'est pas une preuve de légitimité. Un nom de domaine sonnant « irlandais » n'est pas une preuve que l'entreprise l'est.
La question clé n'est plus « Est-ce que ça a l'air vrai ? », mais « Puis-je vérifier indépendamment qui est derrière ? ».
La vérification est une habitude, pas juste un badge
La protection la plus forte se trouve souvent en dehors du message suspect lui-même.
Au lieu de cliquer, cherchez l'organisation par vous-même. Au lieu d'appeler le numéro du message, utilisez celui du site officiel. Au lieu de valider un paiement parce que l'e-mail semble familier, confirmez-le par un autre canal.
C'est le changement de comportement derrière la règle simple :
Arrêter. Vérifier. Agir.
C'est un processus délibérément plus lent que l'arnaque. La fraude repose souvent sur l'urgence : colis en attente, compte bientôt clôturé, offre limitée. La vérification brise ce rythme.
La vérification indépendante est de plus en plus cruciale avant de modifier des coordonnées de paiement ou d'acheter auprès d'un nouveau vendeur.
Les entreprises aussi doivent adopter ces réflexes
Les consommateurs ne sont pas les seules cibles.
FraudSMART rapporte que les PME irlandaises ont perdu 18,9 millions d'euros via des escroqueries par e-mail en deux ans, avec une perte moyenne de 22 000 € par incident. L'arnaque de redirection de facture (ou fraude au RIB) reste particulièrement redoutable.
Un fournisseur semble envoyer un e-mail pour signaler un changement de coordonnées bancaires. Si le changement est accepté sans vérification arnaque en ligne, les paiements légitimes sont détournés vers le compte du fraudeur.
La protection est simple : tout changement majeur doit être vérifié via les coordonnées déjà enregistrées en interne, et non celles fournies dans la demande entrante.
Ce que « vérifié » doit et ne doit pas signifier
La vérification devient essentielle, mais le mot peut être mal compris.
Une identité vérifiée ne signifie pas que chaque action future de ce compte est sans risque. Une entreprise légitime peut offrir un mauvais service, et un compte vérifié peut être compromis.
La vérification répond à une question précise : qu'est-ce que la plateforme a contrôlé ? Coordonnées, enregistrement légal, ou identité ? C'est un outil de responsabilisation, pas une garantie de satisfaction commerciale.
Ce que cela signifie pour Safegram
La vision de Safegram repose sur des utilisateurs, créateurs et entreprises vérifiés au sein d'une place de marché sociale.
Notre modèle sépare la vérification du statut d'abonné payant : payer un abonnement ne rend pas automatiquement un compte vérifié. L'identité est gérée par Didit, et Safegram ne stocke jamais de documents d'identité ou de données biométriques.
Les entreprises doivent compléter leur vérification avant de proposer des services sur Safegram Exchange. L'objectif n'est pas de prétendre que les arnaques disparaîtront, mais de rendre l'usurpation plus difficile et la responsabilité plus claire.
Note : Les fonctionnalités comme SafePay sont des concepts prévus et ne doivent être considérés comme actifs que lorsqu'ils sont officiellement déployés dans l'architecture de paiement.
La nouvelle compétence : la vérification source
Le chiffre le plus frappant de l'étude FraudSMART n'est pas les 85 % d'exposition, mais les seulement 15 % de personnes qui effectuent une prévention de la fraude active en vérifiant la source.
C'est là que la nouvelle habitude doit naître :
- Avant de payer, trouvez le vendeur par vos propres moyens.
- Avant de changer un RIB, appelez votre contact habituel.
- Avant de croire à une promo, consultez le site officiel.
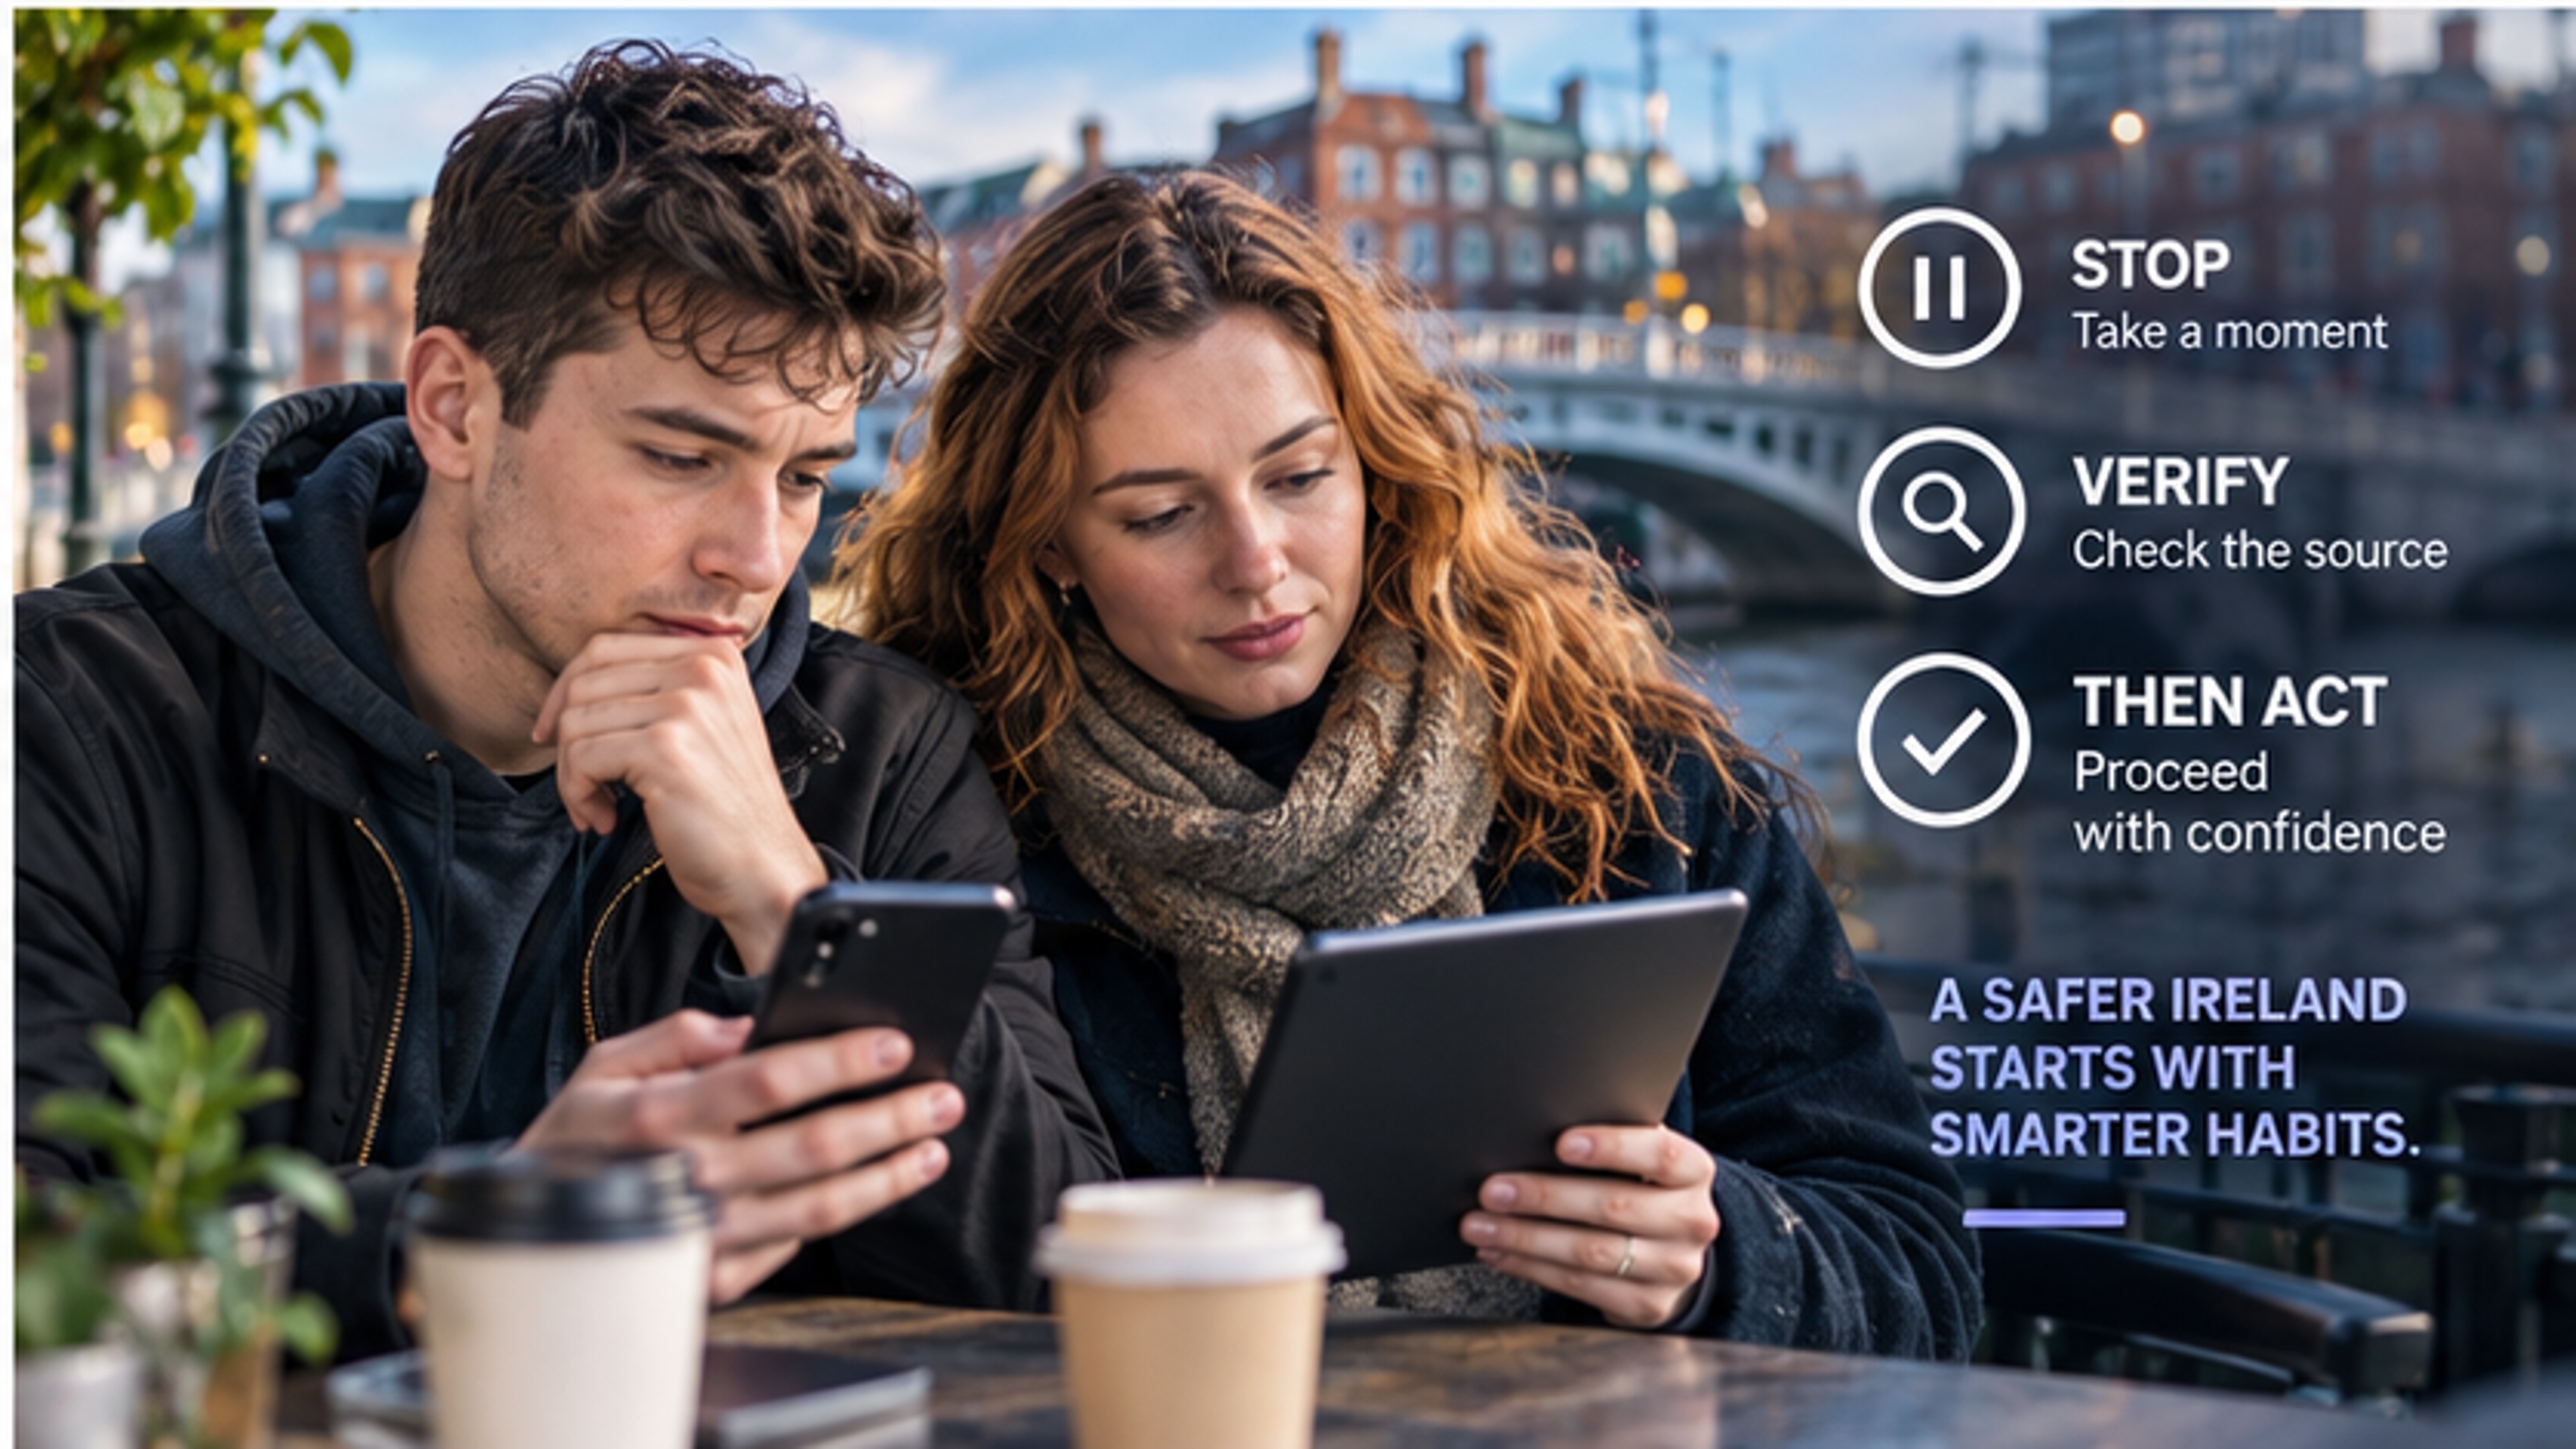
Une habitude simple peut interrompre l'ingénierie sociale : arrêtez, vérifiez la source indépendamment, puis agissez.
ARRÊTER. VÉRIFIER. AGIR.
Cela ne demande pas d'être un expert en cybersécurité, mais simplement de ralentir. Que le message soit truffé de fautes ou généré par une IA parfaite, ce réflexe fonctionne.
FAQ (Foire aux questions)
Pourquoi les arnaques sont-elles plus difficiles à repérer ?
Les fraudeurs utilisent désormais des outils de fraude IA pour perfectionner le langage et le design. L'apparence professionnelle n'est plus un gage de sécurité suffisant.
Quelle est la fréquence des communications suspectes en Irlande ?
Selon les données de FraudSMART, 85 % des adultes irlandais reçoivent des appels ou messages suspects au moins une fois par mois.
Combien de personnes vérifient la légitimité d'un site suspect ?
Seulement 15 % des destinataires de messages douteux prennent le temps de vérifier indépendamment si l'entreprise citée existe réellement.
Que faire avant de cliquer sur un lien suspect ?
Ne cliquez pas. Cherchez l'organisation via son application officielle ou son site web connu et vérifiez directement si la demande est légitime.
Un badge « vérifié » garantit-il un achat sans risque ?
Non. La vérification prouve l'identité de l'interlocuteur et réduit l'usurpation, mais elle ne garantit pas la qualité du produit ou le comportement futur du vendeur.
Comment les PME peuvent-elles éviter la redirection de facture ?
En instaurant une procédure stricte : appeler systématiquement le fournisseur sur un numéro connu pour confirmer tout changement de RIB.
Quelle est l'approche de Safegram concernant la vérification ?
Safegram sépare l'abonnement de la vérification. L'identité est validée via Didit sans stockage de documents par Safegram, assurant une confiance numérique accrue.
Sources et références
- Banking & Payments Federation Ireland / FraudSMART — Étude sur l'exposition des consommateurs aux messages suspects.
- Competition and Consumer Protection Commission (CCPC) — Alerte sur l'usurpation du Zoo de Dublin.
- FraudSMART — Rapport sur les pertes des PME liées à la fraude commerciale et à la redirection de facture.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.