EU KIDS Wet: De impact op kinderveiligheid en sociale media
De voorgestelde EU KIDS Wet verschuift de verantwoordelijkheid voor kinderveiligheid naar platforms door middel van leeftijdseigen ontwerp en online bescherming.
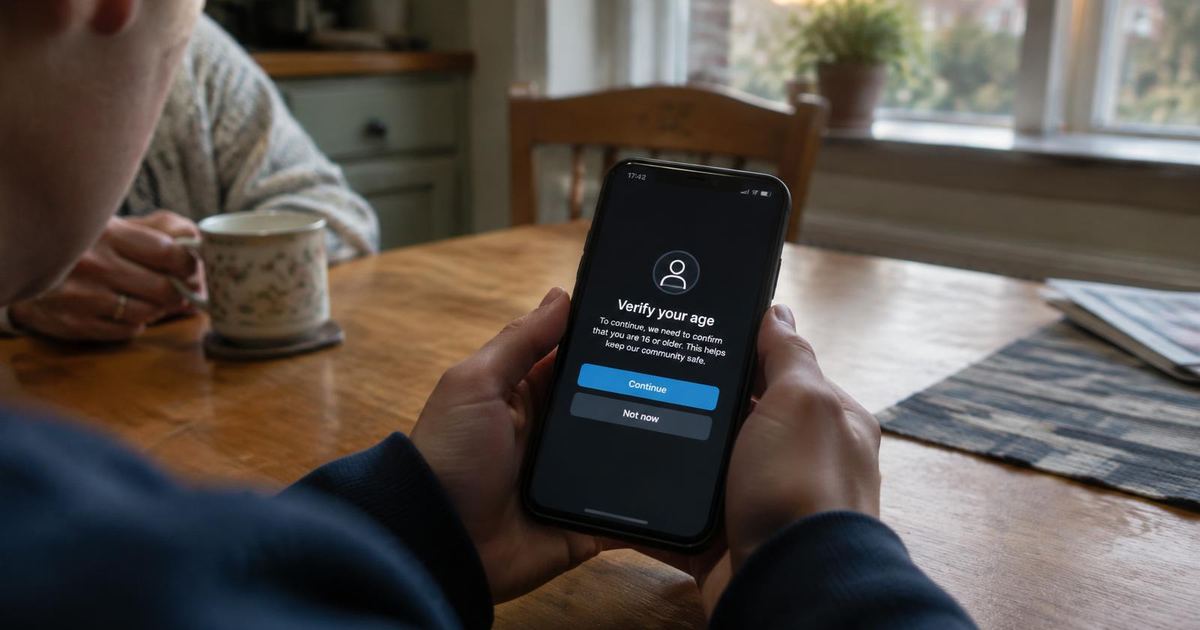
Europa overweegt een fundamentele verandering in de manier waarop sociale media met kinderen omgaan: in plaats van dat gezinnen moeten bewijzen dat een platform onveilig is, zouden platforms moeten aantonen dat hun diensten kindvriendelijk en veilig door ontwerp zijn. Het voorstel is veelbelovend — maar het is nog steeds een voorstel, geen wet die al van kracht is.
Belangrijkste punten
- Op 17 september 2026 heeft de Europese Commissie een voorstel aangenomen voor een EU KIDS Wet, gericht op de kinderveiligheid en het beschermen van minderjarigen tegen risicovolle digitale diensten en AI-systemen.
- Het voorstel zou het zelfstandig aanmaken van accounts op bepaalde sociale media en videoplatforms beperken voor kinderen onder de 15 jaar, met een geleidelijk kader voor jongere gebruikers.
- De Commissie stelt dat het voorstel de bewijslast naar serviceproviders verschuift om aan te tonen dat diensten voldoen aan een leeftijdseigen ontwerp en veilig door ontwerp zijn.
- De KIDS Act is nog geen definitieve EU-wet. Bestaande regels — waaronder de Wet op de digitale diensten (DSA) en het Ierse Online Safety Framework — leggen vandaag de dag al verplichtingen op voor online bescherming.
- De koers is duidelijk: leeftijdscontrole, standaard privacy-instellingen, ouderlijk toezicht en beperkingen op ongewenst contact worden kernonderdelen van de productinfrastructuur in Europa.
Een voorstel dat de bewijslast voor veiligheid verlegt
Gedurende een groot deel van de geschiedenis van sociale media lag de last van veiligheid zwaar bij de gebruikers. Van ouders werd verwacht dat ze instellingen begrepen, van tieners werd verwacht dat ze manipulatie en schadelijk contact herkenden, en toezichthouders grepen vaak pas in nadat de schade zichtbaar was geworden.
Het voorstel van de Europese Commissie voor de EU KIDS Wet wijst in een andere richting. Het voorstel, gepubliceerd op 17 september 2026, streeft naar een meer geharmoniseerd EU-kader voor de online bescherming van minderjarigen. Het belangrijkste idee is misschien niet één specifiek getal voor de leeftijd, maar de voorgestelde verschuiving in verantwoordelijkheid: diensten moeten aantonen dat hun omgevingen een leeftijdseigen ontwerp hebben en veilig zijn door ontwerp.
Dat onderscheid is cruciaal. Een platform kan honderden veiligheidsinstellingen hebben en toch onveilig gedrag de gemakkelijkste weg maken. Safety by design stelt een moeilijkere vraag: wat gebeurt er standaard met een jongere op het platform?
Wat stelt de EU KIDS Wet eigenlijk voor?
Volgens de Europese Commissie zou het voorstel het autonoom aanmaken van accounts beperken op bepaalde sociale netwerkdiensten en videoplatforms voor kinderen onder de 15 jaar. De Commissie beschrijft dit als een EU-brede aanpak die bedoeld is om uiteenlopende nationale regels te harmoniseren en tegelijkertijd een coherente digitale interne markt te behouden.
Het voorstel richt zich ook op risicovolle digitale diensten en AI-systemen die door minderjarigen worden gebruikt. Bij de aankondiging zei de Commissie dat serviceproviders moeten aantonen dat hun diensten veilig zijn door ontwerp.
Hoewel dit een belangrijke beleidsrichting is, moet de status nauwkeurig worden vermeld: de KIDS Act is een wetgevingsvoorstel. Het moet nog door het EU-wetgevingsproces voordat het definitieve wetgeving wordt. Berichten die suggereren dat dit leeftijdsgebonden kader al wettelijk bindend is in heel Europa, zijn voorbarig.
Wat is vandaag de dag al wettelijk vastgelegd?
De voorgestelde KIDS Act bouwt voort op een bestaand fundament in plaats van bij nul te beginnen.
Onder de Wet op de digitale diensten moeten online platforms die toegankelijk zijn voor minderjarigen passende en evenredige maatregelen nemen om een hoog niveau van privacy, veiligheid en beveiliging te garanderen. De richtlijnen van de Europese Commissie behandelen kwesties als verslavend ontwerp, cyberpesten, ongewenst contact, controle over aanbevelingen en accounts die standaard op privé staan.
Ierland heeft ook zijn Online Safety Framework, onder toezicht van Coimisiún na Meán. Dit kader omvat de Wet op de digitale diensten en de Online Safety and Media Regulation Act 2022. Ierland is al begonnen met handhaving; op 8 september 2026 startte de toezichthouder het eerste formele onderzoek naar X (voorheen Twitter) met betrekking tot de implementatie van leeftijdscontrole en ouderlijk toezicht.
Waarom de leeftijd slechts een deel van het verhaal is
Het publieke debat richt zich natuurlijk op de vraag of de grens 13, 15 of 16 jaar moet zijn. Maar een simpel leeftijdsfilter alleen maakt een dienst nog niet geschikt voor kinderen.
De Europese Commissie heeft al kritiek geuit op de zwakke afhankelijkheid van zelf opgegeven geboortedata. In april 2026 stelde de Commissie voorlopig vast dat Meta de DSA overtrad met betrekking tot de toegang van kinderen onder de 13 jaar tot Instagram en Facebook, omdat een kind eenvoudig een valse geboortedatum kon invoeren zonder effectieve controles.
Tegelijkertijd brengt leeftijdscontrole privacyrisico's met zich mee als het slecht is ontworpen. Het Europese blauwdruk voor leeftijdsverificatie is bedoeld om iemand te laten bewijzen dat hij aan een leeftijdsgrens voldoet zonder zijn exacte leeftijd, identiteit of andere onnodige persoonlijke informatie prijs te geven.
Het leidende principe is daarom niet "verzamel meer ID-bewijzen". Het is: stel het minimale feit vast dat nodig is voor de veiligheidsbeslissing, met zo min mogelijk blootstelling van data.
Veilig door ontwerp betekent dat standaardinstellingen ertoe doen
Een regime voor kinderveiligheid wordt pas betekenisvol als het de standaardinstellingen van het product verandert, in plaats van alleen een pagina met beleidsregels toe te voegen.
De huidige DSA-richtlijnen van de Commissie wijzen op praktische ontwerpkeuzes: standaard privé-accounts voor minderjarigen, striktere controle op aanbevelingen, tools om gebruikers te blokkeren en maatregelen om compulsief gebruik te verminderen.
Dit is belangrijk omdat de productarchitectuur het gedrag vormt. Een veiligheidsinstelling die wel bestaat maar verborgen zit in vijf submenu's, is niet hetzelfde als een veilige standaardinstelling. Een rapportageknop die technisch aanwezig is maar moeilijk te begrijpen, is niet hetzelfde als een effectief meldsysteem.
Wat dit betekent voor gezinnen
De directe boodschap voor gezinnen is niet dat er vandaag plotseling een nieuw EU-verbod geldt. Dat is niet het geval. De KIDS Act is nog in de voorstelfase.
De nuttigere les is dat Europa convergeert naar een model waarin platforms meer verantwoordelijkheid dragen voor de omgevingen die ze voor kinderen creëren. Ouders moeten nog steeds de privacy van accounts en de inhoudsinstellingen controleren, maar de regelgeving betwist in toenemende mate de aanname dat gezinnen alleen moeten compenseren voor een riskant platformontwerp.
Gezinnen kunnen ook betere vragen stellen. Is het account van een tiener standaard privé? Kunnen onbekende volwassenen contact met hen opnemen? Wordt gevoelige content automatisch aanbevolen? Zijn de tools voor melden en blokkeren duidelijk?
Waar Safegram in het plaatje past — live, in ontwikkeling en gepland
De productstrategie van Safegram is gebouwd rond het verkleinen van anonieme vertrouwenskloven en het behandelen van jongere gebruikers als een aparte veiligheidsgroep. Hierbij is privacy eerst het uitgangspunt.
- LIVE: Safegram is beschikbaar op iOS en Android. Verificatie voor gebruikers, makers en bedrijven via Didit, sociale profielen en Safegram Exchange maken deel uit van het live product. Bedrijven en makers moeten geverifieerd zijn voordat ze producten toevoegen aan Exchange.
- IN ONTWIKKELING / BETA: Safegram blijft de marktplaats, boekingen, ontdekking en AI-ondersteunde ervaringen ontwikkelen en testen.
- GEPLAND / UITBREIDEND: De roadmap van Safegram bevat sterkere tiener- en gezinsbescherming, leeftijdsbewuste ontdekking en contactgrenzen, en gezinsmeldingen. Safegram slaat nooit ID-documenten of biometrie op; identiteitsverificatie wordt afgehandeld door Didit.
Het beoogde ontwerpprincipe is scheiding zonder surveillance: het verminderen van ongepast contact voor jongere gebruikers zonder ervan uit te gaan dat gezinsveiligheid vereist dat ouders privégesprekken meelezen. Deze koers sluit aan bij de bredere Europese beweging naar leeftijdseigen, privacybewust productontwerp.
De grotere verandering: kinderveiligheid wordt een productvereiste
De voorgestelde KIDS Act is mede belangrijk vanwege wat het zegt over de volgende fase van technologische regulering. Europa stelt steeds vaker de vraag of het onderliggende product wel ontworpen is om voorzienbare risico's te verminderen.
Deze verschuiving heeft invloed op aanbevelingssystemen, accountinstellingen, leeftijdscontrole en AI-interacties. Het roept ook legitieme vragen op over privacy, proportionaliteit en vrijheid van meningsuiting. Maar de richting is onmiskenbaar: als een dienst gebouwd is voor of toegankelijk is voor kinderen, is "we hebben de gebruikers een instellingenmenu gegeven" niet langer een voldoende antwoord op de veiligheidsvraag.
Veelgestelde vragen
Is de EU KIDS Wet al van kracht?
Nee. De Europese Commissie heeft het voorstel op 17 september 2026 aangenomen. Het moet het EU-wetgevingsproces nog doorlopen voordat het definitieve wetgeving wordt.
Verbiedt het voorstel alle sociale media voor iedereen onder de 15?
Nee. De Commissie beschrijft een kader dat het zelfstandig aanmaken van accounts op bepaalde sociale netwerken en videodiensten onder de 15 jaar beperkt. De definitieve tekst kan nog veranderen tijdens de onderhandelingen.
Welke regels beschermen kinderen momenteel online in de EU?
De Wet op de digitale diensten (DSA) vereist al dat platforms die toegankelijk zijn voor minderjarigen passende maatregelen nemen om de privacy en veiligheid van minderjarigen te beschermen.
Waarom is een zelf opgegeven geboortedatum niet genoeg?
Bij risicovolle diensten is dit eenvoudig te omzeilen. Europese toezichthouders richten zich steeds meer op effectieve en proportionele methoden voor leeftijdscontrole in plaats van alleen te vertrouwen op een ingevuld formulier.
Vereist leeftijdscontrole dat ik elk platform mijn paspoort geef?
Nee. De privacyvriendelijke benadering van de EU voor leeftijdsverificatie is ontworpen om een leeftijdsgrens te bewijzen zonder exacte identiteitsgegevens of onnodige details prijs te geven. Safegram gebruikt hiervoor Didit om de privacy te waarborgen.
Wat betekent "veilig door ontwerp"?
Dit betekent dat veiligheid is ingebouwd in de architectuur en standaardinstellingen van een dienst — zoals privacy-instellingen en aanbevelingen — in plaats van alleen te vertrouwen op gebruikers die deze instellingen later zelf moeten vinden.
Zijn alle tiener- en gezinsbeschermingen van Safegram al live?
Nee. Safegram heeft live verificatie en kernfunctionaliteiten, terwijl aanvullende mechanismen voor tienerbescherming momenteel in ontwikkeling of gepland zijn.
Kan regelgeving sociale media volledig veilig maken voor kinderen?
Nee. Regelgeving kan de normen en prikkels veranderen, maar kinderveiligheid hangt ook af van effectieve implementatie, educatie, gezinsondersteuning en voortdurend productontwerp.
Bronverwijzingen
- Europese Commissie, “EU KIDS Act to restrict social media platforms’ access to children in the EU”, 17 september 2026.
- Europese Commissie, “Proposal for EU KIDS Act — EU Keeping Internet Digital Spaces Accountable and Trustworthy”, 17 september 2026.
- Europese Commissie, “The impact of the Digital Services Act on digital platforms — Protection for minors”, geraadpleegd 2 oktober 2026.
- Coimisiún na Meán, “Investigation commenced into X under Online Safety Code”, 8 september 2026.
- Coimisiún na Meán, “Online Safety Framework”, geraadpleegd 2 oktober 2026.
- Europese Commissie, “Commission preliminarily finds Meta in breach of Digital Services Act”, 29 april 2026.
- Europese Commissie, “Commission urges Member States to rollout EU age verification app”, 29 april 2026.
- Europese Commissie, “Commission welcomes G7 agreement on common principles for protecting minors online”, 29 mei 2026.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.