Loi KIDS de l'UE et sécurité des enfants : le futur des réseaux sociaux
La nouvelle proposition de Loi KIDS de l'UE pourrait imposer la conception adaptée à l'âge comme norme par défaut pour la sécurité des enfants en ligne.
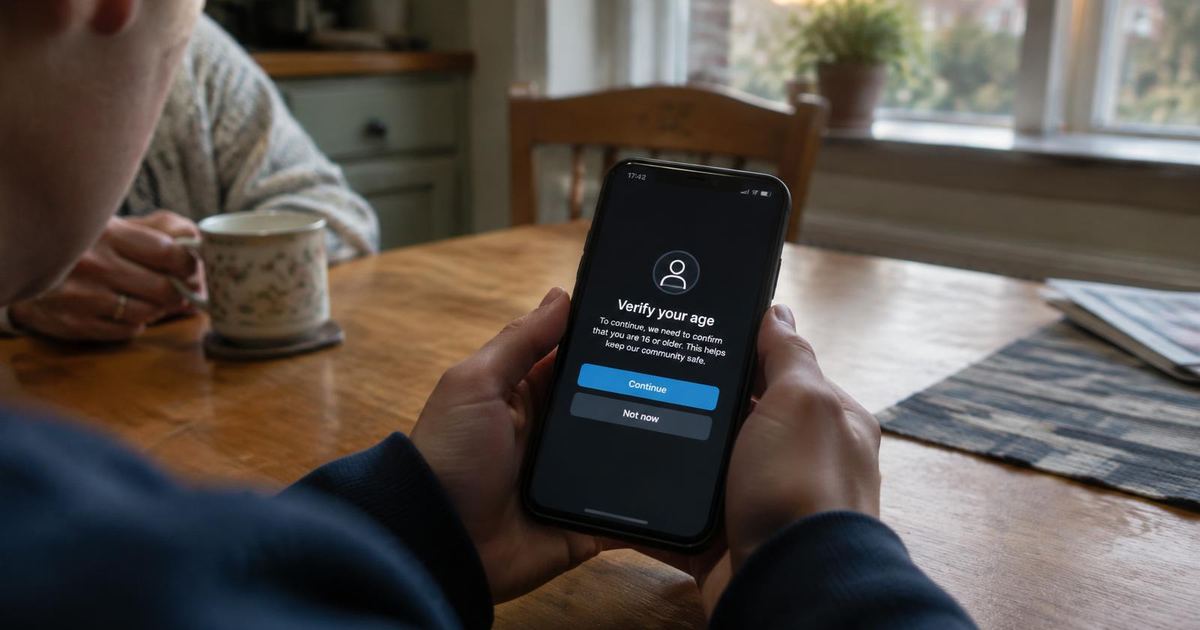
L'Europe envisage un changement fondamental dans la manière dont les médias sociaux traitent les mineurs : au lieu d'attendre que les familles prouvent qu'une plateforme est dangereuse, les réseaux pourraient devoir démontrer que leurs services garantissent une protection en ligne optimale dès la conception. Cette proposition est majeure, mais elle reste à ce stade un projet législatif et non une règle déjà en vigueur.
Points clés
- Le 17 septembre 2026, la Commission européenne a adopté une proposition de Loi KIDS de l'UE axée sur la protection des mineurs contre les services numériques et les systèmes d'IA à risque.
- La proposition limiterait la création autonome de comptes sur certains réseaux sociaux et services de partage de vidéos pour les enfants de moins de 15 ans, tout en prévoyant un cadre progressif pour les plus jeunes.
- La Commission indique que cette mesure transférerait la charge de la preuve aux fournisseurs, qui devront démontrer que leurs services sont sûrs dès la conception.
- Cette loi n'est pas encore un texte définitif. Les règles existantes, notamment la Loi sur les Services Numériques (DSA) et le cadre de sécurité en ligne irlandais, imposent déjà des devoirs de protection aujourd'hui.
- La tendance est claire : la vérification de l'âge, la confidentialité d'abord par défaut, les outils parentaux et les limites de contact deviennent des piliers de l'infrastructure produit.
Une proposition qui inverse la responsabilité de la sécurité
Historiquement, sur les médias sociaux, le poids de la sécurité des enfants reposait sur les utilisateurs. On attendait des parents qu'ils maîtrisent des réglages complexes et des adolescents qu'ils détectent seuls les manipulations. La réglementation en ligne en Europe change désormais de paradigme.
La Loi KIDS de l'UE proposée par la Commission européenne le 17 septembre 2026 vise à harmoniser le cadre de protection contre les systèmes d'IA et services risqués. L'idée phare n'est pas seulement un seuil d'âge, mais le fait que les services devront prouver que leur environnement propose une conception adaptée à l'âge. Cette approche, partagée par Safegram, privilégie la confidentialité d'abord.
Cette distinction est cruciale. Une plateforme peut proposer des centaines d'options de sécurité tout en rendant les comportements à risque plus accessibles par défaut. La sécurité dès la conception pose une question plus stricte : qu'arrive-t-il à un jeune utilisateur s'il ne touche à aucun réglage ?
QUE PROPOSE RÉELLEMENT LA LOI KIDS DE L'UE ?
Selon la Commission européenne, la proposition limiterait la création autonome de comptes sur certains réseaux sociaux pour les moins de 15 ans. Il s'agit d'une approche paneuropéenne destinée à harmoniser les règles nationales divergentes au sein du marché unique numérique.
La proposition cible également les systèmes d'IA utilisés par les mineurs. En l'annonçant, la Commission a souligné que les fournisseurs devront démontrer que leurs interfaces respectent une conception adaptée à l'âge.
Il s'agit d'une orientation politique majeure, mais précisons le statut juridique : le projet doit encore suivre le processus législatif de l'UE avant de devenir une loi définitive. Il serait prématuré de dire que ce cadre est déjà légalement contraignant.
QUELLES SONT LES LOIS DÉJÀ EN VIGUEUR ?
La proposition ne part pas de zéro. Elle s'appuie sur des fondations existantes.
Sous la Loi sur les Services Numériques (Digital Services Act), les plateformes accessibles aux mineurs doivent déjà prendre des mesures proportionnées pour assurer un haut niveau de confidentialité et de sécurité. Les lignes directrices de la Commission traitent du design addictif, du cyberharcèlement et des comptes privés par défaut.
L'Irlande dispose également de son propre cadre de sécurité en ligne, supervisé par la Coimisiún na Meán. Ce cadre inclut le DSA, la loi de 2022 sur la sécurité en ligne et la régulation des médias, ainsi que le règlement européen sur les contenus terroristes en ligne.
L'Irlande est déjà passée à la phase d'application. Le 8 septembre 2026, la Coimisiún na Meán a ouvert sa première enquête formelle contre X (ex-Twitter) concernant la vérification de l'âge et le contrôle parental. Cela prouve que les exigences de sécurité ne sont plus purement théoriques.
Pourquoi l'âge n'est qu'une partie du problème
Le débat public se focalise souvent sur le seuil (13, 15 ou 16 ans). Pourtant, une simple barrière de date de naissance ne suffit pas à créer un service sûr.
La Commission européenne a déjà critiqué la faible fiabilité des dates de naissance déclarées. En avril 2026, elle a conclu à titre préliminaire que Meta enfreignait le DSA, notant qu'un enfant pouvait facilement contourner les contrôles sur Instagram. Meta a le droit de répondre à ces conclusions avant toute décision finale.
Parallèlement, la vérification de l'âge présente des risques pour la vie privée si elle est mal conçue. Le modèle européen vise à permettre à une personne de prouver qu'elle remplit une condition d'âge sans révéler son identité exacte ou des données biométriques inutiles.
Le principe utile n'est pas de « collecter plus d'identités », mais d'établir le fait minimal requis avec une exposition de données réduite au strict minimum.
La sécurité par la conception : les réglages par défaut comptent
Un régime de protection devient efficace lorsqu'il modifie les réglages par défaut du produit.
Les orientations du DSA pointent vers des choix concrets : comptes privés par défaut pour les mineurs, contrôles accrus sur les recommandations, outils de blocage simplifiés et limites sur les contacts non sollicités. Les principes communs du G7 de mai 2026 renforcent cette direction, appelant à une gestion des risques dès la conception.
Cela est vital car l'architecture du produit façonne le comportement. Un paramètre de sécurité enfoui au cinquième sous-menu n'équivaut pas à une protection réelle.
Ce que cela signifie pour les familles en France et en Europe
Pour les familles, le message immédiat n'est pas qu'une interdiction européenne s'applique dès aujourd'hui. Ce n'est pas le cas.
Ce qu'il faut retenir, c'est que l'Europe converge vers un modèle où les plateformes portent une responsabilité accrue. Les parents doivent continuer à surveiller les réglages, mais la réglementation conteste désormais l'idée que les familles doivent compenser seules les failles de conception des plateformes.
Les familles peuvent poser des questions essentielles : le compte est-il privé par défaut ? Un adulte inconnu peut-il envoyer un message ? Le contenu sensible est-il recommandé automatiquement ?
Le grand changement : la sécurité comme exigence produit
La Loi KIDS de l'UE marque une nouvelle phase de la régulation technologique. L'Europe ne demande plus seulement si les plateformes ont des modérateurs, mais si le produit lui-même a été conçu pour réduire les risques prévisibles.
Ce changement affecte les algorithmes de recommandation, les permissions de contact et les interactions avec l'IA. Ces débats se poursuivront, mais le cap est fixé : pour un service accessible aux enfants, se contenter de proposer « un menu de réglages » ne suffira plus.
Références des sources
- Commission européenne, « Loi KIDS de l'UE pour restreindre l'accès des plateformes aux enfants », 17 septembre 2026.
- Commission européenne, « Proposition de Loi KIDS de l'UE — Rendre les espaces numériques crédibles », 17 septembre 2026.
- Commission européenne, « Impact du DSA sur les plateformes — Protection des mineurs », consulté le 2 octobre 2026.
- Coimisiún na Meán, « Enquête ouverte sur X en vertu du Code de sécurité en ligne », 8 septembre 2026.
- Coimisiún na Meán, « Cadre de sécurité en ligne », consulté le 2 octobre 2026.
- Commission européenne, « Meta en infraction préliminaire au DSA concernant les mineurs sur Instagram et Facebook », 29 avril 2026.
- Commission européenne, « Déploiement de l'application européenne de vérification de l'âge », 29 avril 2026.
- Commission européenne, « Accord du G7 sur les principes communs de protection des mineurs en ligne », 29 mai 2026.
Safegram applique ce même principe de respect de la vie privée en associant la vérification d’identité à son approche de la sécurité des adolescents et des familles. L’objectif est de renforcer les limites adaptées à l’âge et une participation fondée sur la confiance, sans rendre publiques les conversations privées.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.