Ustawa UE KIDS: bezpieczeństwo dzieci w mediach społecznościowych
Projekt Ustawy UE KIDS ma przenieść odpowiedzialność za bezpieczeństwo online na platformy, wprowadzając rewolucyjne zmiany w ochronie małoletnich w Europie.
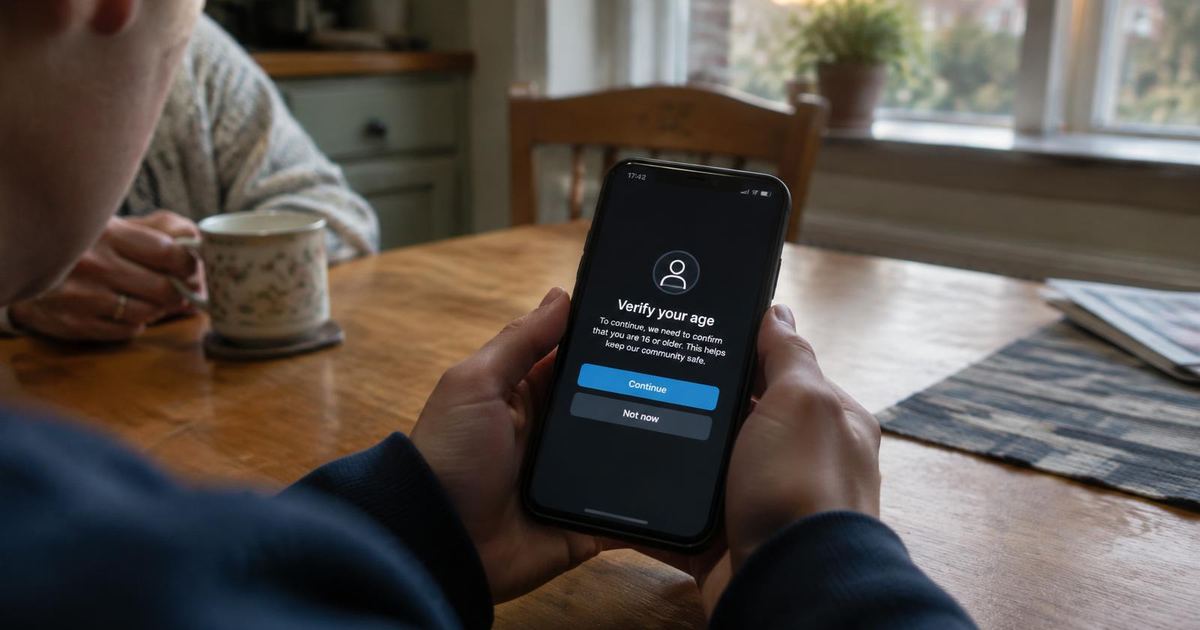
Europa rozważa fundamentalną zmianę w sposobie, w jaki media społecznościowe traktują dzieci: zamiast oczekiwać, że to rodziny udowodnią brak bezpieczeństwa na danej platformie, to serwisy będą musiały wykazać, że ich usługi są bezpieczne w fazie projektowania i dostosowane do wieku użytkownika. Propozycja ta jest znacząca, lecz należy pamiętać, że obecnie to projekt, a nie obowiązujące prawo.
Kluczowe wnioski
- 17 września 2026 r. Komisja Europejska przyjęła wniosek dotyczący projektu Ustawa UE KIDS, skupiający się na ochronie małoletnich przed ryzykownymi usługami cyfrowymi i systemami AI.
- Propozycja ograniczyłaby autonomiczne tworzenie kont w niektórych serwisach społecznościowych i platformach wideo dla dzieci poniżej 15 roku życia, oferując stopniowe ramy ochronne dla młodszych użytkowników.
- Według Komisji, projekt przenosi ciężar dowodu na dostawców usług, którzy muszą wykazać, że ich rozwiązania są odpowiednie do wieku i bezpieczne z założenia.
- Ustawa UE KIDS nie jest jeszcze ostatecznym prawem unijnym. Obecnie obowiązują już inne zasady, w tym Akt o Usługach Cyfrowych oraz irlandzki Online Safety Framework, nakładające obowiązki w zakresie ochrony dzieci.
- Kierunek zmian jest jasny: weryfikacja wieku, domyślna prywatność, narzędzia rodzicielskie, bezpieczniejsze algorytmy rekomendacji i ograniczenia w kontaktach stają się fundamentem infrastruktury produktów cyfrowych.
Projekt, który zmienia zasady odpowiedzialności za bezpieczeństwo
Przez większość historii mediów społecznościowych ciężar dbania o bezpieczeństwo spoczywał na użytkownikach. Od rodziców oczekiwano zrozumienia zawiłych ustawień, od nastolatków – rozpoznawania manipulacji i szkodliwych kontaktów, a organy regulacyjne interweniowały często dopiero wtedy, gdy dochodziło do tragedii.
Proponowana przez Komisję Europejską Ustawa UE KIDS, bezpieczeństwo dzieci, media społecznościowe, ochrona online, projektowanie odpowiednie do wieku, Akt o Usługach Cyfrowych, Safegram, prywatność przede wszystkim, regulacja online, Europa to kluczowe elementy nowej rzeczywistości cyfrowej. Opublikowany 17 września 2026 r. wniosek zmierza do ujednolicenia ram ochrony małoletnich przed ryzykownymi usługami cyfrowymi. Najważniejszą ideą nie jest tu konkretna granica wieku, ale zmiana odpowiedzialności: to serwisy będą musiały udowodnić, że ich środowisko jest bezpieczne w fazie projektowania.
Ta różnica ma znaczenie. Platforma może posiadać setki ustawień prywatności, a mimo to sprawiać, że najbardziej niebezpieczne zachowania są najłatwiej dostępne. Zasada safety by design (bezpieczeństwo w fazie projektowania) stawia trudniejsze pytanie: co dzieje się z młodym człowiekiem przy ustawieniach domyślnych?
CO DOKŁADNIE PROPONUJE USTAWA UE KIDS?
Zgodnie z informacjami Komisji Europejskiej, projekt ograniczyłby samodzielne zakładanie kont w wybranych serwisach społecznościowych i na platformach wideo przez dzieci poniżej 15 roku życia. Komisja opisuje to jako ogólnounijne podejście mające na celu zharmonizowanie rozbieżnych przepisów krajowych przy jednoczesnym zachowaniu spójności wspólnego rynku cyfrowego.
Propozycja dotyczy również ryzykownych systemów AI używanych przez nieletnich. Ogłaszając projekt, Komisja zaznaczyła, że dostawcy będą musieli wykazać, iż ich usługi są projektowane z myślą o wieku odbiorcy.
To istotny kierunek polityczny, ale status legislacyjny musi być jasny: KIDS Act to projekt ustawy. Musi on przejść przez pełną procedurę legislacyjną UE, zanim stanie się wiążącym prawem. Nagłówki sugerujące, że nowe limity wieku już obowiązują w całej Europie, są przedwczesne.
CO JEST PRAWEM JUŻ DZISIAJ?
Proponowana Ustawa UE KIDS nie powstaje w próżni, lecz opiera się na istniejących fundamentach regulacyjnych.
Na mocy Aktu o Usługach Cyfrowych (DSA), platformy internetowe dostępne dla małoletnich muszą stosować odpowiednie i proporcjonalne środki, aby zapewnić wysoki poziom prywatności i bezpieczeństwa. Wytyczne Komisji Europejskiej dotyczą takich kwestii jak uzależniający design, cybernękanie, niechciane kontakty, kontrola rekomendacji oraz domyślnie prywatne konta.
Irlandia posiada również własny Online Safety Framework, nadzorowany przez Coimisiún na Meán. Obejmuje on Akt o Usługach Cyfrowych, ustawę Online Safety and Media Regulation Act 2022 (podstawę irlandzkiego Kodeksu Bezpieczeństwa Online) oraz unijne rozporządzenie w sprawie treści o charakterze terrorystycznym.
Irlandia przeszła już do fazy egzekwowania przepisów. 8 września 2026 r. Coimisiún na Meán wszczęła pierwsze formalne dochodzenie w ramach Kodeksu Bezpieczeństwa Online, badając wdrożenie weryfikacji wieku i kontroli rodzicielskiej na platformie X. Dochodzenie nie jest równoznaczne ze stwierdzeniem winy, ale pokazuje, że wymogi ochrony dzieci przestały być czysto teoretyczne.
Dlaczego granica wieku to tylko część historii
Debata publiczna naturalnie skupia się na tym, czy progiem powinno być 13, 15 czy 16 lat. Jednak sama „bramka urodzinowa” nie stworzy usługi bezpiecznej dla dziecka.
Komisja Europejska krytykowała już wcześniej słabe mechanizmy oparte na deklarowanej dacie urodzenia. W kwietniu 2026 r. wstępnie uznała, że Meta naruszyła DSA w związku z ryzykiem dostępu dzieci poniżej 13 roku życia do Instagrama i Facebooka, zauważając, że dziecko może wpisać fałszywą datę bez skutecznej weryfikacji. Meta ma prawo odpowiedzieć na te wstępne ustalenia; nie są one ostateczną decyzją.
Jednocześnie weryfikacja wieku, jeśli jest źle zaprojektowana, niesie ryzyko dla prywatności. Europejski model weryfikacji wieku ma pozwalać na udowodnienie osiągnięcia progu wiekowego bez ujawniania dokładnej daty urodzenia, tożsamości czy innych zbędnych danych osobowych.
Użyteczną zasadą nie jest więc „zbieranie większej liczby dokumentów”, lecz ustalenie minimalnego faktu niezbędnego do podjęcia decyzji o bezpieczeństwie, przy najmniejszej możliwej ekspozycji danych.
Bezpieczeństwo w fazie projektowania to rola ustawień domyślnych
System ochrony dzieci staje się realny, gdy zmienia domyślne funkcje produktu, a nie tylko dodaje kolejną stronę z regulaminem.
Istniejące wytyczne DSA wskazują na konkretne wybory projektowe: domyślnie prywatne konta dla nieletnich, silniejsza kontrola nad rekomendacjami, narzędzia do blokowania użytkowników, ograniczenia niechcianych kontaktów oraz środki redukujące kompulsywne korzystanie z serwisu.
Wspólne zasady G7 dotyczące ochrony małoletnich w sieci, uzgodnione w maju 2026 r., potwierdzają ten kierunek. Wzywają one do zarządzania ryzykiem w oparciu o safety-by-design, przejrzystości oraz solidnej, chroniącej prywatność weryfikacji wieku.
Ma to kluczowe znaczenie, ponieważ architektura produktu kształtuje zachowania. Ustawienie bezpieczeństwa ukryte głęboko w menu nie jest równoważne z bezpiecznym ustawieniem domyślnym. Przycisk zgłaszania, który jest trudny do znalezienia, nie zastąpi skutecznego systemu raportowania.
Co to oznacza dla rodzin w Polsce i Europie
Dla rodzin najważniejszą informacją nie jest to, że nowy unijny zakaz wchodzi w życie dzisiaj – bo tak nie jest. Ustawa UE KIDS to wciąż projekt.
Istotny wniosek jest taki, że Europa dąży do modelu, w którym platformy ponoszą większą odpowiedzialność za środowisko cyfrowe dzieci. Rodzice nadal powinni sprawdzać ustawienia prywatności i kontrolę treści, ale regulacje coraz częściej podważają założenie, że to tylko rodziny mają naprawiać błędy wynikające z ryzykownego projektu platformy.
Rodzice mogą zacząć zadawać trafniejsze pytania: Czy konto nastolatka jest domyślnie prywatne? Czy nieznajomi dorośli mogą się z nim kontaktować? Czy wrażliwe treści są rekomendowane automatycznie? Czy narzędzia do blokowania są intuicyjne? Czy platforma wie, że użytkownik jest małoletni, a jeśli tak, to co zmienia się w obsłudze konta?
Te pytania mówią o bezpieczeństwie więcej niż samo zapewnienie serwisu, że jest „odpowiedni dla młodzieży”.
Gdzie plasuje się Safegram – funkcje aktywne, w rozwoju i planowane
Kierunek rozwoju Safegram opiera się na redukcji luk zaufania wynikających z anonimowości i traktowaniu młodszych użytkowników jako grupy wymagającej szczególnej ochrony. Ważne jest jednak rozróżnienie funkcji dostępnych od tych w fazie testów.
AKTYWNE: Safegram jest dostępny na iOS i Android. Weryfikacja użytkowników, twórców i firm, profile społecznościowe oraz Safegram Exchange są częścią działającego produktu. Firmy i twórcy muszą przejść weryfikację przed dodaniem ofert do Exchange.
W ROZWOJU / BETA: Safegram stale rozwija i testuje funkcje marketplace, rezerwacji, odkrywania, komunikacji oraz doświadczenia wspierane przez AI. Poszczególne procesy mogą ulegać zmianom podczas testów.
PLANOWANE / ROZSZERZANE: Mapa drogowa Safegram obejmuje silniejszą ochronę nastolatków i rodzin, odkrywanie treści z uwzględnieniem wieku, granice kontaktu, powiadomienia rodzinne i dodatkowe sygnały bezpieczeństwa. Funkcje te zostaną uznane za wdrożone dopiero po oficjalnym komunikacie Safegram.
Zasadą projektową jest „separacja bez inwigilacji” – ograniczanie niewłaściwych kontaktów i treści bez zakładania, że bezpieczeństwo wymaga od rodziców czytania prywatnych rozmów. Ten kierunek jest spójny z europejskim trendem projektowania zorientowanego na prywatność, jednak planowane funkcje Safegram należy oceniać na podstawie ich rzeczywistej implementacji po wdrożeniu.
Wielka zmiana: bezpieczeństwo dzieci staje się wymogiem produktowym
Proponowana Ustawa UE KIDS jest ważna ze względu na to, co mówi o przyszłości regulacji technologicznych. Europa przestaje pytać tylko o to, czy platformy mają zespoły moderacji. Coraz częściej pyta o to, czy sam produkt został zaprojektowany tak, by ograniczać możliwe do przewidzenia ryzyko.
Ta zmiana dotyczy systemów rekomendacji, ustawień domyślnych kont, weryfikacji wieku, uprawnień do kontaktu, reklam, interakcji z AI i kontroli rodzicielskiej. Budzi ona również pytania o prywatność, proporcjonalność i wolność słowa.
Debaty te będą trwały przez cały proces legislacyjny. Ale kierunek jest nie do przeoczenia: gdy usługa jest budowana dla dzieci lub jest dla nich dostępna, odpowiedź „daliśmy użytkownikom menu ustawień” staje się niewystarczająca.
Często zadawane pytania (FAQ)
Czy Ustawa UE KIDS już obowiązuje?
Nie. Komisja Europejska przyjęła wniosek 17 września 2026 r. Musi on przejść unijną procedurę ustawodawczą, zanim stanie się obowiązującym prawem.
Czy propozycja zakazuje mediów społecznościowych wszystkim poniżej 15 roku życia?
Nie. Komisja opisuje ramy ograniczające autonomiczne tworzenie kont w niektórych serwisach społecznościowych poniżej 15 lat. Ostateczny tekst może ulec zmianie w trakcie negocjacji.
Jakie przepisy chronią dzieci w sieci w UE obecnie?
Akt o Usługach Cyfrowych (DSA) już teraz wymaga od platform stosowania proporcjonalnych środków ochrony prywatności i bezpieczeństwa małoletnich. W Irlandii obowiązuje również Online Safety Framework.
Dlaczego deklarowana data urodzenia nie wystarcza?
W przypadku usług o wyższym ryzyku łatwo ją obejść. Europejskie organy regulacyjne stawiają na skuteczne i proporcjonalne metody weryfikacji wieku zamiast polegania na dacie wpisanej w formularzu.
Czy weryfikacja wieku wymaga podawania paszportu każdej platformie?
Nie. Unijne podejście chroniące prywatność zakłada potwierdzenie osiągnięcia progu wiekowego bez ujawniania tożsamości czy zbędnych szczegółów.
Co oznacza „bezpieczeństwo w fazie projektowania” (safe by design)?
Oznacza uwzględnienie bezpieczeństwa w samej architekturze serwisu – np. w ustawieniach prywatności, rekomendacjach czy raportowaniu – zamiast polegania wyłącznie na tym, że użytkownik sam znajdzie te opcje w ustawieniach.
Czy wszystkie zabezpieczenia Safegram dla rodzin są już aktywne?
Nie. Safegram posiada aktywną weryfikację i podstawowe funkcje, natomiast dodatkowe mechanizmy ochrony nastolatków i rodzin są w fazie rozwoju lub planowania.
Czy regulacje mogą uczynić media społecznościowe całkowicie bezpiecznymi dla dzieci?
Nie. Regulacje mogą zmieniać standardy i wymogi, ale bezpieczeństwo dzieci zależy również od edukacji, wsparcia rodziny, egzekwowania prawa i ciągłego doskonalenia projektów produktów.
Źródła
-
Komisja Europejska, „EU KIDS Act to restrict social media platforms’ access to children in the EU”, 17 września 2026.
-
Komisja Europejska, „Proposal for EU KIDS Act — EU Keeping Internet Digital Spaces Accountable and Trustworthy”, 17 września 2026.
-
Komisja Europejska, „The impact of the Digital Services Act on digital platforms — Protection for minors”, dostęp: 2 października 2026.
-
Coimisiún na Meán, „Investigation commenced into X under Online Safety Code”, 8 września 2026.
-
Coimisiún na Meán, „Online Safety Framework”, dostęp: 2 października 2026.
-
Komisja Europejska, „Commission preliminarily finds Meta in breach of Digital Services Act for failing to prevent minors under 13 from using Instagram and Facebook”, 29 kwietnia 2026.
-
Komisja Europejska, „Commission urges Member States to rollout EU age verification app”, 29 kwietnia 2026.
-
Komisja Europejska, „Commission welcomes G7 agreement on common principles for protecting minors online”, 29 maja 2026.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.