Verificare înșelăciuni online și fraudă AI | Safegram
Înșelătoriile nu mai par false. Află cum te poți proteja împotriva fraudei AI și a impersonării prin noile metode de verificare Safegram în Irlanda.
De ani de zile, sfaturile privind înșelătoriile erau simple: caută greșeli de ortografie, linkuri ciudate, design de proastă calitate și mesaje care „pur și simplu par false”. Acele indicii încă contează, dar nu mai sunt suficiente. Cercetările recente din Irlanda arată că mesajele suspecte devin parte din viața digitală de zi cu zi, în timp ce tehnologia AI și atacurile de tip înșelăciuni de impersonare fac ca mesajele frauduloase să pară mult mai profesioniste. Răspunsul practic nu este panica, ci un obicei mai bun: oprește, verifică, apoi acționează. Această metodă de verificare înșelăciuni online este esențială pentru a asigura siguranța online în Irlanda, prevenind incidente de phishing, smishing sau vishing.
Concluzii cheie
FraudSMART afirmă că 85% dintre adulții irlandezi întâlnesc apeluri, mesaje, e-mailuri sau conținut online suspect cel puțin lunar, în timp ce 51% spun că văd mai multe comunicări suspecte decât înainte.
Unul din zece respondenți a declarat că a dat click pe un link într-un SMS sau e-mail înainte de a-și da seama că este suspect.
Unul din patru a spus că mesajele suspecte păreau generate de computer sau artificiale, demonstrând modul în care frauda AI devine parte a problemei de încredere digitală.
Doar 15% au verificat dacă firma sau site-ul web menționat într-un text sau e-mail suspect era legitim.
CCPC a avertizat, de asemenea, consumatorii irlandezi cu privire la postările false de brand pe rețelele sociale și site-urile frauduloase care impersonează organizații binecunoscute, arătând că brandingul recognoscibil nu mai este o dovadă a autenticității.
Verificarea trebuie înțeleasă ca un obicei și un semnal de încredere — nu ca o garanție că fiecare tranzacție sau cont este sigur.
Vechile semnale de alarmă își pierd eficiența
Cele mai recente cercetări privind prevenirea fraudei în Irlanda surprind o schimbare pe care mulți oameni o simt deja.
Înșelătoriile nu mai sunt mesaje ciudate ocazionale, ușor de respins. FraudSMART, inițiativa de sensibilizare condusă de Banking & Payments Federation Ireland, afirmă că 85% dintre adulții irlandezi se confruntă acum cu apeluri, SMS-uri, e-mailuri sau conținut online suspect cel puțin o dată pe lună.
Mai mult de jumătate dintre respondenți au declarat că numărul comunicărilor suspecte este în creștere.
Acest lucru contează deoarece volumul în sine creează risc. Când oamenii primesc zilnic notificări repetate de livrare, mesaje bancare, alerte de cont, promoții false, cereri de plată și comunicări de afaceri, mesajul fraudulos nu mai trebuie să fie perfect. Trebuie doar să ajungă într-un moment în care persoana este ocupată, distrasă sau așteaptă ceva similar.
Aceeași cercetare a constatat că o persoană din zece a dat click pe un link dintr-un mesaj înainte de a realiza că este suspect.
Aceasta nu este o dovadă că utilizatorii sunt neglijenți, ci o dovadă că designul înșelătoriilor exploatează comportamentele umane normale.
Ani de zile, sfaturile publice s-au concentrat pe semne evidente: ortografie greșită, gramatică bizară, expeditori necunoscuți și site-uri de calitate slabă.
Acele indicii rămân utile, dar sunt tot mai incomplete.
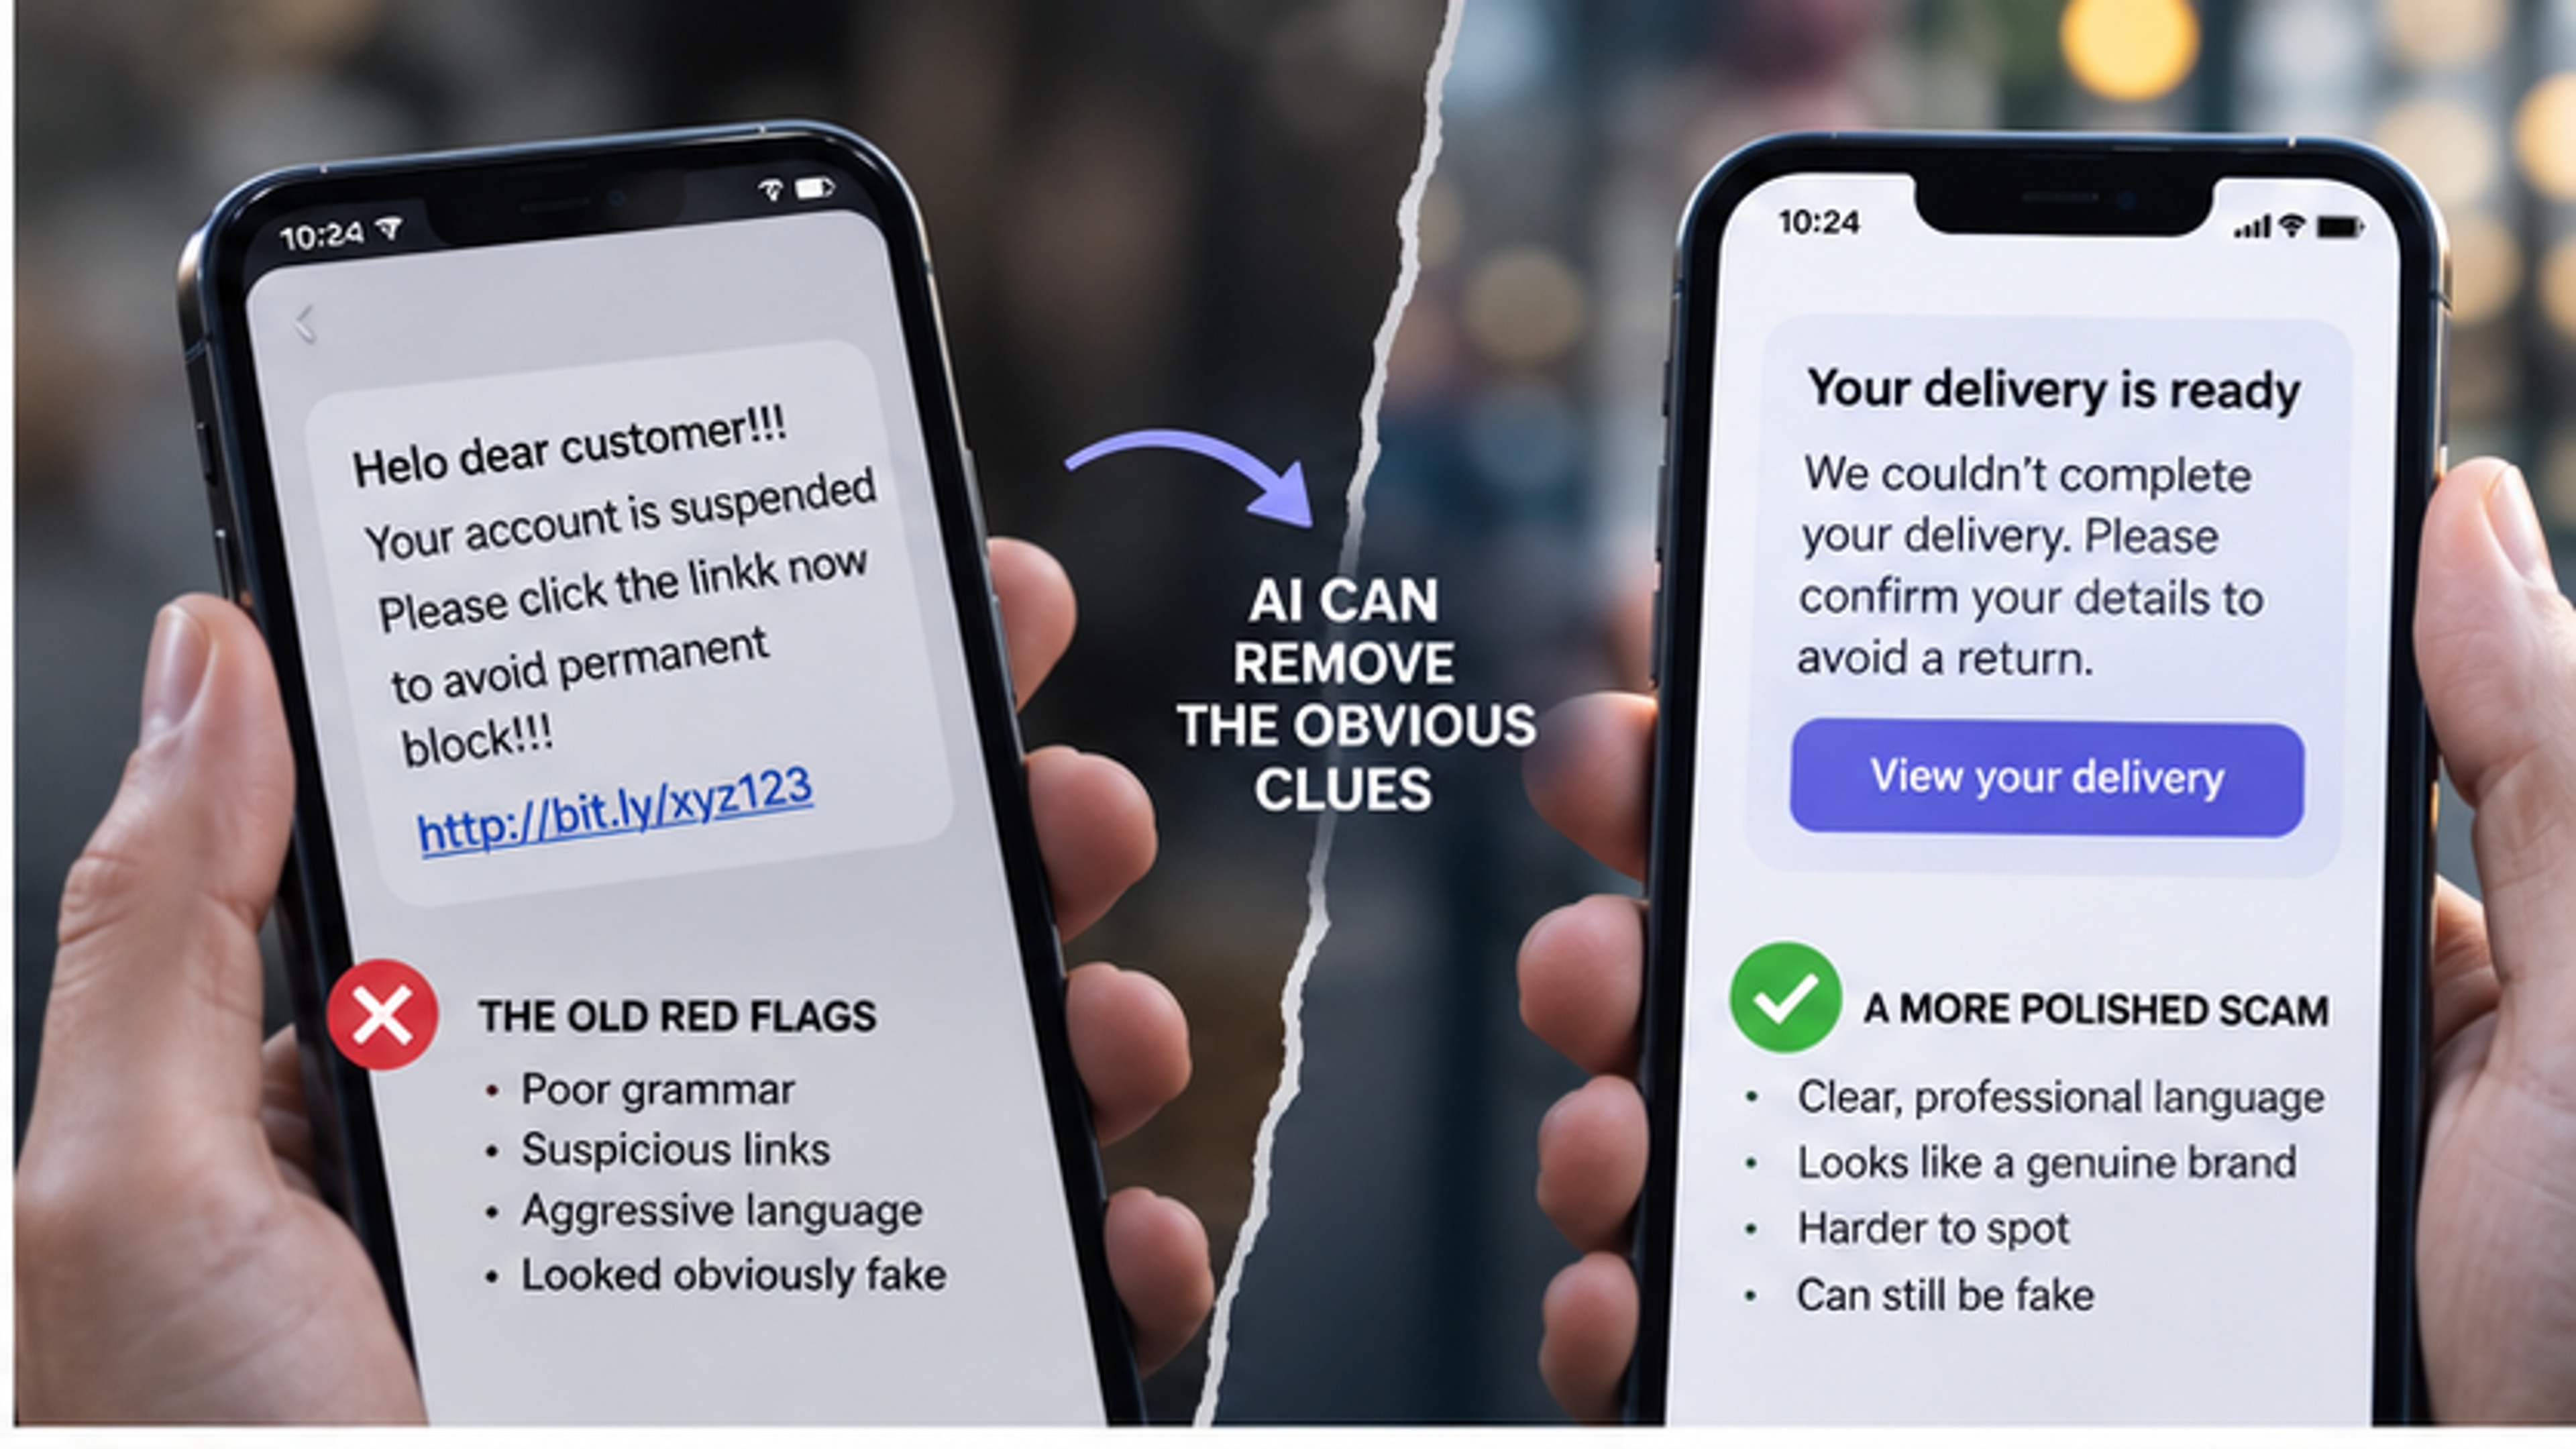
AI poate îmbunătăți gramatica, designul și prezentarea, slăbind unele dintre indiciile vizuale pe care oamenii se bazau anterior.
AI poate elimina indiciile evidente
Unul din patru respondenți la studiul FraudSMART a declarat că mesajele suspecte păreau generate de computer sau artificiale.
Inteligența artificială generativă poate face frauda mai scalabilă și mai rafinată. Poate corecta gramatica, crea imagini de produs convingătoare, imita limbajul profesional de asistență clienți, produce audio realist și genera mesaje personalizate, ajutând atacatorii să adapteze aceeași înșelătorie pentru audiențe diferite.
Rezultatul este important: aspectul profesional nu mai poate fi tratat ca un test de încredere digitală.
Un mesaj de tip phishing poate avea o ortografie impecabilă.
Un magazin fals poate avea un design curat.
Un cont social clonat poate folosi fotografii care par autentice.
O promoție falsă poate copia identitatea vizuală a unei organizații reale.
Un e-mail fraudulos poate suna calm, competent și familiar.
Cu cât internetul devine mai șlefuit vizual, cu atât „aspectul” este mai puțin util ca dovadă.
Avertismentul Dublin Zoo arată cum încrederea poate fi împrumutată
Avertizarea recentă a CCPC privind promoțiile false care impersonau Dublin Zoo este un exemplu perfect pentru această nouă problemă.
Autoritatea de reglementare a avertizat consumatorii cu privire la postările sociale care foloseau imagini de brand false și linkuri frauduloase, inclusiv oferte prezentate ca pachete promoționale ce necesitau doar o mică plată pentru transport.
Cererea poate părea inofensivă deoarece suma este mică.
Adevăratul mecanism este încrederea împrumutată.
Înșelătoria nu trebuie să convingă pe cineva să aibă încredere de la zero într-o companie necunoscută. Folosește un nume pe care oamenii îl știu deja, o identitate vizuală recunoscută și un format familiar de social media.
Același model poate fi folosit împotriva comercianților, companiilor de curierat, băncilor, organismelor publice, creatorilor sau organizațiilor caritabile.
Un logo cunoscut nu este o dovadă că acel cont aparține organizației.
O postare sponsorizată nu este o dovadă că vânzătorul este legitim.
Un site cu un nume care pare irlandez nu garantează că afacerea este locală.
Un număr mare de urmăritori nu este o dovadă a autenticității contului.
De aceea, întrebarea de siguranță se schimbă de la „Arată real?” la „Pot verifica independent cine se află în spate?”
Verificarea este un obicei, nu doar o bifă
Cea mai puternică protecție are loc adesea în afara mesajului suspect propriu-zis.
În loc să dai click pe link, caută organizația în mod independent.
În loc să suni la numărul din mesaj, folosește numărul publicat pe site-ul oficial sau în aplicația organizației.
În loc să ai încredere într-o cerere de plată pentru că e-mailul pare familiar, confirmă-o printr-un al doilea canal.
În loc să consideri un logo sau un design de profil ca fiind o dovadă, înțelege exact ce anume a fost supus procesului de verificare Safegram.
Aceasta este schimbarea de comportament din spatele regulii simple:
Oprește.
Verifică.
Acționează.
Este un proces deliberat mai lent decât ritmul înșelătoriei.
Frauda depinde adesea de urgență: coletul tău așteaptă, contul va fi închis, oferta expiră azi, factura trebuie plătită acum, datele bancare s-au schimbat.
Verificarea întrerupe acest ritm.
Verificarea independentă este tot mai importantă înainte de a schimba datele de plată sau de a cumpăra de la un vânzător necunoscut.
Afacerile au nevoie, de asemenea, de obiceiuri de verificare
Consumatorii nu sunt singurele ținte.
FraudSMART raportează că IMM-urile irlandeze au pierdut 18,9 milioane EUR prin înșelătorii legate de e-mail într-o perioadă de doi ani, cu pierderi medii de peste 22.000 EUR per incident.
O înșelătorie redirecționare factură rămâne deosebit de periculoasă deoarece poate arăta ca o comunicare obișnuită de afaceri.
Un furnizor pare să trimită un e-mail spunând că datele sale bancare s-au schimbat.
E-mailul poate folosi numele corect al companiei, limbajul specific facturilor și stilul obișnuit de contact.
Dacă schimbarea este acceptată fără o verificare independentă, plățile legitime viitoare pot fi redirecționate către un cont controlat de fraudator. Aceasta este o formă gravă de fraudă de afaceri.
Protecția este simplă în principiu: schimbările importante trebuie confirmate folosind date de contact de încredere deja existente, nu datele conținute în cererea nouă.
Afacerile ar trebui să utilizeze aprobarea duală pentru plăți mari, instruirea personalului, autentificarea puternică și proceduri clare pentru modificarea datelor furnizorilor.
Punctul important este cel cultural.
O cultură bună de prevenire a fraudei oferă personalului permisiunea de a încetini, de a contesta o cerere urgentă și de a o verifica fără a simți că creează o problemă.
Ce ar trebui și ce nu ar trebui să însemne „verificat”
Verificarea devine crucială, dar termenul poate fi greșit înțeles.
O identitate verificată sau o afacere verificată nu înseamnă că fiecare acțiune viitoare a acelui cont este sigură.
O afacere legitimă poate oferi servicii slabe.
Un cont verificat poate fi compromis.
Un vânzător autentic poate încălca regulile platformei.
Prin urmare, verificarea funcționează cel mai bine când răspunde la o întrebare precisă: ce a verificat platforma?
De exemplu, o platformă poate confirma datele de contact, informațiile de identitate, dovada înregistrării afacerii sau relația cu un cont de plată.
Acest lucru poate reduce impersonarea și poate crește responsabilitatea.
Dar nu ar trebui prezentat ca o garanție a calității serviciului sau a rezultatului tranzacției.
Designul bazat pe încredere este precis.
Ce înseamnă acest lucru pentru Safegram
Direcția Safegram este construită în jurul utilizatorilor, creatorilor, afacerilor și vânzătorilor verificați într-o piață socială.
Modelul său de produs separă verificarea de statutul de abonat plătit. Plata unui plan nu face, în sine, ca o persoană sau o afacere să fie verificată. Identitatea este gestionată prin Didit, iar Safegram nu stochează niciodată documente de identitate sau date biometrice.
Modelul Safegram impune, de asemenea, ca afacerile și creatorii să finalizeze verificarea înainte de a adăuga produse sau servicii în Safegram Exchange.
Această abordare este relevantă pentru problema fraudei, deoarece comerțul are loc tot mai des în aceleași medii în care oamenii descoperă conținut, urmăresc creatori și comunică privat.
Obiectivul nu este de a pretinde că înșelătoriile pot fi eliminate total, ci de a face impersonarea mai dificilă, autenticitatea mai ușor de evaluat și responsabilitatea mai clară înainte ca banii să fie transferați.
Orice funcție Safegram trebuie descrisă conform stării sale reale de lansare. Comenzile care sunt live sunt descrise ca atare; orice este în testare este etichetat ca beta sau planificat. Conceptele planificate, cum ar fi SafePay, nu vor fi descrise ca servicii active până când arhitectura de plată și structura legală nu sunt finalizate.
Noua abilitate de siguranță este verificarea independentă
Cea mai frapantă cifră din cercetarea FraudSMART nu este 85% expunere la mesaje suspecte, ci faptul că doar 15% au verificat legitimitatea sursei.
Aici trebuie să se formeze noul obicei digital.
Oamenii devin tot mai buni la ștergerea mesajelor suspecte și blocarea numerelor. Următorul pas este verificarea sursei.
Înainte de a introduce datele de plată, găsește vânzătorul independent.
Înainte de a schimba datele bancare ale unui furnizor, sună contactul cunoscut.
Înainte de a acționa la un avertisment de cont, deschide direct aplicația oficială.
Înainte de a crede o promoție de brand, verifică-o pe site-ul real sau pe contul oficial.
Înainte de a transfera bani din cauza unei urgențe, oprește-te.
Un simplu obicei poate întrerupe ingineria socială: oprește, verifică sursa independent, apoi acționează.
OPREȘTE. VERIFICĂ. APOI ACȚIONEAZĂ.
Acest lucru nu necesită ca oamenii să devină experți în securitate cibernetică, ci o mică schimbare de comportament.
Oprește — întrerupe senzația de urgență.
Verifică — confirmă independent persoana, afacerea sau cererea.
Acționează — numai după ce sursa are sens.
Acest obicei funcționează indiferent dacă mesajul este scris prost, perfect sau generat de AI. Funcționează prin SMS, e-mail, rețele sociale sau telefon, fără a presupune că orice interacțiune necunoscută este frauduloasă.
Viitorul încrederii online se va construi făcând autenticitatea mai ușor de dovedit.
Întrebări frecvente
De ce sunt înșelătoriile tot mai greu de detectat?
Fraudatorii pot copia identitatea vizuală, pot folosi șabloane profesionale și instrumente AI pentru a îmbunătăți limbajul și imaginile. Aspectul vizual „curat” nu mai este o dovadă sigură a legitimității.
Cât de frecvente sunt comunicările suspecte în Irlanda?
Cercetările FraudSMART arată că 85% dintre adulții irlandezi se confruntă cu apeluri, SMS-uri sau e-mailuri suspecte cel puțin o dată pe lună.
Câți oameni verifică independent site-urile sau companiile suspecte?
Studiile arată că doar 15% dintre cei care primesc comunicări suspecte verifică dacă firma menționată este legitimă.
Ce ar trebui să fac înainte de a da click pe un link suspect?
Nu te baza pe linkul din mesaj. Caută organizația independent prin site-ul său oficial sau un număr de contact cunoscut pentru a confirma cererea.
O afacere verificată garantează o achiziție sigură?
Nu. Verificarea confirmă cine se află în spatele contului și reduce riscul de impersonare, dar nu poate garanta calitatea produselor sau a fiecărei tranzacții viitoare.
Cum se pot proteja IMM-urile din Irlanda împotriva fraudei de redirecționare a facturilor?
Prin utilizarea unei proceduri de verificare prin telefon a schimbărilor de date bancare, folosirea aprobării duale pentru plăți și instruirea personalului pentru a contesta cererile urgente.
Cum abordează Safegram verificarea?
Safegram separă verificarea de abonamente și impune ca afacerile și creatorii să fie verificați înainte de a vinde pe Exchange. Identitatea este confirmată prin Didit, fără stocarea datelor biometrice de către Safegram.
Referințe sursă
Banking & Payments Federation Ireland / FraudSMART — „Majority of consumers receiving suspicious calls, texts or emails at least once a month.” Sursă pentru datele despre expunerea consumatorilor și utilizarea AI.
Competition and Consumer Protection Commission (CCPC) — avertisment privind înșelătoriile care impersonau Dublin Zoo. Sursă pentru exemplele de postări sociale false.
Banking & Payments Federation Ireland / FraudSMART — „Almost €19 million lost by SMEs to email-related scams.” Sursă pentru pierderile IMM-urilor și frauda prin redirecționarea facturilor.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.