EU KIDS Gesetz: Kindersicherheit in sozialen Medien
Das vorgeschlagene EU KIDS Gesetz könnte soziale Medien grundlegend verändern, indem es Plattformen verpflichtet, Sicherheit durch Design nachzuweisen.
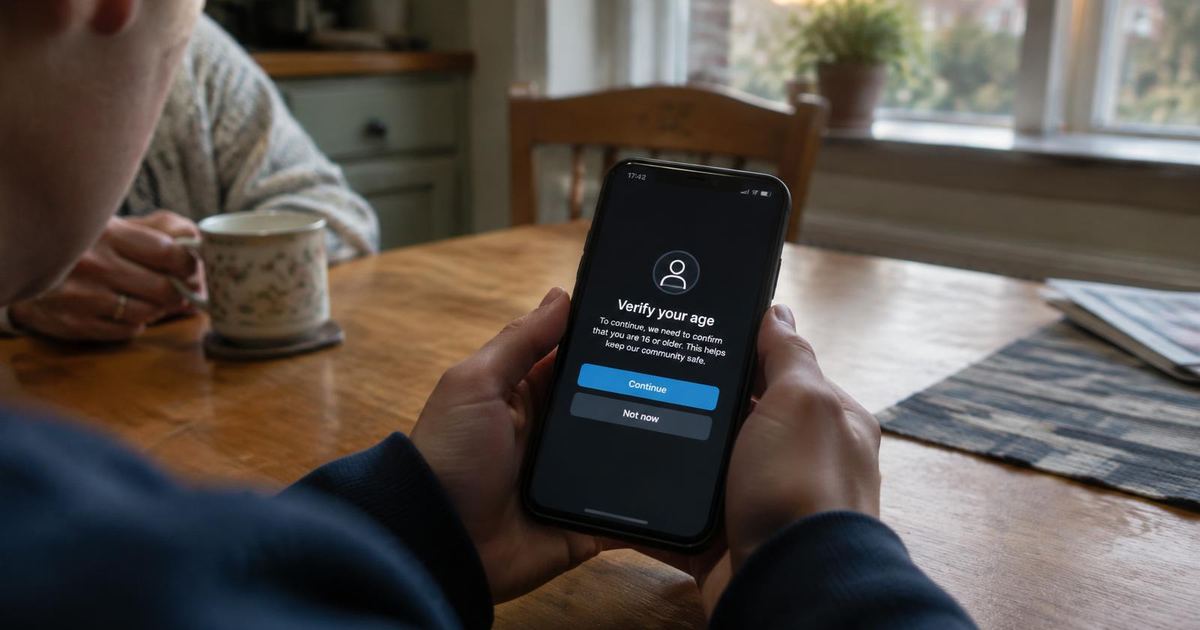
Europa steht vor einem fundamentalen Wandel im Umgang sozialer Medien mit Minderjährigen: Anstatt dass Familien beweisen müssen, dass eine Plattform unsicher ist, könnten Anbieter künftig nachweisen müssen, dass ihre Dienste bereits durch ihr Design sicher und altersgerecht sind. Dieser Vorschlag ist bedeutend – doch es handelt sich derzeit noch um einen Entwurf, nicht um ein bereits geltendes Gesetz.
Die wichtigsten Erkenntnisse
- Am 17. September 2026 hat die Europäische Kommission den Vorschlag für ein EU KIDS Gesetz angenommen, das darauf abzielt, Minderjährige vor riskanten digitalen Diensten und KI-Systemen zu schützen.
- Der Entwurf sieht vor, die eigenständige Kontoerstellung bei bestimmten sozialen Netzwerken und Videoplattformen für Kinder unter 15 Jahren zu beschränken und gleichzeitig einen abgestuften Rahmen für jüngere Nutzer zu schaffen.
- Laut Kommission würde der Vorschlag die Beweislast auf die Dienstanbieter verlagern. Diese müssen belegen, dass ihre Services ein altersgerechtes Design aufweisen und Kindersicherheit sowie Online-Schutz standardmäßig gewährleisten.
- Das KIDS Act ist noch kein finales EU-Recht. Bestehende Regeln – wie das Gesetz über digitale Dienste (DSA) und Irlands Online-Sicherheitsrahmen – schreiben jedoch bereits heute Pflichten zum Schutz von Kindern vor.
- Die Richtung in Europa ist klar: Altersverifikation, datenschutzfreundliche Standardeinstellungen, Kontrollinstrumente für Eltern, sicherere Empfehlungen und Einschränkungen für unerwünschte Kontakte werden zum festen Bestandteil der Produktinfrastruktur.
Ein Vorschlag, der die Beweislast für Sicherheit umkehrt
In der Geschichte der soziale Medien lag die Verantwortung für die Sicherheit bisher meist bei den Nutzern. Von Eltern wurde erwartet, dass sie komplexe Einstellungen verstehen; Teenager sollten Manipulationen und schädliche Kontakte selbst erkennen, und Regulierungsbehörden griffen oft erst ein, wenn der Schaden bereits entstanden war.
Der Vorschlag der Europäischen Kommission zum EU KIDS Gesetz weist in eine andere Richtung. Veröffentlicht am 17. September 2026, strebt der Entwurf einen harmonisierten EU-Rahmen an, um Minderjährige vor riskanten digitalen Diensten zu schützen. Die wichtigste Neuerung ist dabei nicht allein eine Altersgrenze, sondern die geplante Verlagerung der Verantwortung: Dienste müssten aktiv demonstrieren, dass ihre Umgebungen altersgerecht und sicher konzipiert sind (Datenschutz zuerst).
Dieser Unterschied ist entscheidend. Eine Plattform kann hunderte Sicherheitseinstellungen anbieten und dennoch unsicheres Verhalten zum einfachsten Pfad machen. „Safety by Design“ stellt eine wichtigere Frage: Was passiert mit einem jungen Menschen standardmäßig?
WAS SCHLÄGT DAS EU KIDS GESETZ TATSÄCHLICH VOR?
Nach Angaben der Europäischen Kommission würde der Vorschlag die eigenständige Kontoerstellung bei bestimmten sozialen Netzwerken und Videoplattformen für Kinder unter 15 Jahren einschränken. Die Kommission beschreibt dies als einen EU-weiten Ansatz, der darauf abzielt, divergierende nationale Regeln zu harmonisieren und einen kohärenten digitalen Binnenmarkt zu erhalten.
Der Vorschlag befasst sich auch mit riskanten digitalen Diensten und KI-Systemen, die von Minderjährigen genutzt werden. Bei der Ankündigung erklärte die Kommission, dass Dienstanbieter nachweisen müssten, dass ihre Angebote altersgerecht und sicher gestaltet sind.
Dies ist eine wegweisende politische Richtung, aber der Status muss präzise benannt werden: Das KIDS Act ist ein Legislativvorschlag. Er muss den EU-Gesetzgebungsprozess durchlaufen, bevor er zu geltendem Recht wird. Schlagzeilen, die den vorgeschlagenen Altersrahmen bereits als europaweit rechtsverbindlich darstellen, sind verfrüht.
WAS IST HEUTE SCHON GESETZ?
Das geplante KIDS Gesetz baut auf einem bestehenden regulatorischen Fundament auf, anstatt bei Null anzufangen.
Im Rahmen des Gesetzes über digitale Dienste (DSA) müssen Online-Plattformen, die für Minderjährige zugänglich sind, angemessene und verhältnismäßige Maßnahmen ergreifen, um ein hohes Maß an Privatsphäre und Sicherheit zu gewährleisten. Die Leitlinien der Kommission befassen sich mit Themen wie süchtig machendem Design, Cybermobbing, unerwünschten Kontakten und Konten, die standardmäßig auf „privat“ gestellt sind.
Irland verfügt zudem über seinen Online Safety Framework, der von der Coimisiún na Meán überwacht wird. Dieser Rahmen umfasst den DSA, den Online Safety and Media Regulation Act 2022 (die Basis für Irlands Online-Sicherheitskodex) und die EU-Verordnung über terroristische Online-Inhalte.
Irland ist bereits in die Durchsetzungsphase übergegangen. Am 8. September 2026 leitete die Coimisiún na Meán ihre erste formelle Untersuchung im Rahmen des Online-Sicherheitskodex ein und prüfte die Umsetzung von Altersnachweisen und Elternkontrollen bei X. Eine Untersuchung ist keine Feststellung eines Fehlverhaltens, zeigt aber, dass Anforderungen an die Kindersicherheit nicht mehr rein theoretisch sind.
Warum die Alterszahl nur ein Teil der Geschichte ist
Die öffentliche Debatte konzentriert sich naturgemäß darauf, ob die Schwelle bei 13, 15, 16 oder einem anderen Alter liegen sollte. Doch eine bloße Abfrage des Geburtsdatums macht einen Dienst noch nicht altersgerecht.
Die Europäische Kommission hat bereits die schwache Abhängigkeit von selbst deklarierten Geburtstagen kritisiert. Im April 2026 stellte sie vorläufig fest, dass Meta im Zusammenhang mit den Risiken des Zugangs von Kindern unter 13 Jahren zu Instagram und Facebook gegen den DSA verstoßen habe, da Kinder ein falsches Geburtsdatum ohne wirksame Kontrollen eingeben könnten. Meta hat das Recht, zu diesen vorläufigen Feststellungen Stellung zu nehmen; sie sind keine endgültige Entscheidung.
Gleichzeitig bergen Verfahren zur Altersverifikation bei schlechtem Design Datenschutzrisiken. Das europäische Konzept für den Altersnachweis sieht vor, dass eine Person nachweisen kann, dass sie eine Altersgrenze erreicht, ohne ihr genaues Alter, ihre Identität oder andere unnötige persönliche Informationen preiszugeben.
Das nützliche Prinzip lautet daher nicht „mehr Ausweisdaten sammeln“, sondern: den für die Sicherheitsentscheidung erforderlichen Mindestfaktor feststellen, bei geringstmöglicher Datenexposition.
Sicherheit durch Design bedeutet: Standards zählen
Ein System zum Schutz von Kindern wird erst dann sinnvoll, wenn es die Produktstandards ändert, statt nur eine weitere Richtlinienseite hinzuzufügen.
Die bestehenden DSA-Leitlinien der Kommission weisen auf praktische Design-Entscheidungen hin: standardmäßig private Konten für Minderjährige, stärkere Kontrolle über Empfehlungen, Tools zum Blockieren von Nutzern, Einschränkungen bei unerwünschten Downloads und Kontakten sowie Maßnahmen zur Reduzierung zwanghafter Nutzung.
Die gemeinsamen G7-Prinzipien zum Schutz von Minderjährigen im Internet, die im Mai 2026 vereinbart wurden, bekräftigen diese Richtung. Sie fordern ein Risikomanagement durch „Safety-by-Design“, echte Transparenz und robuste, zuverlässige sowie datenschutzfreundliche Altersnachweise.
Dies ist wichtig, da die Produktarchitektur das Verhalten prägt. Eine Sicherheitseinstellung, die zwar existiert, aber in fünf Untermenüs vergraben ist, ist keinem sicheren Standard gleichzusetzen. Ein Meldebutton, der technisch vorhanden, aber schwer zu verstehen ist, ist kein effektives Meldesystem.
Was das für Familien in Deutschland bedeuten könnte
Für Familien ist die unmittelbare Botschaft nicht, dass ab heute plötzlich ein neues EU-Altersverbot gilt. Das ist nicht der Fall. Das KIDS Gesetz ist ein Gesetzesvorschlag.
Die wichtigere Erkenntnis ist, dass Europa sich auf ein Modell zubewegt, bei dem Plattformen mehr Verantwortung für die Umgebungen tragen, die sie für Kinder schaffen. Eltern sollten weiterhin Privatsphäre-Einstellungen und Inhaltskontrollen prüfen, aber die Regulierung stellt zunehmend die Annahme infrage, dass Familien allein für riskantes Plattformdesign kompensieren müssen.
Familien können zudem gezieltere Fragen stellen: Ist das Konto eines Teenagers standardmäßig privat? Können unbekannte Erwachsene sie kontaktieren? Werden sensible Inhalte automatisch empfohlen? Sind Tools zum Melden und Blockieren offensichtlich? Weiß die Plattform, dass der Nutzer minderjährig ist, und wenn ja, was ändert sich dadurch?
Diese Fragen sind aufschlussreicher als die bloße Aussage eines Dienstes, er sei für Teenager geeignet.
Wo Safegram steht – Live, in Entwicklung und geplant
Die Produktstrategie von Safegram basiert darauf, Vertrauenslücken durch Anonymität zu schließen und jüngere Nutzer als eigene Sicherheitsgruppe zu behandeln. Es ist jedoch wichtig, zwischen dem, was bereits verfügbar ist, und dem, was sich noch in der Entwicklung befindet, zu unterscheiden.
LIVE: Safegram ist für iOS und Android verfügbar. Die Verifizierung für Nutzer, Creator und Unternehmen, soziale Profile sowie das Safegram Exchange sind Teil des Live-Produkts. Unternehmen und Creator müssen verifiziert sein (via Didit), bevor sie Produkte oder Dienstleistungen auf dem Exchange anbieten können.
IN ENTWICKLUNG / BETA: Safegram entwickelt und testet kontinuierlich Marketplace-, Buchungs-, Discovery- und Messaging-Funktionen sowie KI-gestützte Erlebnisse. Einzelne Abläufe können sich während der Testphase ändern.
GEPLANT / EXPANDIEREND: Die Roadmap von Safegram umfasst stärkere Schutzmaßnahmen für Teenager und Familien, eine altersgerechte Discovery-Funktion, Kontaktbeschränkungen, Familienbenachrichtigungen und zusätzliche automatisierte Sicherheitssignale. Diese Funktionen gelten erst dann als universell implementiert, wenn Safegram sie offiziell als „Live“ kennzeichnet.
Das angestrebte Designprinzip ist Trennung ohne Überwachung: Reduzierung unangemessener Kontakte für jüngere Nutzer, ohne davon auszugehen, dass Familiensicherheit bedeutet, dass Eltern private Nachrichten mitlesen müssen. Diese Richtung steht im Einklang mit dem europäischen Trend zu altersgerechtem, datenschutzbewusstem Produktdesign. Die geplanten Funktionen von Safegram sollten jedoch an ihrer tatsächlichen Umsetzung nach dem Rollout gemessen werden.
Der große Wandel: Kindersicherheit wird zur Produktanforderung
Das vorgeschlagene EU KIDS Gesetz ist auch deshalb wichtig, weil es viel über die nächste Phase der Technologieregulierung aussagt. Europa geht über die Frage hinaus, ob Plattformen Moderationsteams haben. Es wird zunehmend gefragt, ob das zugrunde liegende Produkt so konzipiert wurde, dass vorhersehbare Risiken minimiert werden.
Dieser Wandel betrifft Empfehlungssysteme, Standardeinstellungen, Altersnachweise, Kontaktberechtigungen, Werbung, KI-Interaktionen und Elternkontrollen. Er wirft auch berechtigte Fragen zu Privatsphäre, Verhältnismäßigkeit, technischer Genauigkeit und Meinungsfreiheit auf.
Diese Debatten werden im Gesetzgebungsprozess fortgeführt. Aber die Tendenz ist unverkennbar: Wenn ein Dienst für Kinder gebaut oder zugänglich ist, wird die Antwort „Wir haben den Nutzern ein Einstellungsmenü gegeben“ als Reaktion auf Sicherheitsfragen immer schwächer.
Häufig gestellte Fragen (FAQ)
Ist das EU KIDS Gesetz bereits in Kraft?
Nein. Die Europäische Kommission hat den Vorschlag am 17. September 2026 angenommen. Er muss den EU-Gesetzgebungsprozess durchlaufen, bevor er finales Recht wird.
Verbietet der Vorschlag alle sozialen Medien für unter 15-Jährige?
Nein. Die Kommission beschreibt einen Rahmen, der die eigenständige Kontoerstellung bei bestimmten sozialen Netzwerken und Videoplattformen unter 15 Jahren einschränkt. Der endgültige Text kann sich in den Verhandlungen noch ändern.
Welche Regeln schützen Kinder heute online in der EU?
Das Gesetz über digitale Dienste (DSA) verpflichtet Plattformen bereits jetzt zu angemessenen Maßnahmen zum Schutz der Privatsphäre und Sicherheit von Minderjährigen. Zudem greifen nationale Rahmenbedingungen wie in Irland.
Warum reicht ein selbst angegebenes Geburtsdatum nicht aus?
Bei risikoreichen Diensten kann dies leicht umgangen werden. Europäische Regulierungsbehörden konzentrieren sich zunehmend auf effektive, verhältnismäßige Methoden zum Altersnachweis, statt sich auf ein Formularfeld zu verlassen.
Muss man für den Altersnachweis jeder Plattform seinen Pass geben?
Nein. Das datenschutzfreundliche Konzept der EU zielt darauf ab, eine Altersschwelle zu bestätigen, ohne die Identität oder das genaue Geburtsdatum offenzulegen.
Was bedeutet „Safe by Design“?
Es bedeutet, Sicherheit direkt in die Architektur und die Standardeinstellungen eines Dienstes einzubauen – etwa bei der Privatsphäre, den Kontaktrechten und Empfehlungen –, anstatt darauf zu hoffen, dass Nutzer die Einstellungen später selbst finden.
Sind alle Schutzfunktionen von Safegram für Familien bereits live?
Nein. Safegram verfügt über eine Live-Verifizierung und Kernfunktionen; zusätzliche Schutzmaßnahmen für Teenager und altersabhängige Sicherheitsmechanismen befinden sich in der Entwicklung oder Planung.
Kann Regulierung soziale Medien komplett sicher für Kinder machen?
Nein. Regulierung kann Standards setzen und Anreize ändern, aber Kindersicherheit hängt auch von der Umsetzung, Bildung, familiärer Unterstützung und fortlaufendem Produktdesign ab.
Quellenverzeichnis
- Europäische Kommission, „EU KIDS Act to restrict social media platforms’ access to children in the EU“, 17. September 2026.
- Europäische Kommission, „Proposal for EU KIDS Act — EU Keeping Internet Digital Spaces Accountable and Trustworthy“, 17. September 2026.
- Europäische Kommission, „The impact of the Digital Services Act on digital platforms — Protection for minors“, abgerufen am 2. Oktober 2026.
- Coimisiún na Meán, „Investigation commenced into X under Online Safety Code“, 8. September 2026.
- Coimisiún na Meán, „Online Safety Framework“, abgerufen am 2. Oktober 2026.
- Europäische Kommission, „Commission preliminarily finds Meta in breach of Digital Services Act...“, 29. April 2026.
- Europäische Kommission, „Commission urges Member States to rollout EU age verification app“, 29. April 2026.
- Europäische Kommission, „Commission welcomes G7 agreement on common principles for protecting minors online“, 29. Mai 2026.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.