
Privacidad y verificación de identidad en Safegram
Descubre cómo Safegram concilia la seguridad y el anonimato mediante la verificación en segundo plano y la futura integración con la cartera EUDI.
El debate sobre la seguridad en internet suele mezclar tres preguntas distintas: ¿Qué edad tienes? ¿Quién eres? y ¿Qué nombre deben ver los demás? La respuesta no tiene por qué ser la misma para todas. Europa está desarrollando un sistema de prueba de edad que protege la privacidad online, confirmando que se supera un umbral de edad sin revelar datos personales innecesarios. Al mismo tiempo, las redes sociales y marketplaces de confianza pueden seguir necesitando la verificación de identidad real tras una cuenta. El reto es verificar lo que importa sin obligar a todo el mundo a exponer su identidad legal públicamente.
Puntos clave
- La solución de verificación edad de la Comisión Europea está diseñada para demostrar un umbral de edad sin revelar la edad exacta, la identidad u otros detalles personales innecesarios al servicio online.
- El marco de la cartera EUDI (European Digital Identity Wallet) se basa en la divulgación selectiva, permitiendo compartir solo un atributo necesario en lugar de todos los campos de identidad.
- La garantía de edad y la identificación digital resuelven problemas distintos: una determina si el usuario es mayor de edad, mientras que la otra establece quién es la persona real.
- El seudonimato público puede coexistir con la verificación privada. Un usuario puede aparecer bajo un apodo o un perfil anónimo mientras la plataforma sabe que una persona real ha completado la comprobación.
- El modelo actual de verificación Safegram requiere validar la identidad para el uso completo de la app. Dependiendo del flujo, esta verificación en segundo plano se realiza a través de Didit o Stripe; la identidad verificada no tiene por qué ser el nombre público del perfil.
- Safegram planea implementar el soporte para la cartera EUDI cuando esté disponible y sea adecuado para sus flujos de verificación. Es una integración planificada, no una función activa.
- La propuesta de la Ley KIDS de la UE impulsa la garantía de edad en redes sociales, pero sigue siendo una propuesta legislativa que puede cambiar durante el proceso.
La falsa elección entre verificación y privacidad
La verificación online suele describirse como una elección binaria.
O todo el mundo es anónimo y no se puede confiar en nadie, o todo el mundo sube documentos de identidad y usa su nombre legal en público.
Es un modelo innecesariamente rudimentario.
Un sistema de confianza moderno puede separar al menos tres cuestiones.
Primero: ¿supera esta persona el umbral de edad requerido?
Segundo: ¿se ha verificado una identidad real detrás de la cuenta?
Tercero: ¿qué identidad elige la persona mostrar públicamente?
Estas preguntas pueden responderse de forma independiente.
Una plataforma puede saber que un usuario ha superado un control de identidad genuino sin mostrar el nombre de su pasaporte al resto de la comunidad.
También puede recibir una prueba simple de que el usuario es mayor de 15, 18 o la edad requerida sin recibir su fecha de nacimiento completa.
Esta separación es cada vez más importante porque la confianza y la privacidad online son requisitos de diseño legítimos.
El modelo europeo de prueba de edad se basa en la divulgación mínima
La Comisión Europea afirma que su solución de verificación edad está diseñada para que los usuarios demuestren que cumplen un umbral de edad sin revelar su edad exacta, identidad u otros detalles personales a la plataforma.
El sistema puede ofrecerse como una aplicación independiente o integrarse en la cartera EUDI.
El enfoque técnico de la Comisión se basa en la divulgación selectiva: el servicio solo recibe el dato que necesita en lugar de un registro de identidad completo.
Por ejemplo, una plataforma puede necesitar saber solo:
"Sí, este usuario tiene 15 años o más".
No necesita automáticamente el nombre legal del usuario, su número de pasaporte, su fecha de nacimiento completa o su dirección particular.
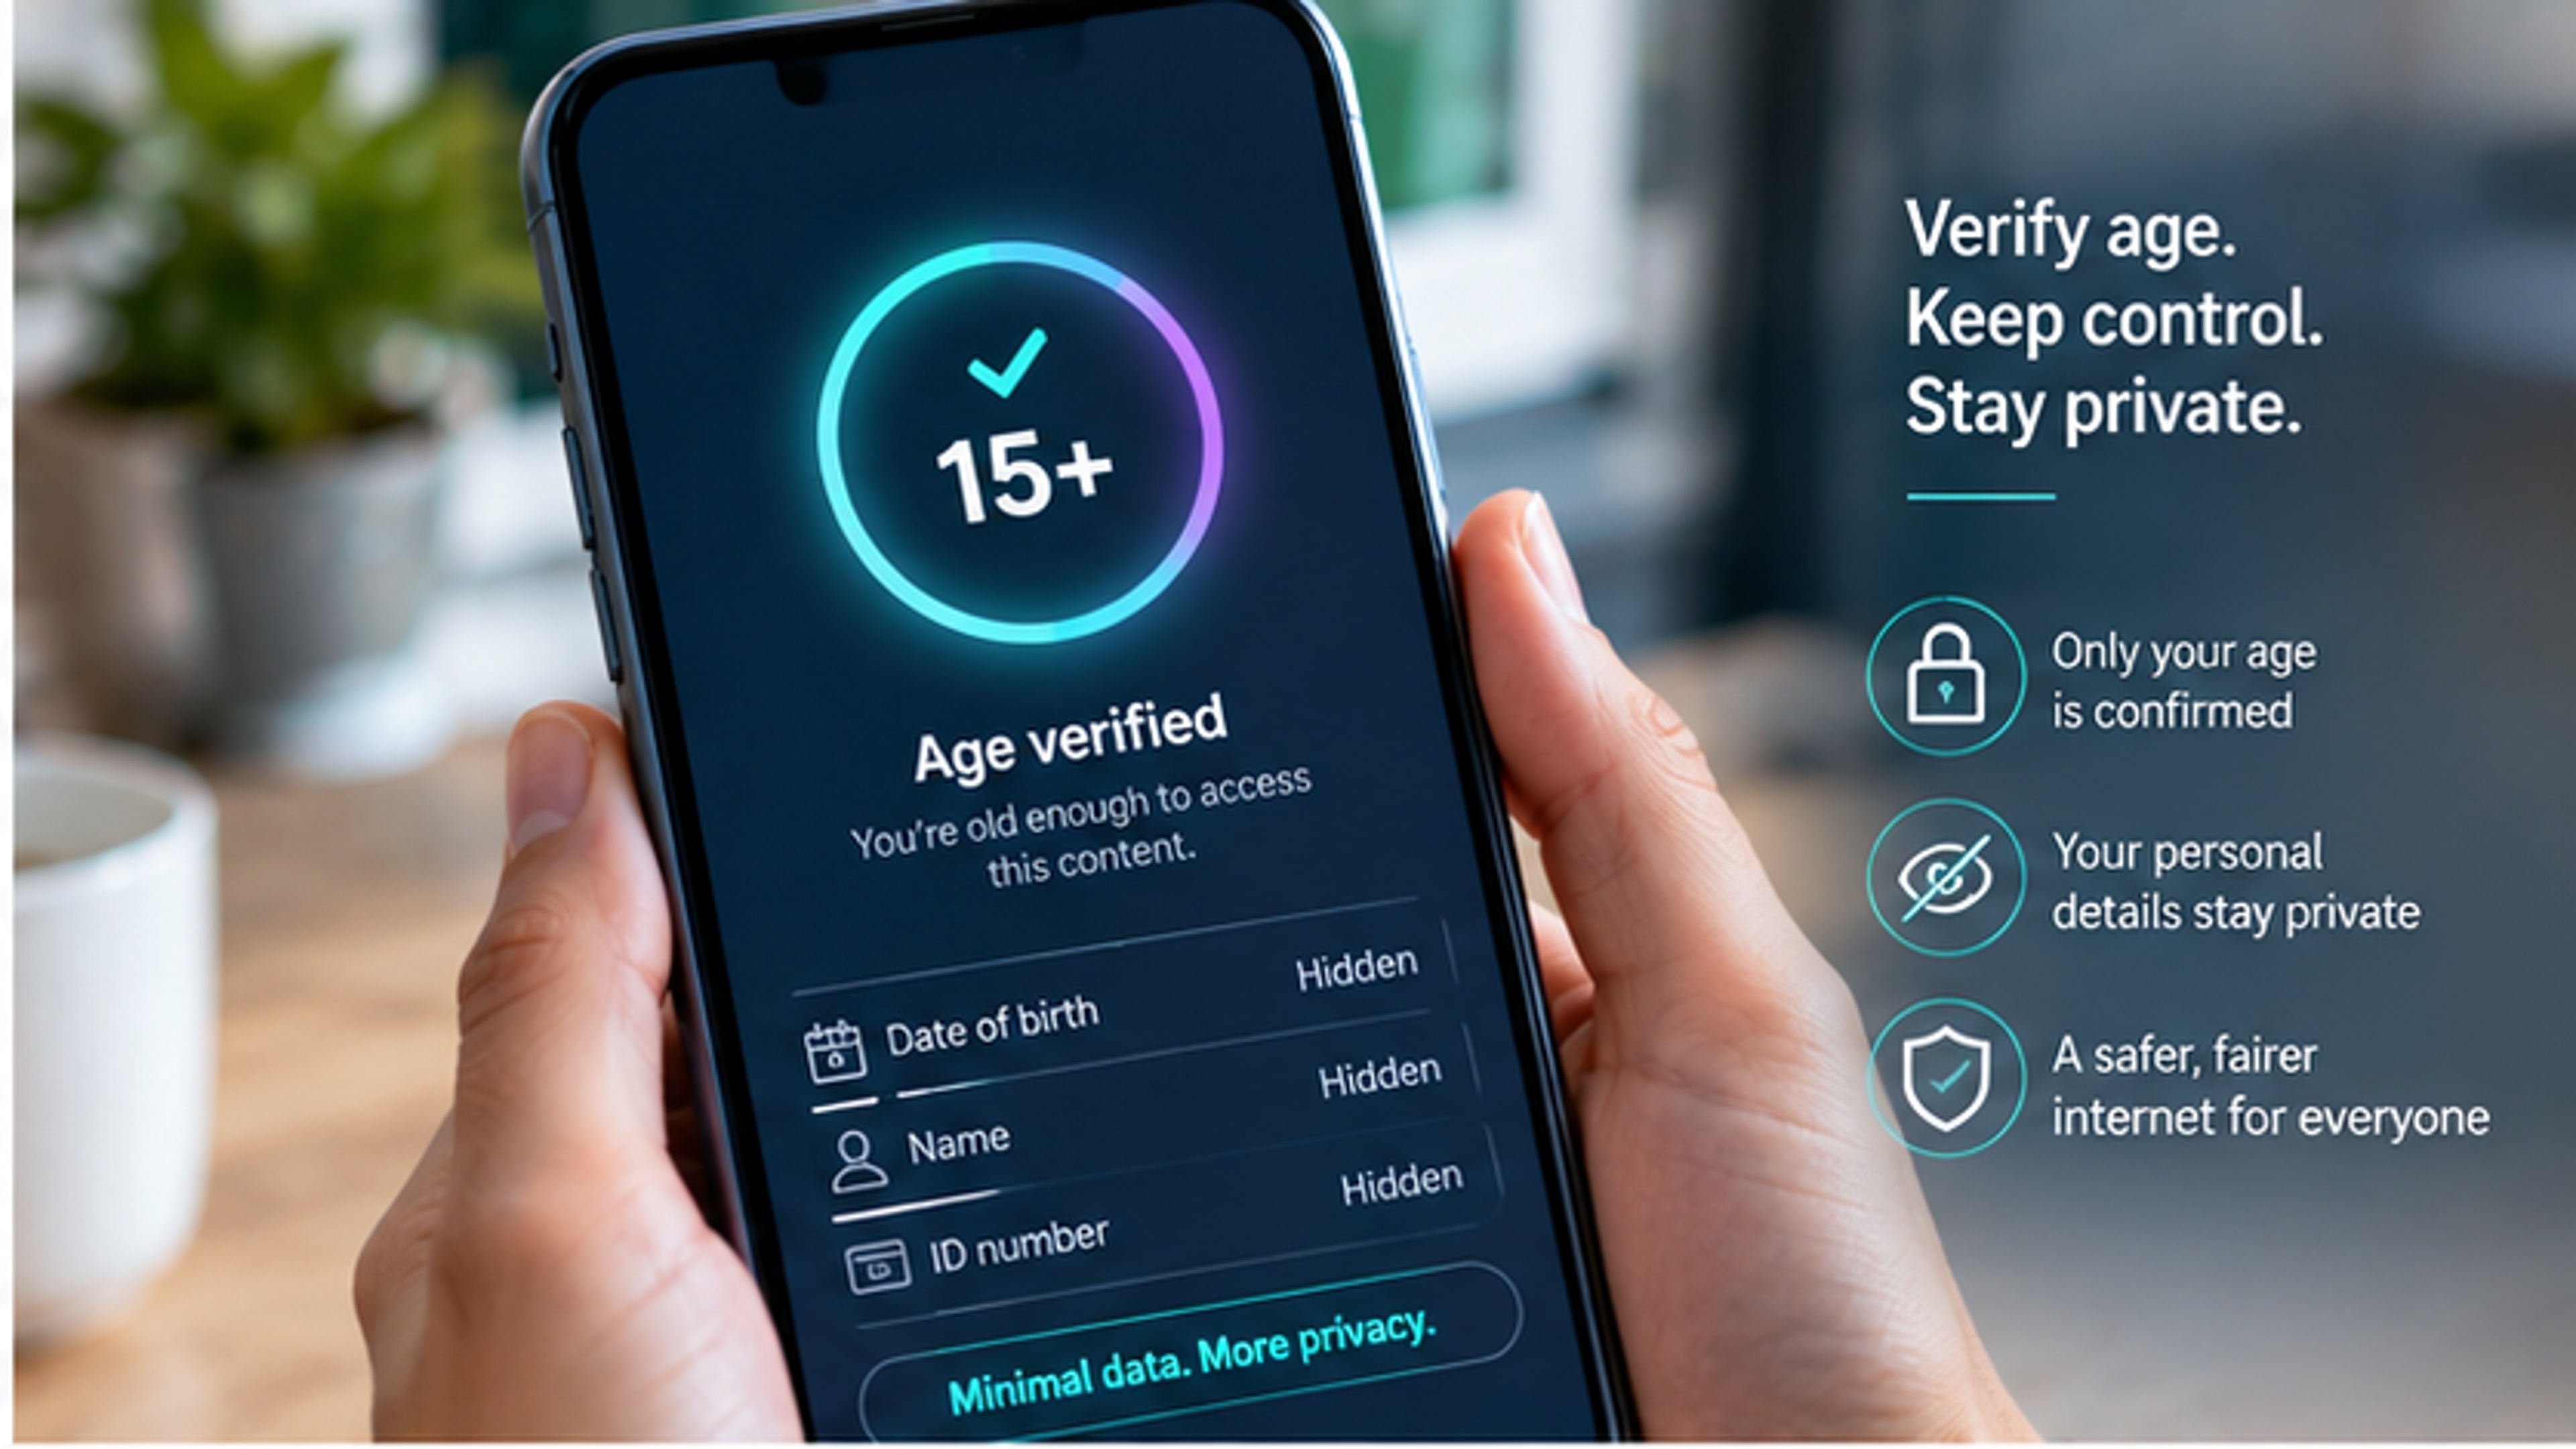
El modelo europeo de verificación de edad está diseñado para confirmar un umbral de edad sin pasar datos de identidad innecesarios al servicio online.
La prueba de edad no significa que la identidad nunca se verifique
Esta distinción es crucial.
Una credencial de edad que proteja la privacidad puede crearse a partir de información de identidad fiable. El material de la Comisión explica que la prueba de edad puede configurarse usando fuentes como un pasaporte biométrico o DNI, identidad electrónica nacional, una app bancaria o un proceso presencial.
La ganancia de privacidad reside en lo que se revela posteriormente al servicio online.
El proceso subyacente establece un atributo de edad confiable mientras que el sitio web o la plataforma reciben solo el resultado mínimo requerido.
Esto es muy distinto a decir que la identidad nunca importa.
Para algunos servicios, la privacidad verificación identidad sigue siendo vital para la prevención del fraude, la responsabilidad en el marketplace, la verificación de empresas, pagos o el acceso a funciones avanzadas.
La pregunta correcta no es "¿verificación de identidad o privacidad?"
Es "¿qué parte necesita qué información, para qué propósito y por cuánto tiempo?"
Una persona verificada no necesita un perfil público con nombre real
Una de las distinciones más útiles para las plataformas sociales es la diferencia entre verificación e identidad pública.
Una persona puede estar verificada privadamente y seguir usando un apodo públicamente.
Un creador puede construir una audiencia bajo un nombre artístico mientras la plataforma ha verificado al individuo tras la cuenta.
Un usuario puede elegir un perfil anónimo para la participación social ordinaria habiendo completado una comprobación de identidad con la plataforma.
En sentido estricto, esa persona no es anónima para la capa de verificación. Es anónima o seudónima para otros usuarios.
Esa diferencia importa porque la exposición pública y la responsabilidad ante la plataforma son decisiones de diseño separadas.
Las políticas estrictas de nombre real pueden crear riesgos para personas con razones legítimas para no exponer su identidad legal. La verificación en segundo plano ofrece un modelo distinto: responsabilidad ante la plataforma sin divulgación obligatoria de la identidad ante la multitud.
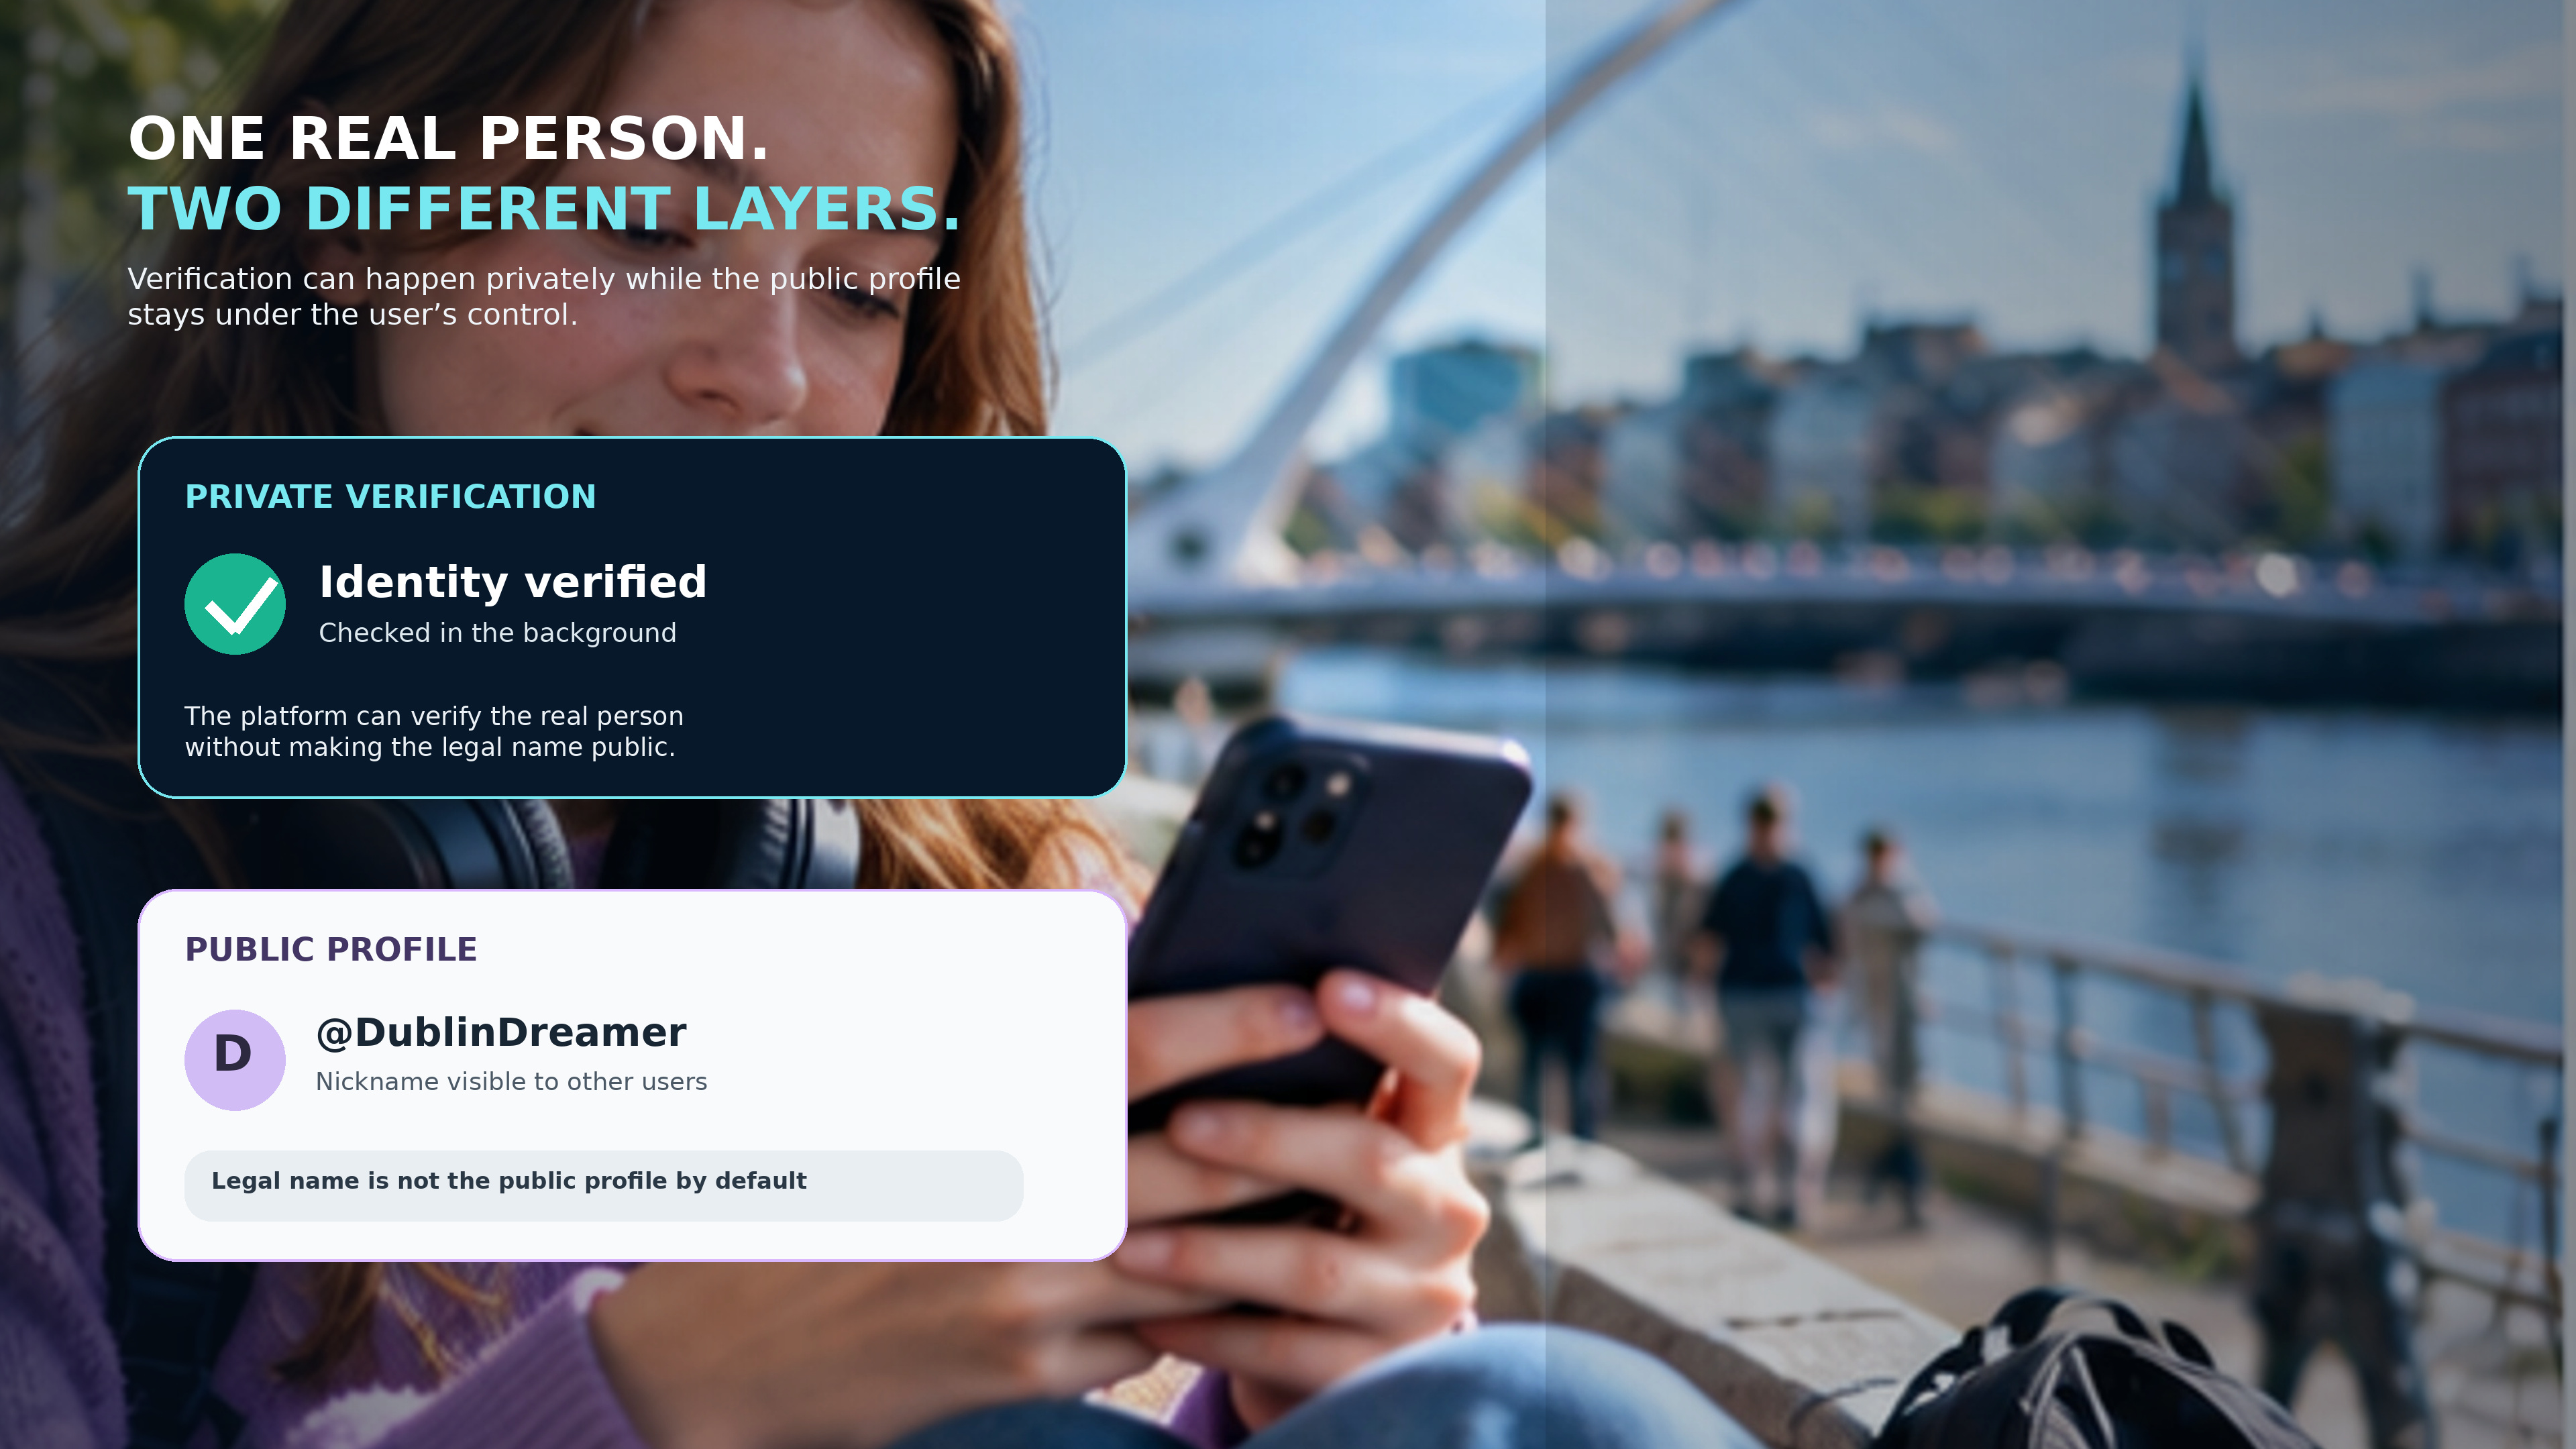
Un usuario verificado puede mantener el seudonimato ante otros usuarios: Safegram puede verificar a la persona real en segundo plano mientras el perfil público utiliza un apodo o identidad anónima.
Cómo funciona el modelo de Safegram
El modelo actual de Safegram se diseña en torno a esa separación.
Los usuarios que deseen el uso completo de la app deben completar la verificación Safegram.
La comprobación de identidad ocurre en segundo plano. Dependiendo del flujo de verificación o pago, Safegram utiliza Didit o Stripe.
Didit describe su servicio como tecnología de verificación de identidad utilizada por empresas para confirmar quién es un usuario, incluyendo comprobación de documentos, pruebas de vida y cotejo facial. Stripe Identity proporciona igualmente verificación programática mediante documentos y selfies.
Para Safegram, superar esa verificación no implica que el nombre legal deba convertirse en la identidad pública del usuario.
Se puede usar un apodo o, donde el producto lo permita, mantener una presencia anónima frente a terceros. La señal de confianza a nivel de plataforma y el perfil público son independientes.
Esta distinción es central en Safegram:
- Persona real en segundo plano;
- Identidad elegida en público;
- Controles más estrictos cuando la edad es relevante;
- Y verificación clara donde el comercio o las interacciones de alta confianza lo requieren.
La verificación debe establecer responsabilidad sin forzar innecesariamente la identidad personal al feed público.
Identidad, edad y perfil público deben ser tres capas separadas
Este modelo por capas es útil porque las tres señales sirven para propósitos diferentes.
Capa de identidad
Responde a: ¿ha verificado la plataforma a la persona real detrás de esta cuenta?
Para los usuarios de Safegram que buscan funcionalidad completa, esta es la capa que se soporta hoy mediante la verificación en segundo plano con Didit o Stripe.
Capa de edad
Responde a: ¿cumple el usuario el umbral de edad requerido para una experiencia concreta?
La arquitectura de verificación edad en Europa apunta a un modelo en el que la plataforma recibe la respuesta sin recopilar un registro de identidad completo.
Capa de perfil público
Responde a: ¿qué deben ver los demás?
Puede ser un nombre real, un nombre de creador, un apodo o una identidad de cara al anonimato, dependiendo del contexto de la cuenta.
Mezclar estas capas fomenta la exposición innecesaria de datos. Separarlas da a las plataformas más control sobre la seguridad y a los usuarios más control sobre su identidad digital pública.
Dónde encaja la cartera EUDI
La cartera EUDI está diseñada para que los ciudadanos compartan de forma segura datos de identidad seleccionados y atestaciones electrónicas con servicios públicos y privados.
La Comisión espera que los Estados miembros ofrezcan al menos una cartera y que la solución de verificación de edad sea interoperable con este marco.
Esto crea una vía futura muy útil. En lugar de pedir a un usuario que repita el mismo proceso de verificación de documentos en cada servicio, una plataforma podría confiar en una credencial de la cartera para el dato específico que necesita.
Para una experiencia restringida por edad, esto podría ser un simple umbral.
Para otros casos, una credencial de identidad digital más robusta sería la adecuada.
Safegram planea implementar el soporte para la EUDI Wallet una vez que esté disponible y la integración sea madura. Es una integración futura y no debe describirse como activa hasta que se implemente y pruebe.
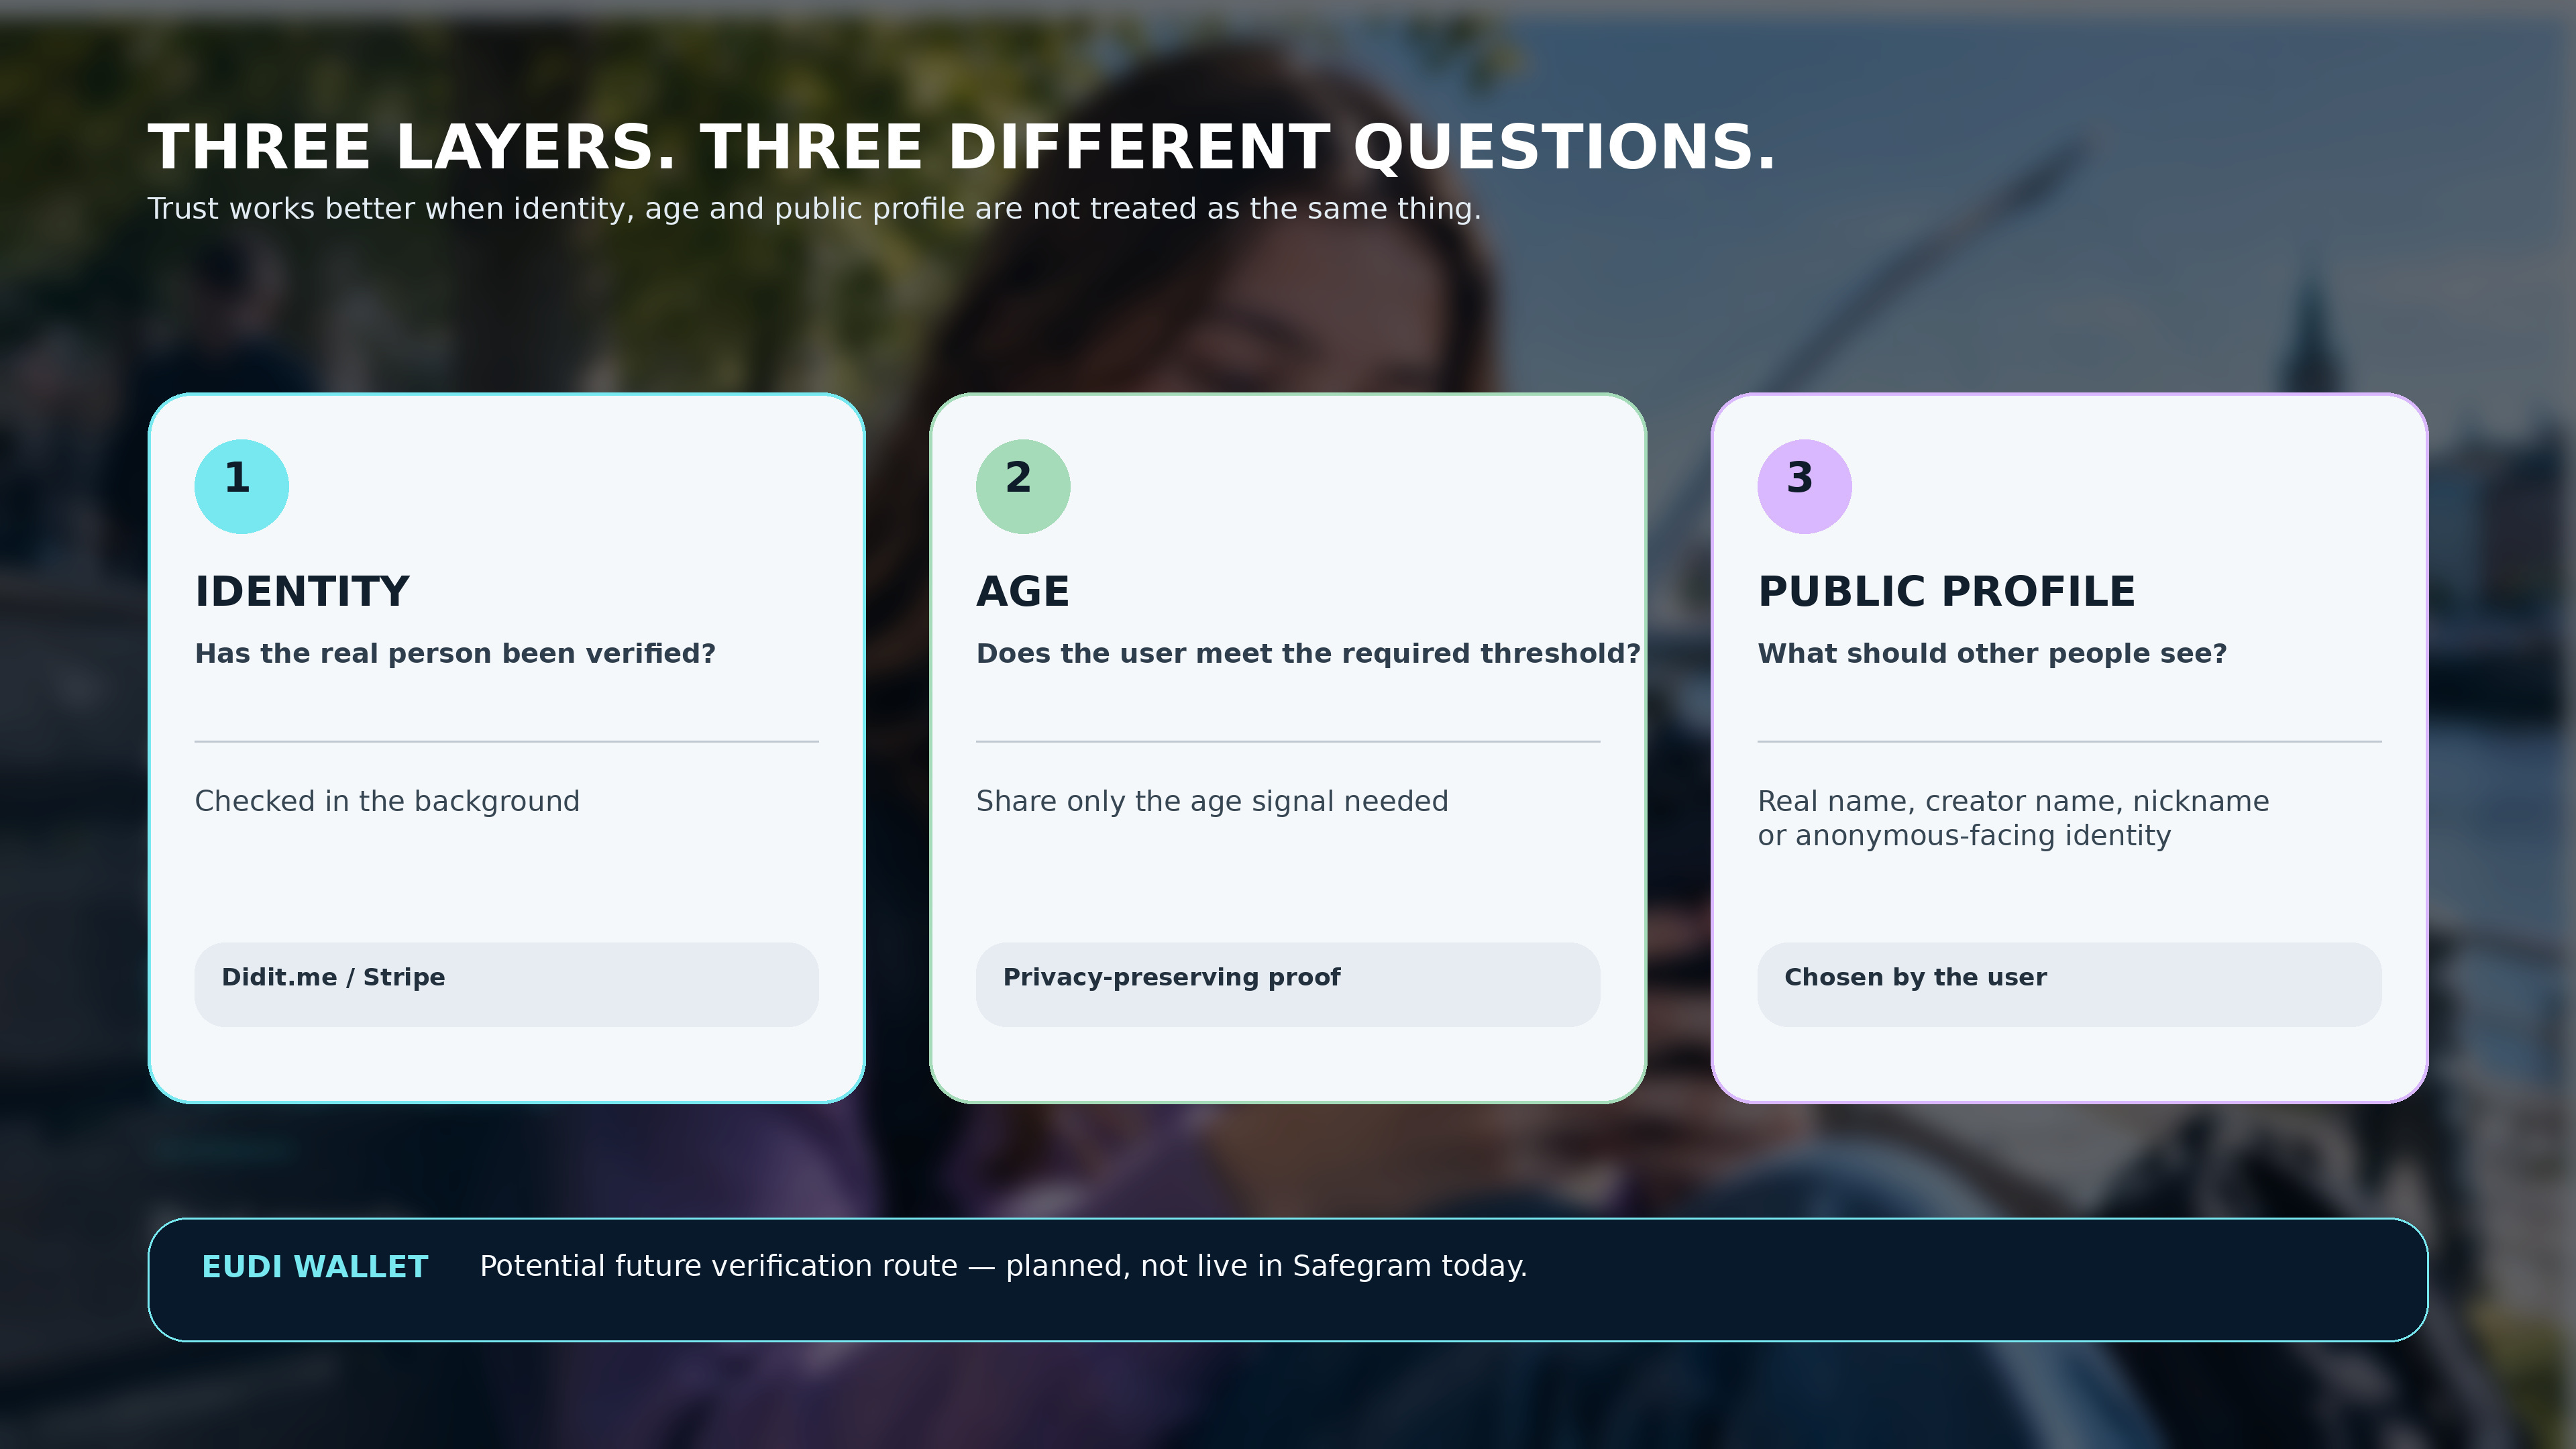
Identidad, edad y perfil público son capas de confianza diferentes. Safegram utiliza hoy la verificación de identidad en segundo plano y explora el soporte de la cartera EUDI como ruta futura.
La propuesta de la Ley KIDS hace la distinción más importante
La propuesta de la Ley KIDS de la Comisión Europea sitúa la garantía de edad en el centro de un modelo basado en la edad para el acceso a redes sociales.
Al ser una propuesta legislativa, el texto final puede variar.
Sin embargo, la dirección política plantea una cuestión práctica: si las reglas de edad se vuelven más específicas, la señal de edad debe ser más fiable. Esto no justifica automáticamente que cada usuario sea identificable públicamente.
La propia arquitectura de la Comisión apunta a lo contrario: demostrar el umbral pertinente minimizando lo que el servicio aprende. Los controles de identidad pueden coexistir si el servicio tiene una razón separada para verificarla. Ambos mecanismos son complementarios, no intercambiables.
La divulgación mínima debe aplicarse incluso si la identidad está verificada
La verificación en segundo plano no es una licencia para recopilar o exponer información ilimitada.
Un sistema confiable debe definir:
- Qué datos se requieren y por qué.
- Qué proveedor los procesa.
- Qué resultado recibe la plataforma.
- Cuánto tiempo se retiene la información.
- Qué se muestra públicamente.
Didit y Stripe proporcionan controles para que las empresas gestionen qué se recopila y cómo se guardan los datos. Para las plataformas, la responsabilidad de la privacidad no desaparece porque un proveedor especialista realice el control. Una buena arquitectura reduce la circulación innecesaria de datos.
Qué debe significar realmente una insignia de verificación
La verificación necesita un lenguaje preciso. Una señal de verificación no implica que una persona sea confiable en todos los contextos posibles.
La privacidad verificación identidad establece que se comprobó una identidad real. La garantía de edad establece que se cumplió un umbral. La verificación de empresa establece información sobre una sociedad.
Ninguna garantiza automáticamente el buen comportamiento o la calidad de una transacción. Un sistema de confianza útil le dice al usuario exactamente qué ha sido verificado sin convertir una insignia en una promesa vaga.
Ese principio se aplica a Safegram: la plataforma usa la identidad verificada para dificultar la suplantación y reforzar la responsabilidad, permitiendo al mismo tiempo el uso de apodos públicos.
El mejor modelo: responsable sin estar sobreexpuesto
Internet no tiene por qué elegir entre el anonimato total y la identificación pública permanente.
Es posible un modelo con más matices. Una plataforma puede verificar que hay una persona real tras una cuenta, verificar la edad cuando sea necesario y permitir que esa persona elija un apodo público, revelando solo la información mínima para cada interacción.
Esa es la distinción que la arquitectura europea de privacidad online está empezando a concretar. Para Safegram, es también la dirección de su modelo: verificación en segundo plano, elección en el perfil público y un camino hacia la cartera EUDI cuando la infraestructura esté lista.
La capa de confianza más fuerte no es la que cuenta todo sobre ti a todo el mundo, sino la que demuestra lo correcto a la parte adecuada, manteniendo el resto en privado.
Preguntas frecuentes
¿Verifica Safegram la identidad real de los usuarios?
Sí. El modelo actual de Safegram requiere que los usuarios que quieran acceso total completen la verificación de identidad. Según el flujo, la verificación en segundo plano se gestiona mediante Didit o Stripe.
¿Debe un usuario verificado de Safegram mostrar su nombre legal públicamente?
No. La verificación de identidad y la identidad del perfil público son independientes. Un usuario puede usar un apodo o, si el producto lo permite, una identidad anónima mientras su cuenta subyacente ha sido verificada.
¿Es ese usuario completamente anónimo?
No para la capa de verificación. La distinción clave es el seudonimato público: otros usuarios no ven la identidad legal, aunque Safegram haya recibido un resultado de verificación positivo.
¿Cuál es la diferencia entre verificación de edad y de identidad?
La verificación edad responde si una persona supera un umbral. La verificación de identidad establece quién es la persona. Un servicio puede necesitar una, otra o ambas según el caso.
¿El sistema de verificación de edad de la UE revela la identidad al sitio web?
La Comisión afirma que su enfoque permite que el servicio online reciba el resultado del umbral de edad sin conocer la edad exacta, identidad u otros detalles personales innecesarios del usuario.
¿Está Safegram usando ya la cartera EUDI?
No. Safegram planea implementar el soporte para la cartera EUDI una vez esté disponible y sea apropiado para sus flujos. Debe tratarse como algo planificado, no activo.
¿Garantiza la verificación en segundo plano que un usuario se portará bien?
No. La verificación proporciona una señal de responsabilidad más fuerte, pero no garantiza el comportamiento futuro, la calidad de las transacciones ni el cumplimiento de las normas de la plataforma.
Referencias de fuentes
Comisión Europea — Solución de verificación de edad de la UE y recomendación de despliegue para abril de 2026. Utilizado para el modelo de umbral de edad, opción de app independiente e interoperabilidad con la Cartera de Identidad Digital.
Comisión Europea — Materiales de la European Digital Identity Wallet y Manual de Verificación de Edad. Utilizado para la divulgación selectiva y la distinción entre credencial de identidad completa y prueba de edad limitada.
Comisión Europea — Propuesta de la Ley KIDS, septiembre de 2026. Utilizado para el marco de redes sociales basado en la edad.
Didit — Documentación oficial y Centro de Ayuda. Utilizado para describir Didit como tecnología de verificación en segundo plano con comprobación de documentos y biometría.
Stripe — Documentación oficial de Stripe Identity. Utilizado para describir las capacidades de verificación de Stripe y su modelo de gestión de datos.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.