Verificación de estafas en línea y fraude con IA en Irlanda
Descubra por qué la verificación de estafas en línea es vital ante el fraude con IA y cómo proteger su confianza digital siguiendo el método Parar, Verificar, Actuar.
Durante años, el consejo para evitar fraudes era sencillo: busque faltas de ortografía, enlaces extraños, un diseño descuidado y mensajes que «simplemente parezcan falsos». Esas pistas siguen siendo válidas, pero ya no bastan. Nuevas investigaciones en Irlanda demuestran que las comunicaciones sospechosas se están integrando en la vida digital cotidiana, mientras que el fraude con IA y las estafas de suplantación logran que los mensajes fraudulentos parezcan impecables. La respuesta práctica no es el pánico, sino mejorar el hábito para la confianza digital: parar, verificar y actuar. Este enfoque es fundamental para la seguridad en línea en Irlanda, donde la verificación Safegram y la prevención de fraude se vuelven herramientas esenciales contra el phishing, smishing y vishing.
Puntos clave
- FraudSMART indica que el 85% de los adultos irlandeses se topan con llamadas, mensajes, correos o contenido online sospechoso al menos una vez al mes, mientras que el 51% afirma ver más comunicaciones dudosas que antes.
- Uno de cada diez encuestados admitió haber hecho clic en un enlace de un mensaje o correo antes de darse cuenta de que era sospechoso.
- Una cuarta parte señaló que las comunicaciones sospechosas parecían generadas por ordenador o artificiales, lo que demuestra cómo la IA se ha vuelto parte del problema de confianza.
- Solo el 15% comprobó si la empresa o el sitio web mencionado en el mensaje era legítimo.
- La CCPC también ha alertado a los consumidores irlandeses sobre promociones falsas en redes sociales y sitios que suplantan a organizaciones conocidas; el branding reconocible ya no es prueba de autenticidad.
- La verificación debe entenderse como un hábito y una señal de confianza, no como una garantía absoluta de que cada transacción o cuenta es segura.
Las señales de alerta tradicionales se debilitan
Las investigaciones más recientes sobre el fraude en Irlanda captan un cambio que muchos ya perciben.
Las estafas ya no son mensajes extraños y ocasionales fáciles de descartar. FraudSMART, la iniciativa de concienciación liderada por la Banking & Payments Federation Ireland, afirma que el 85% de los adultos irlandeses se enfrentan a comunicaciones sospechosas mensualmente.
Más de la mitad de los encuestados afirma que estas comunicaciones van en aumento.
Esto es relevante porque el volumen genera riesgo. Cuando recibimos notificaciones de entrega, avisos bancarios, alertas de cuenta, ofertas y comunicaciones de fraude empresarial a diario, el mensaje fraudulento no necesita ser perfecto. Solo necesita llegar cuando la persona está ocupada, distraída o esperando algo similar.
La investigación reveló que uno de cada diez hizo clic antes de sospechar. Esto no es imprudencia, sino prueba de que el diseño de las estafas explota el comportamiento humano normal.
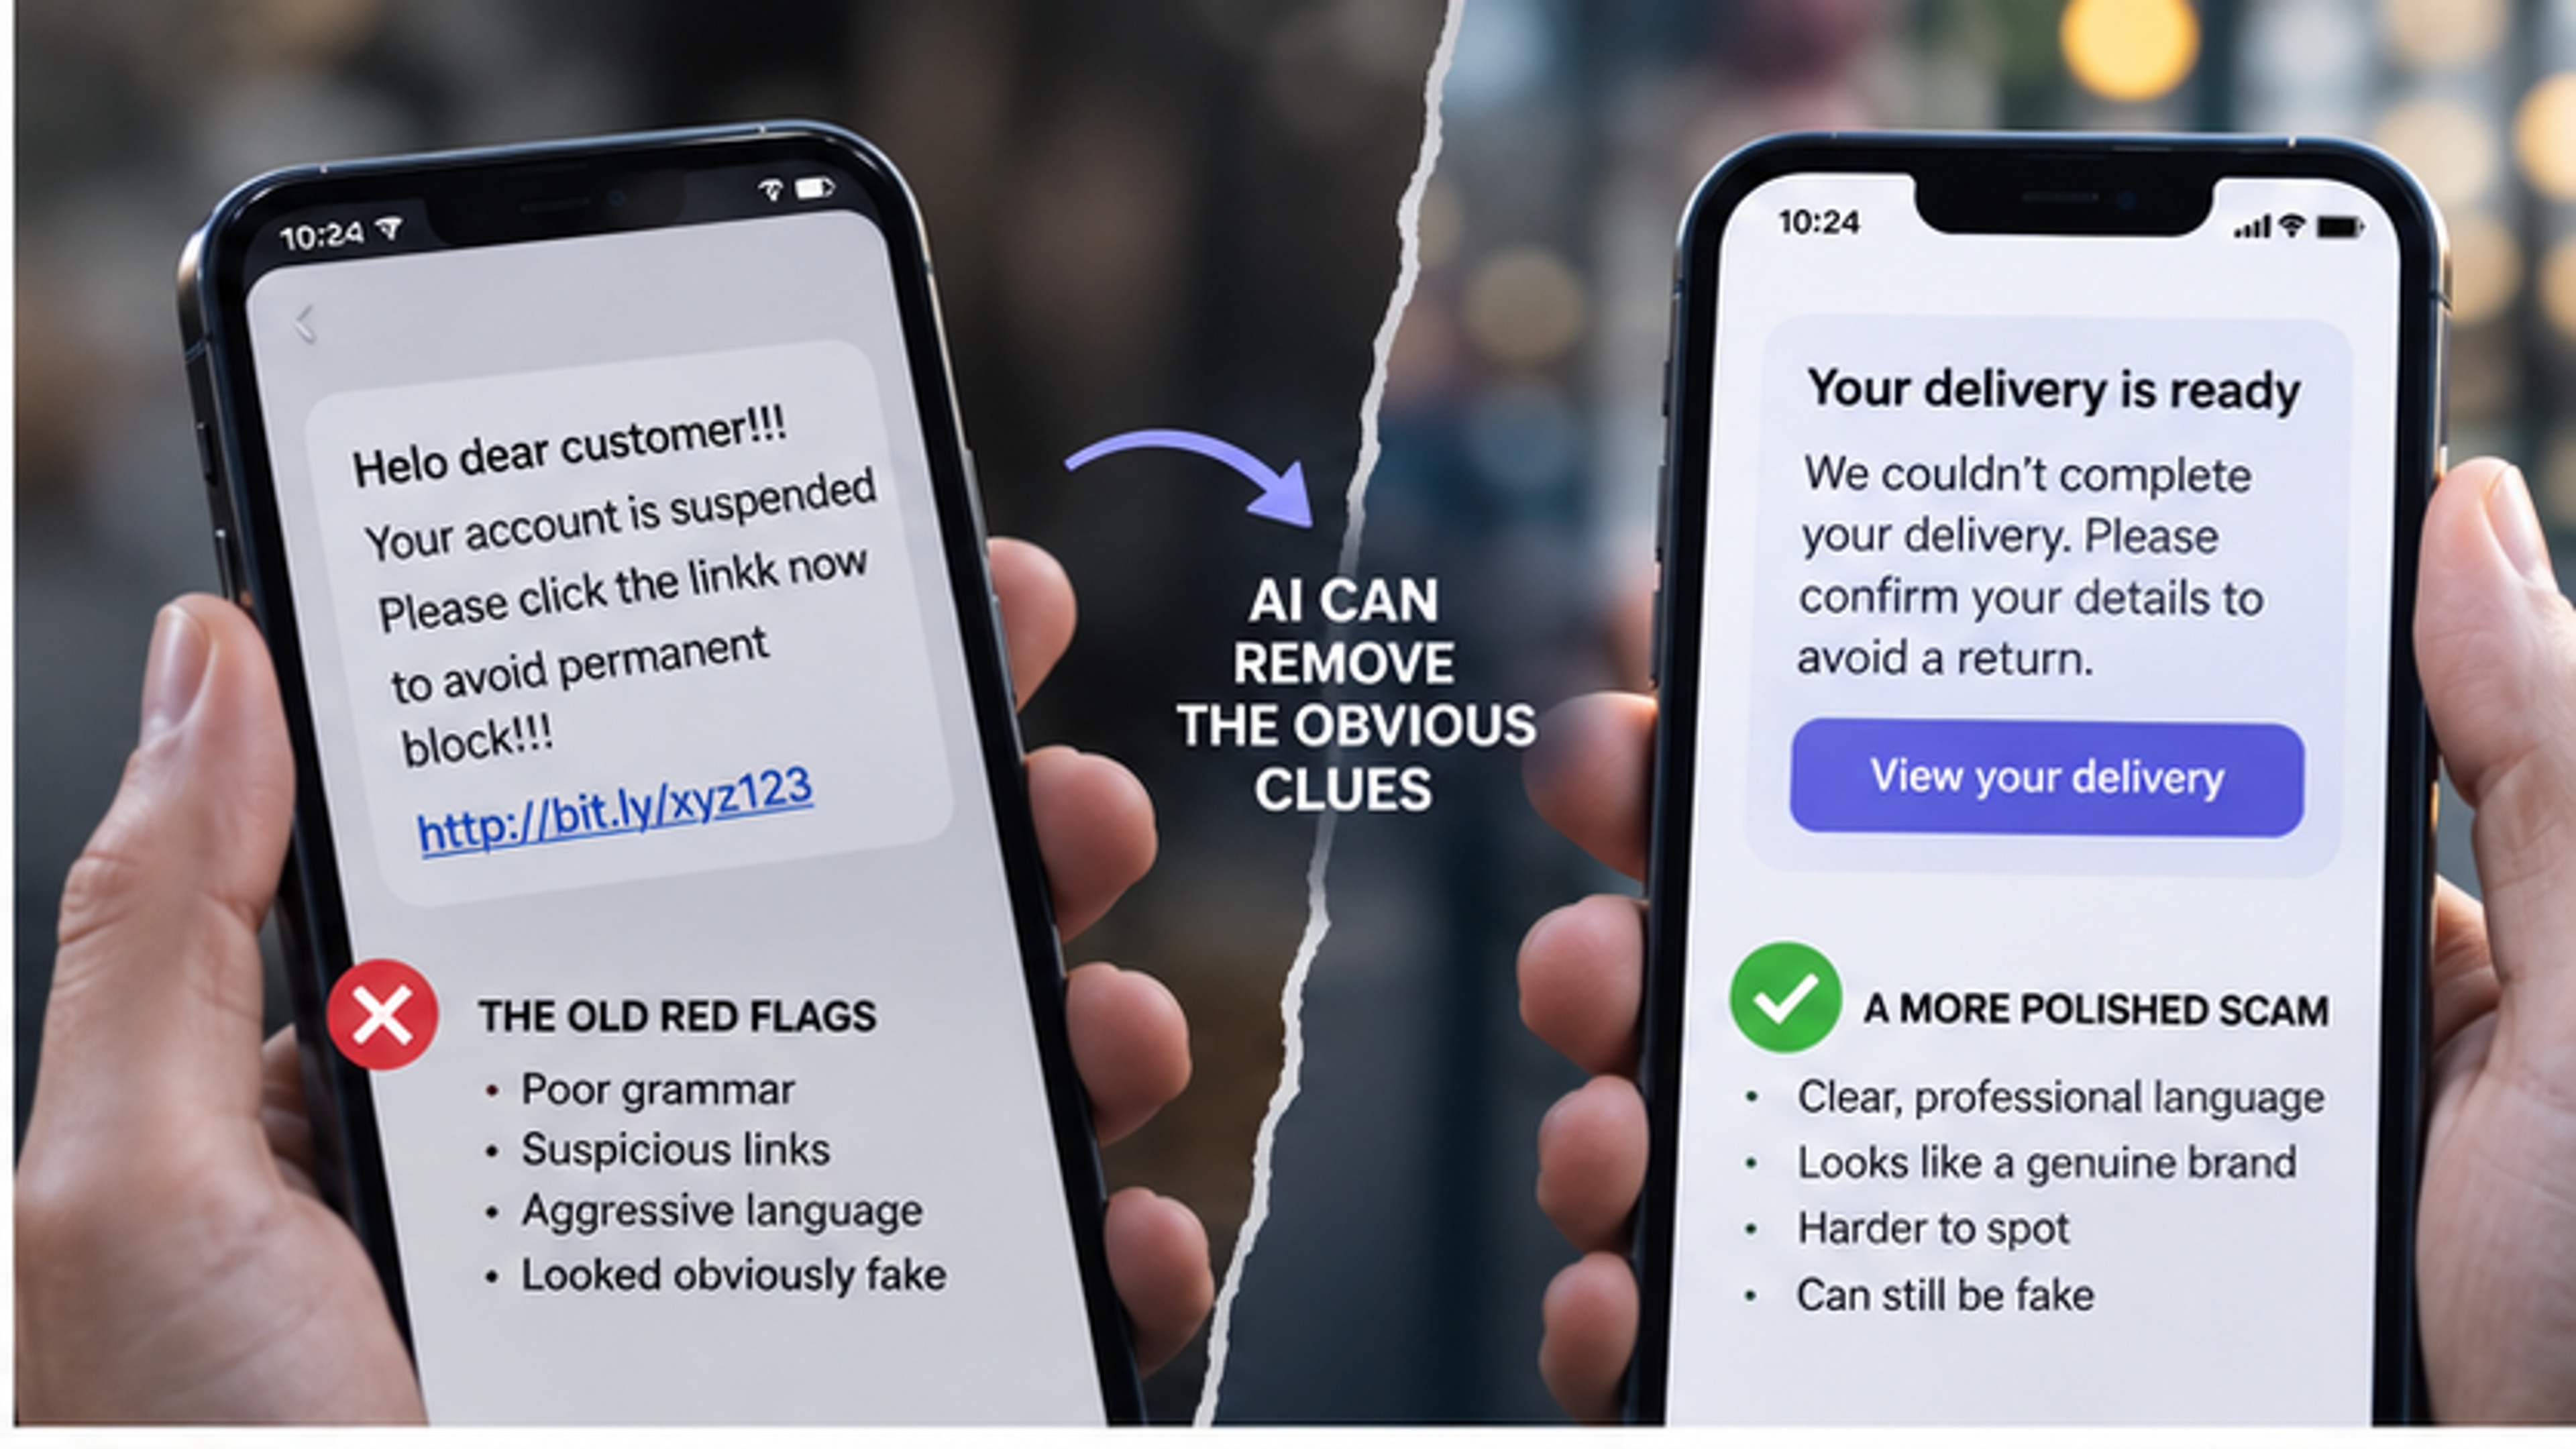
La IA puede mejorar la gramática y el diseño, debilitando las pistas visuales en las que antes confiábamos.
La IA puede eliminar las pistas evidentes
Uno de cada cuatro encuestados en el estudio de FraudSMART dijo que las comunicaciones sospechosas parecían artificiales.
La IA generativa hace que el fraude sea más escalable y pulido. Mejora la gramática, crea imágenes de productos convincentes, imita el lenguaje profesional de atención al cliente y genera audios realistas.
El resultado es claro: que algo «parezca profesional» ya no sirve como prueba de confianza.
- Un mensaje de estafa puede tener una ortografía perfecta.
- Una tienda falsa puede tener un diseño impecable.
- Una cuenta clonada puede usar fotos de apariencia genuina.
- Un correo fraudulento puede sonar calmado, competente y familiar.
Cuanto más pulida está la red, menos útil es ese acabado como prueba de veracidad.
El caso del Zoo de Dublín: cómo se «toma prestada» la confianza
La reciente advertencia de la CCPC sobre promociones falsas que suplantan al Zoo de Dublín es un ejemplo perfecto. Se alertó sobre publicaciones que usaban imágenes de marca falsas y enlaces fraudulentos, ofreciendo regalos que solo requerían un pequeño pago por gastos de envío.
La solicitud parece inofensiva por la cuantía, pero el mecanismo real es la confianza prestada. La estafa no necesita convencerte de cero; usa un nombre que ya conoces y un formato familiar.
Este modelo se usa contra minoristas, bancos, organismos públicos y creadores.
- Un logo conocido no es prueba de propiedad de la cuenta.
- Un post patrocinado no garantiza que el vendedor sea legítimo.
- Un gran número de seguidores no garantiza autenticidad.
La pregunta clave pasa de ser «¿Parece real?» a «¿Puedo verificar de forma independiente quién está detrás?».
La verificación es un hábito, no solo una insignia
La protección más fuerte ocurre fuera del propio mensaje sospechoso.
- En lugar de clicar, busque la organización de forma independiente.
- Use el número de la web oficial, no el del mensaje.
- Confirme las solicitudes de pago por un segundo canal.
Este es el cambio de comportamiento tras la regla: Parar. Verificar. Actuar. Es deliberadamente más lento que la estafa, que siempre depende de la urgencia (el paquete espera, la cuenta se cerrará, la oferta expira hoy).
La verificación independiente es cada vez más importante antes de cambiar datos de pago o comprar a desconocidos.
Las empresas también necesitan hábitos de verificación
Los consumidores no son los únicos objetivos. Las pymes irlandesas perdieron 18,9 millones de euros en estafas por correo en dos años. La estafa de redirección de facturas es especialmente peligrosa.
Un proveedor parece escribir diciendo que sus datos bancarios han cambiado. Si se acepta sin una comprobación independiente, los pagos legítimos acaban en manos de estafadores. La protección es sencilla: verifique los cambios usando los datos de contacto que ya tiene en su archivo, no los que vienen en la nueva solicitud.
Qué debe y qué no debe significar «verificado»
Una identidad verificada no significa que cada acción futura sea segura. Una empresa legítima puede dar un mal servicio o una cuenta verificada puede ser hackeada.
Por eso, la verificación funciona mejor cuando responde a: ¿qué ha comprobado la plataforma? En Safegram, esto puede incluir datos de contacto, identidad o registro comercial, reduciendo la suplantación pero sin ser una garantía absoluta de satisfacción comercial.
Qué significa esto para Safegram
El modelo de Safegram se basa en usuarios, creadores y empresas verificadas. Separamos la verificación del estado de suscripción de pago: pagar no te hace verificado automáticamente.
Exigimos que los negocios completen la verificación antes de listar productos en Safegram Exchange. El objetivo no es decir que las estafas desaparecerán, sino hacer la suplantación más difícil y crear rendición de cuentas. Las funciones como SafePay se describirán siempre según su estado real (beta o planificado).
La nueva habilidad: verificación independiente
El dato más impactante no es el 85% expuesto a estafas, sino que solo el 15% verificó la fuente. Ahí es donde debe nacer el nuevo hábito digital.
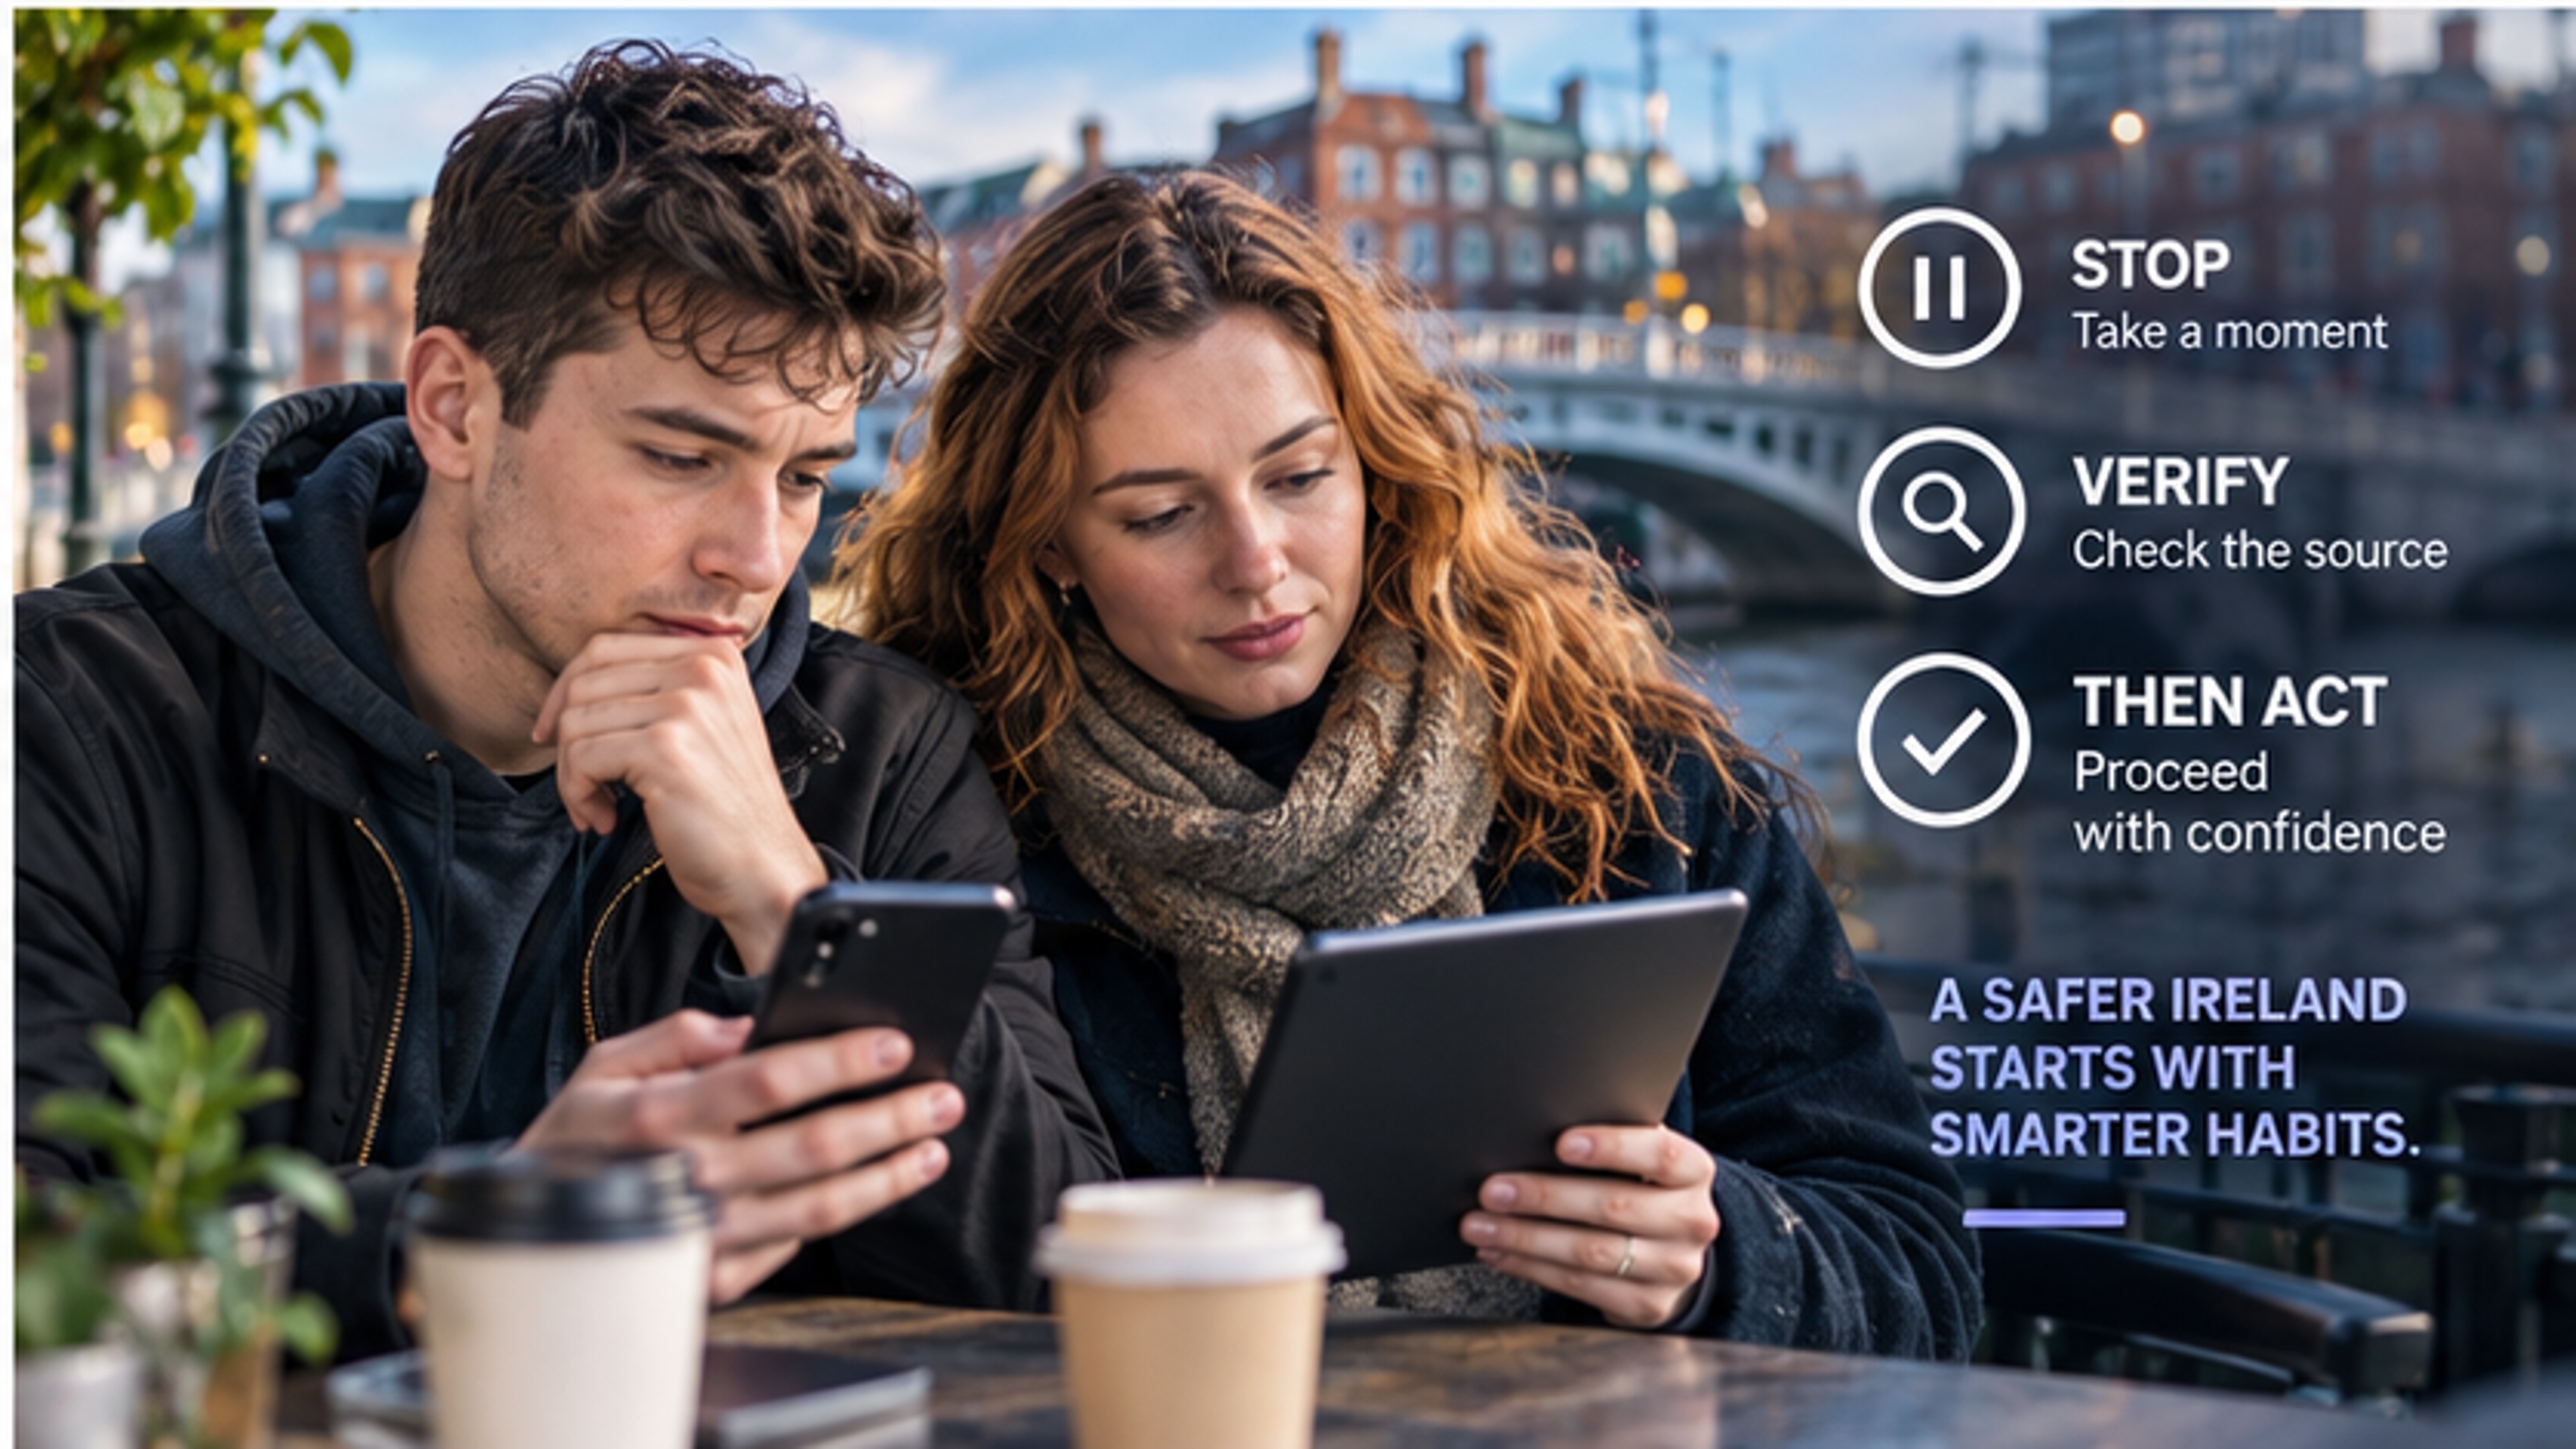
Un hábito simple interrumpe la ingeniería social: pare, verifique y actúe.
PARAR. VERIFICAR. ACTUAR.
No hace falta ser un experto en ciberseguridad, basta con cambiar el comportamiento: interrumpir la urgencia, confirmar la fuente de forma independiente y solo entonces proceder. Este hábito funciona tanto si el mensaje está mal escrito como si lo generó una IA.
Preguntas frecuentes (FAQ)
¿Por qué las estafas son más difíciles de detectar?
Los estafadores usan IA y plantillas profesionales para copiar el branding. El acabado visual ya no es una señal fiable de legitimidad.
¿Qué frecuencia tienen las comunicaciones fraudulentas en Irlanda?
Según FraudSMART, el 85% de los adultos en Irlanda recibe llamadas, textos o correos sospechosos al menos una vez al mes.
¿Cuánta gente verifica de forma independiente a las empresas?
Solo el 15% de quienes reciben mensajes sospechosos comprueba la legitimidad del sitio web o la empresa mencionada.
¿Qué debo hacer antes de hacer clic en un enlace sospechoso?
No use el enlace del mensaje. Busque la organización en su web oficial o app y verifique la solicitud desde allí.
¿Una empresa verificada garantiza una compra segura?
No. La verificación reduce el riesgo de suplantación y aporta transparencia, pero no garantiza la calidad del producto o del servicio final.
¿Cómo pueden las pymes evitar la estafa de redirección de facturas?
Estableciendo protocolos de verificación para cambios de cuenta bancaria y usando siempre los datos de contacto originales del proveedor para confirmar.
¿Cómo aborda Safegram la verificación?
Safegram separa la verificación de las suscripciones y requiere que los vendedores en Safegram Exchange estén verificados mediante Didit antes de operar.
Referencias
- Banking & Payments Federation Ireland / FraudSMART – Datos sobre exposición del consumidor y uso de IA.
- Competition and Consumer Protection Commission (CCPC) – Alerta sobre suplantación del Zoo de Dublín.
- Banking & Payments Federation Ireland / FraudSMART – Informe sobre pérdidas de pymes en estafas de redirección de facturas.
More from Safegram
Try Safegram
Privacy-first social and a verified marketplace, built in Dublin.